
En un Cisco Catalyst, conectas Access Gate con dos puertos del switch y añades dos líneas de enrutamiento: una ruta para las direcciones twin y una regla que envía toda la subred de máquinas a través de la puerta. Nada cambia en las máquinas, y eliminar la regla deshace el cambio.
Qué vas a construir

Los ejemplos usan estas direcciones. Sustitúyelas por las tuyas.
| Elemento | Ejemplo |
|---|---|
| VLAN de administración | VLAN 254, 192.168.254.0/24 |
| VLAN dedicada para la puerta | VLAN 65, 100.65.0.0/29: switch 100.65.0.1, puerta 100.65.0.6 |
| Direcciones twin | 100.64.0.0/16 |
| Tu subred de máquinas | 192.168.1.0/24, en interface Vlan1 |
1. Conectar dos puertos
Crea la VLAN dedicada y asigna un puerto a cada VLAN.
vlan 65
 name AG-PROTECT
interface Vlan65
 ip address 100.65.0.1 255.255.255.248
!
interface GigabitEthernet1/0/5
 description Access-Gate-ADMIN
 switchport mode access
 switchport access vlan 254
!
interface GigabitEthernet1/0/1
 description Access-Gate-PROTECT
 switchport mode access
 switchport access vlan 65
Conecta Gi1/0/5 al puerto de administración (5) de Access Gate y Gi1/0/1 a su puerto de protección (1). El puerto de administración obtiene una dirección de tu VLAN de administración por DHCP, o usa 10.0.0.1 tras aproximadamente un minuto si no hay servidor DHCP disponible.
2. Añadir la ruta para las direcciones twin
Access Gate asigna a cada máquina una dirección twin dentro de 100.64.0.0/16. Indica al switch dónde se encuentra ese rango:
ip route 100.64.0.0 255.255.0.0 100.65.0.6
Ningún tráfico usa estas direcciones todavía, por lo que este paso no cambia nada por sí solo. Es lo que permite que las respuestas regresen a través de la puerta después del paso 3.
3. Activar el cambio con una sola regla
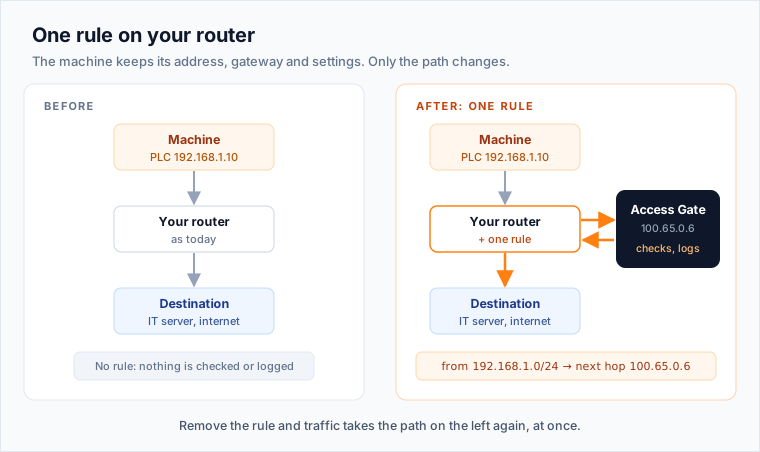
Esta regla envía todo el tráfico originado en tu subred de máquinas primero a la puerta, independientemente de su destino:
ip access-list extended MACHINES
 permit ip 192.168.1.0 0.0.0.255 any
!
route-map TO-ACCESS-GATE permit 10
 match ip address MACHINES
 set ip next-hop 100.65.0.6
!
interface Vlan1
 ip policy route-map TO-ACCESS-GATE
La línea ip policy en la VLAN de máquinas es el punto de activación. Tus máquinas conservan su dirección, puerta de enlace y configuración.
Para deshacer: entra en interface Vlan1 y ejecuta no ip policy route-map TO-ACCESS-GATE.
4. Verificar que funciona
Desde una máquina, accede a algo con lo que normalmente se comunica, exactamente igual que antes:
ping 192.168.2.20
En la consola de Access Gate, el flujo aparece ahora bajo su enclave. Access Gate arranca en modo de prueba en seco (dry run), por lo que muestra lo que bloquearía sin bloquear nada hasta que apruebes las reglas.
En un gran fabricante de Carolina del Norte, una línea de producción en marcha se colocó detrás de Access Gate de esta forma en menos de un minuto, sobre el switch Cisco existente. La producción no se interrumpió.
Otras opciones
Proteger una sola máquina en lugar de toda una subred
Envía únicamente el tráfico dirigido a la dirección twin de una máquina a través de la puerta, mediante una ruta de host:
ip route 100.64.1.10 255.255.255.255 100.65.0.6
Las personas y los sistemas acceden a esa máquina por su dirección twin (100.64.1.10) o por su nombre. Consulta Proteger una máquina a la que accedes por su dirección.
Acceder a las máquinas por nombre
Access Gate responde DNS en 100.65.0.6 y asigna a cada máquina un nombre que apunta a su dirección twin. Puedes entregar ese servidor de resolución a una VLAN por DHCP:
ip dhcp pool OT
 network 192.168.1.0 255.255.255.0
 default-router 192.168.1.1
 dns-server 100.65.0.6
o mantener tu DNS y reenviar un subdominio a la puerta. Consulta Asignar nombres sencillos a tus máquinas.
Qué tráfico cubre la regla
La regla del paso 3 cubre todo el tráfico que sale de la subred de máquinas: de máquinas a IT y de máquinas a otras VLANs. El tráfico que entra en la subred desde IT queda cubierto cuando se envía a una dirección twin o a un nombre (la ruta del paso 2 ya lo gestiona).
Las máquinas que se comunican entre sí en la misma VLAN, sin ningún router de por medio, nunca pasan por el enrutamiento del switch. Para esos casos, consulta Redirigir tráfico en tus switches.
Usar un puerto enrutado en lugar de una VLAN
Sustituye la interfaz Vlan65 por un puerto enrutado: interface Gi1/0/1, no switchport, ip address 100.65.0.1 255.255.255.248. La puerta permanece en 100.65.0.6.
Qué permanece en el switch
El switch conserva una ruta y una regla, escritas una sola vez. Quién puede acceder a qué máquina, el inicio de sesión, la grabación de sesiones, el cifrado y los registros residen en Access Gate. Cuando el equipo de red pregunta qué cambia en el switch principal, la respuesta es: un route-map, una vez.