
En un router MikroTik, conectas Access Gate con dos puertos y añades dos elementos de enrutamiento: una ruta para las direcciones twin y una regla que envía toda la subred de máquinas a través de la puerta. Nada cambia en las máquinas, y eliminar la regla deshace el cambio.
Qué vas a construir

Los ejemplos utilizan estas direcciones y nombres de puerto. Sustitúyelos por los tuyos.
| Elemento | Ejemplo |
|---|---|
| Red de administración | ether5, 192.168.254.0/24 |
| Subred dedicada para la puerta | ether2, 100.65.0.0/29: router 100.65.0.1, puerta 100.65.0.6 |
| Direcciones twin | 100.64.0.0/16 |
| Tu subred de máquinas | 192.168.1.0/24 |
1. Conectar dos puertos
Asigna a un puerto una dirección en tu red de administración y al otro una dirección en la subred dedicada:
/ip address add address=192.168.254.1/24 interface=ether5 comment="AG admin"
/ip address add address=100.65.0.1/29    interface=ether2 comment="AG protection"
Conecta ether5 al puerto de administración (5) de Access Gate y ether2 a su puerto de protección (1). El puerto de administración obtiene una dirección de tu red de administración por DHCP, o usa 10.0.0.1 tras aproximadamente un minuto si no hay ninguna. También puedes asignarle una dirección fija, como 192.168.254.50, desde la consola de Access Gate.
2. Añadir la ruta para las direcciones twin
Access Gate asigna a cada máquina una dirección twin en 100.64.0.0/16. Indica al router dónde se encuentra ese rango:
/ip route add dst-address=100.64.0.0/16 gateway=100.65.0.6 comment="Secure Twin overlay"
Ningún tráfico usa estas direcciones todavía, por lo que esto no cambia nada por sí solo. Es lo que permite que las respuestas vuelvan a través de la puerta después del paso 3.
3. Cambiar con una sola regla
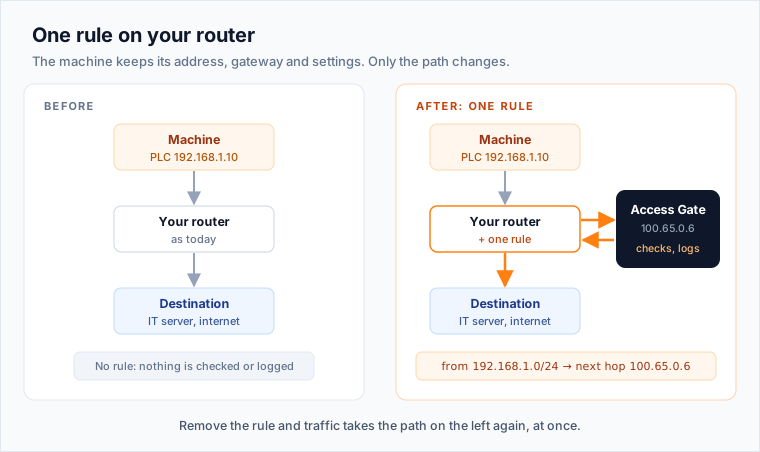
Primero, crea una tabla de enrutamiento cuya única ruta lleve a la puerta. Esto no cambia nada por sí solo:
/routing table add name=via-ag fib
/ip route add dst-address=0.0.0.0/0 gateway=100.65.0.6 routing-table=via-ag
Luego añade la regla. Marca todo el tráfico que proviene de tu subred de máquinas para que use esa tabla y pase primero por la puerta, sea cual sea su destino:
/ip firewall mangle add chain=prerouting src-address=192.168.1.0/24 \
    action=mark-routing new-routing-mark=via-ag passthrough=yes comment="steer OT to AG"
Esta regla mangle es el interruptor. Tus máquinas conservan su dirección, puerta de enlace y configuración.
Para deshacer: /ip firewall mangle remove [find comment="steer OT to AG"].
4. Verificar que funciona
Desde una máquina, accede a algo con lo que normalmente se comunica, exactamente igual que antes:
ping 192.168.2.20
En la consola de Access Gate, el flujo aparece ahora bajo su enclave. Access Gate arranca en modo de prueba en seco (dry run), por lo que muestra lo que bloquearía sin bloquear nada hasta que apruebes las reglas.
También puedes comprobar la dirección contraria: desde un equipo en tu red de oficina, accede a una máquina por su dirección twin (ping 100.64.1.10). La ruta del paso 2 lo lleva a la puerta, que lo reenvía a la máquina real.
Otras opciones
Proteger una sola máquina en lugar de toda una subred
Envía únicamente el tráfico dirigido a la dirección twin de una máquina a través de la puerta, con una ruta de host. No se necesita ninguna regla mangle:
/ip route add dst-address=100.64.1.10/32 gateway=100.65.0.6 comment="PLC twin only"
Las personas y los sistemas acceden entonces a esa máquina por su dirección twin (100.64.1.10) o por su nombre. Consulta Redirigir tráfico con el NAT de tu router.
Acceder a las máquinas por nombre
Access Gate responde a DNS en 100.65.0.6 y asigna a cada máquina un nombre que apunta a su dirección twin. Puedes entregar ese resolver a tu subred de máquinas por DHCP:
/ip dhcp-server network set [find where address=192.168.1.0/24] dns-server=100.65.0.6
o mantener tu DNS y reenviar un subdominio a la puerta. RouterOS hace esto con una entrada estática FWD, de modo que solo ese subdominio va a la puerta:
/ip dns static add type=FWD name=secure.acme.corp match-subdomain=yes forward-to=100.65.0.6
Consulta Asignar nombres sencillos a tus máquinas.
Qué tráfico cubre la regla
La regla del paso 3 cubre todo lo que sale de la subred de máquinas: máquinas hacia IT y máquinas hacia otras VLANs. El tráfico que entra en la subred desde IT o desde otra VLAN enrutada queda cubierto cuando se envía a una dirección twin o a un nombre (la ruta del paso 2 ya lo gestiona).
Las máquinas que se comunican entre sí en la misma VLAN, sin ningún router de por medio, nunca pasan por el router. Para esos casos, consulta Redirigir tráfico en tus switches.
Qué permanece en el router
El router almacena una ruta y una regla, escritas una sola vez. Quién puede acceder a qué máquina, el inicio de sesión, la grabación de sesiones, el cifrado y los registros residen en Access Gate. Cuando el equipo de red pregunte qué cambia en el router, la respuesta es: una regla mangle y su ruta, una vez.