Vos réseaux C2 restent sécurisés quand les liaisons tombent.
Cybersécurité OT pour les forces terrestres
Contrôlez qui accède à chaque nœud C2, radio et véhicule autonome. Les règles s'appliquent sur place, sans cloud.
Dernière mise à jour :
Une passerelle par nœud C2. Quatre missions.
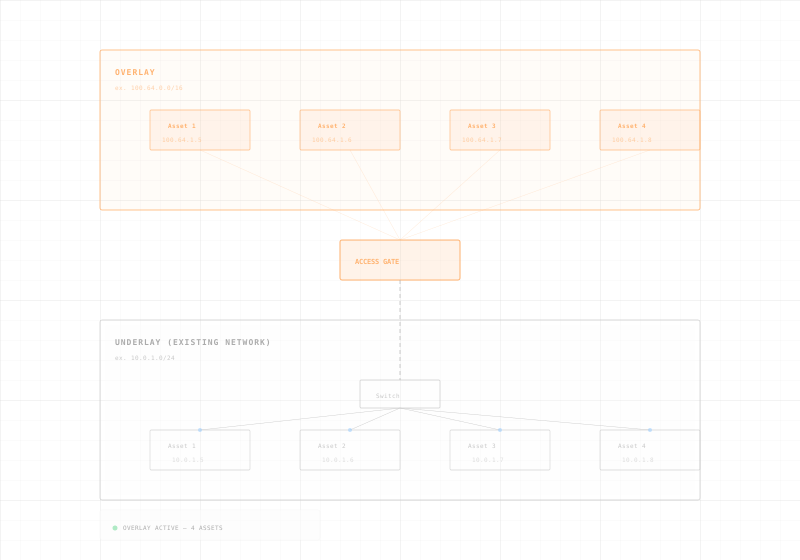
Access Gate se raccorde à votre réseau existant. Les opérations continuent.
Voir chaque machine.
Repérez chaque radio, capteur, véhicule et système de commandement du réseau tactique.
Contrôler qui accède à quoi.
Véhicules habités et UGV n'accèdent qu'à ce dont ils ont besoin. Un UGV compromis reste isolé.
Accéder à chaque machine, en sécurité.
Opérateurs et unités alliées se connectent avec le MFA. Chaque session est limitée, bornée dans le temps et journalisée.
Prouver chaque audit.
Chaque connexion est journalisée sur site. Exportez les preuves que vos auditeurs demandent.

L’Access Gate est le premier service que vous déployez, pas le dernier.
Sécurisez vos usines aujourd'hui. Maîtrisez votre digitalisation demain.
Access Gate place la puissance de calcul directement sur le réseau, au plus près de vos équipements. Une fois le boîtier en place, il héberge les services qui ramènent l’OT dans le périmètre sécurisé : accès distant, passerelles de protocole, DNS et NTP, historian, serveur de mises à jour. Accélérez votre digitalisation, en gardant la maîtrise.
La confiance des forces de défense et des programmes souverains.

par site chez Thales, du déballage à la mise en service, dans des réseaux on-premise restreints.
Ils nous font confiance


“Les défenses traditionnelles reposent sur un périmètre qui n'existe plus dans les environnements contestés. L'Access Gate applique une segmentation basée sur l'identité entre systèmes habités et non habités, exactement ce qu'exige l'architecture de force hybride.”
Contre-amiral, US Navy (ret.)
Marine · US Navy
Téléchargez l'alignement Zero Trust OT du DoD.
Comment Access Gate s'aligne sur les sept piliers de l'architecture de référence Zero Trust du DoD pour l'OT des forces terrestres.
Au sommaire.
Alignement DTM 25-003, les sept piliers Zero Trust appliqués à Access Gate, guide de déploiement OT et preuves d'audit pour les programmes des forces terrestres.
Voyez-le en action.
Réservez une démo en direct. Voyez Access Gate se raccorder à votre réseau sans recâblage ni arrêt.
Questions fréquentes sur la sécurité des réseaux des forces terrestres.
dépendance au cloud. Access Gate fonctionne de façon autonome en zone avancée : souverain, inspectable et conçu pour les réseaux air-gap.
L'Access Gate applique les politiques Zero Trust de manière autonome à chaque nœud C2 et dans chaque véhicule. Aucun retour vers l'arrière ou le cloud n'est nécessaire. Quand les communications tactiques sont brouillées ou dégradées, toutes les politiques continuent de s'appliquer localement. Quand la connectivité revient, les journaux et l'état se synchronisent automatiquement.
L'Access Gate crée une micro-segmentation basée sur l'identité entre véhicules habités et UGV. Chaque plateforme reçoit ses propres politiques réseau. La compromission d'un véhicule autonome ne donne pas d'accès latéral aux réseaux C2 ni aux autres plateformes habitées.
Oui. L'Access Gate fonctionne sur site dans les bases opérationnelles avancées et les nœuds C2 mobiles, sans cloud et sans liaison vers l'arrière. Pour un montage en véhicule ou un environnement difficile, parlez-nous du format dont votre programme a besoin.
Oui. L'Access Gate est entièrement on-premise, sans dépendance au cloud. Tous les logiciels sont inspectables. Toutes les données et politiques restent sous contrôle national. Il convient aux programmes OTAN, de coalition alliée et nationaux souverains en environnement classifié.
L'Access Gate applique des politiques d'accès granulaires par nation, rôle et niveau de classification. Les unités alliées peuvent recevoir un accès contrôlé, limité dans le temps et audité à des systèmes précis, sans exposer le reste du réseau tactique.