Sécurisez votre signalisation et votre contrôle des trains. Les systèmes certifiés restent intacts.
Cybersécurité OT pour le ferroviaire
Contrôlez qui accède à la signalisation, au SCADA et au contrôle des trains. Rien n'y est installé, donc rien à requalifier.
Dernière mise à jour:
Protégez la signalisation sans requalification.
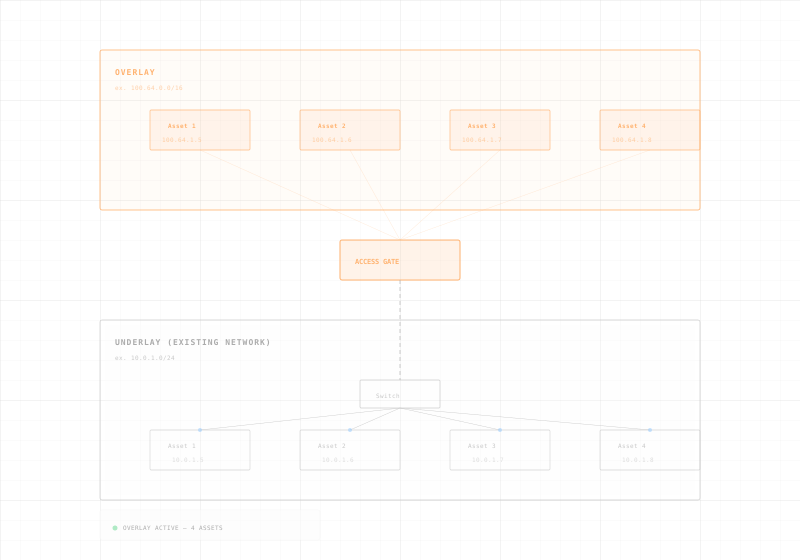
Access Gate se branche sur votre réseau ferroviaire existant. Enclenchements, ATP et SCADA restent tels quels.
Voir chaque machine.
Repérez chaque machine des centres de contrôle, armoires de voie, dépôts et gares.
Contrôler qui accède à quoi.
Séparez la signalisation et le contrôle des trains du SCADA et de l'IT bureautique. Sans modifier les VLAN.
Accéder à chaque machine, en sécurité.
OEM et sous-traitants de maintenance se connectent avec MFA. Leur VPN ou liaison 4G s'arrête à la passerelle.
Prouver chaque audit.
Chaque connexion est journalisée. Exportez les preuves d'audit à la demande.

L’Access Gate est le premier service que vous déployez, pas le dernier.
Sécurisez vos usines aujourd'hui. Maîtrisez votre digitalisation demain.
Access Gate place la puissance de calcul directement sur le réseau, au plus près de vos équipements. Une fois le boîtier en place, il héberge les services qui ramènent l’OT dans le périmètre sécurisé : accès distant, passerelles de protocole, DNS et NTP, historian, serveur de mises à jour. Accélérez votre digitalisation, en gardant la maîtrise.
La confiance des opérateurs de transport et d'infrastructures critiques.

sites distribués protégés dans des environnements opérationnels exigeants, sécurisant les infrastructures critiques sans agent ni temps d'arrêt.
Ils nous font confiance


“Notre système de tri bagages a été certifié il y a cinq ans et nous ne pouvions pas risquer une requalification. Trout nous a permis d'apporter des services aux environnements existants sans requalification.”
CISO
Opérations Aéroportuaires · Opérateur Aéroportuaire Européen
Téléchargez la fiche technique Access Gate.
Découvrez le produit complet avec les capacités techniques, le modèle de déploiement, l'alignement conformité NIS2 et les références clients pour les environnements ferroviaires.
Contenu
Architecture produit, modèle de déploiement, protection de la signalisation ferroviaire sans requalification, alignement conformité NIS2 et IEC 62443.
Voyez-le en action.
Demandez une démo en direct pour voir comment l'Access Gate se déploie sans toucher aux systèmes de signalisation ferroviaire certifiés.
Questions fréquentes sur la sécurité ferroviaire.
requalification déclenchée. Access Gate ne touche jamais aux enclenchements, à l'ATP ou à l'ETCS certifiés.
Non. Access Gate opère au niveau réseau. Il n'installe aucun agent, ne modifie aucune configuration et ne touche pas aux enclenchements, à l'ATP ou à l'ETCS certifiés. Certifications de sécurité et homologations restent intactes.
L'Access Gate crée des réseaux overlay chiffrés à travers les centres de contrôle, armoires de voie, gares et dépôts. La politique est gérée centralement et appliquée de manière cohérente à chaque emplacement, y compris les installations en bord de voie non habitées.
Oui. L'Access Gate applique une micro-segmentation stricte entre l'OT critique de sécurité (signalisation, ATP), les systèmes opérationnels (SCADA, gestion énergétique) et l'IT d'entreprise, sans restructuration VLAN ni changement d'infrastructure.
L'Access Gate supporte NIS2 (obligatoire pour les opérateurs ferroviaires dans l'UE), IEC 62443 et les directives de sécurité du secteur ferroviaire. Il génère une documentation prête pour l'évaluation et assure un enforcement continu des contrôles.
Oui. Access Gate se branche sur votre réseau existant, sans se placer dans le chemin du trafic et sans interruption. Pas de coupure de service, pas de fenêtre de maintenance. Les trains circulent pendant le déploiement.
La cybersécurité ferroviaire protège l'OT derrière le contrôle et l'exploitation des trains : signalisation, enclenchements, CBTC et SCADA de voie. Ces systèmes sont critiques pour la sécurité et ne peuvent souvent pas être patchés ni mis hors ligne, aussi l'Access Gate ajoute un accès Zero Trust, la segmentation et l'audit au niveau réseau, en alignement avec TS 50701 et IEC 62443, sans requalifier les équipements certifiés.