
Die Kurzfassung
Am 20. Oktober 2026 veröffentlichte CISA zwei Hitachi Energy-Advisories neu, die denselben Umspannwerk-Stack betreffen. ICSA-26-293-05 listet neun CVEs in der RTU500-Reihe CMU-Firmware auf, alle mit einem netzwerkbasierten Angriffsvektor und einem höchsten CVSS v3.1-Wert von 8,8. Die Lösung ist Firmware 13.9.1 bzw. 12.7.8 im 12.7-Branch.
ICSA-26-293-04 listet drei CVEs in MicroSCADA X SYS600 auf, dem SCADA-System, das diese RTUs überwacht. Alle drei erfordern lokalen Zugriff auf den SYS600-Host. Zwei erzielen einen Wert von 7,8: Ein bei Windows angemeldeter Benutzer kann SYS600-Anwendungsobjekte lesen und ändern, ohne sich bei SYS600 anzumelden, und ein Benutzer mit Engineering-Tool-Zugriff kann Administrator des Windows-Hosts werden.
Zusammen betrachtet stellen die beiden Advisories eine Frage: Wer kann die Netzwerkdienste des RTU erreichen, und wer kann sich am SCADA-Host anmelden? Die Firmware-Aktualisierung und SYS600 10.8 sind die Lösungen. Bis zu ihrer Installation liegt die Antwort auf diese Frage in Ihrer Hand.
Was die Advisories besagen
- RTU500 (ICSA-26-293-05, Hitachi Energy 8DBD000259): CMU-Firmware 12.7.1 bis 12.7.7, 13.5.1 bis 13.5.4, 13.6.1 bis 13.6.3, 13.7.1 bis 13.7.8, 13.8.1 bis 13.8.2. Gemeldet von Hitachi Energy.
- SYS600 (ICSA-26-293-04, Hitachi Energy 8DBD000249): 10.7 und früher sowie 10.8. Gemeldet von Forschern der Sandia National Laboratories im Rahmen des CyTRICS-Programms.
- Beide: Energiesektor, weltweit im Einsatz, Hersteller mit Hauptsitz in der Schweiz. Erstmals von Hitachi Energy am 1. September 2026 veröffentlicht.
| CVE | Produkt | CVSS v3.1 | Mögliche Auswirkung laut Advisory |
|---|---|---|---|
| CVE-2026-6653 | RTU500 | 8,8 | Use-after-free in libxml2 in den XML-basierten Diensten, ausgelöst durch manipuliertes XML. Erfordert niedrige Berechtigungen |
| CVE-2026-11856 | RTU500 | 8,1 | libcurl kann Digest-Authentifizierungsheader an einen zweiten, unbeabsichtigten Ursprung senden |
| CVE-2026-28388 | RTU500 | 7,5 | OpenSSL NULL-Dereferenzierung bei einer fehlerhaften Delta-CRL führt zum Absturz der Zertifikatsprüfung |
| CVE-2026-6732 | RTU500 | 7,5 | Typverwechslung in libxml2 bei einem manipulierten XSD-validierten Dokument, Denial of Service |
| CVE-2026-6276 | RTU500 | 7,5 | libcurl leitet Cookies, die für einen Host bestimmt sind, an einen anderen weiter, in den Web-Management-Funktionen |
| CVE-2026-8932 | RTU500 | 7,5 | libcurl verwendet eine Verbindung nach einer Änderung der mTLS-Einstellungen wieder und umgeht dabei die vorgesehene Authentifizierung |
| CVE-2026-17539 | RTU500 | 5,9 | GI-Anfragen in kurzen Abständen bringen die IEC 60870-5-104-Nachrichtenwarteschlange zum Absturz |
| CVE-2026-9079 | RTU500 | 5,3 | Proxy-Anmeldedaten werden nicht gelöscht und wiederverwendet |
| CVE-2026-8927 | RTU500 | 5,3 | Proxy-Authorization-Header werden an einen anderen Proxy weitergegeben |
| CVE-2026-9853 | SYS600 | 7,8 | Ein OS-authentifizierter Benutzer liest und ändert SYS600-Anwendungsobjekte ohne SYS600-Authentifizierung |
| CVE-2026-9854 | SYS600 | 7,8 | RBAC-Schwachstelle: Engineering-Tool-Zugriff eskaliert zu Windows-Administrator |
| CVE-2026-9852 | SYS600 | 5,0 | CSV-Injection in exportierten Protokollen. Formeln werden ausgeführt, wenn ein Benutzer den Export öffnet |
RTU500-Korrekturen nach Branch: 13.5.x und 13.6.x wechseln zu 13.9.1. 13.7.x wechselt zu 13.9.1 oder zu 13.7.9, sobald verfügbar. 13.8.x wechselt zu 13.9.1 oder 13.8.3. 12.7.x wechselt zu 12.7.8 oder 13.9.1. Das Advisory nennt keine produktspezifischen Workarounds, nur allgemeine Minderungsfaktoren.
SYS600-Korrekturen: 10.8 behebt CVE-2026-9852 und CVE-2026-9854 für 10.7 und früher. CVE-2026-9853 erfordert 10.8 und die Minderungsstrategie in Abschnitt 2.1.7.5 des Installations- und Administrationshandbuchs für 10.8 sowie den Cybersecurity Deployment Guide für 10.8. Das Advisory enthält keine Abhilfemaßnahme für CVE-2026-9854 unter 10.8.
Wie die Schwachstellen ein Umspannwerk betreffen
Die RTU500-Schwachstellen stecken in mitgelieferten Bibliotheken. libxml2 unterstützt die XML-basierten Dienste, libcurl die webbasierten Management- und Dienstfunktionen, OpenSSL die Zertifikatsprüfungen. Ein Host, der diese Dienste erreichen kann, kann das manipulierte XML, die fehlerhafte CRL oder den Burst von General-Interrogation-Anfragen senden. Der größte Teil der Auswirkungen ist Denial of Service: Der RTU hört auf zu antworten, und die Leitstelle verliert die Daten dieses Umspannwerks.
Die libcurl-Schwachstellen betreffen das Durchsickern von Vertrauensinformationen. Cookies, Proxy-Anmeldedaten und Digest-Header können an einen Host gelangen, der sie nicht erhalten sollte. Ein Angreifer, der diesen Host kontrolliert, sammelt sie ein. Die IEC 104-Schwachstelle erfordert einen Peer, der General-Interrogation-Anfragen senden kann, normalerweise das SCADA-Frontend. Einen verwandten IEC 104-Fall beschreiben wir in unserem Beitrag über das ASE2000-Testgerät und IEC 60870-5-104 TLS.
Die SYS600-Schwachstellen beginnen mit einer Anmeldung am Host. CVE-2026-9853 bedeutet, dass ein Windows-Konto auf dem SCADA-Server ausreicht, um SYS600-Anwendungsobjekte zu lesen und zu ändern. CVE-2026-9854 bedeutet, dass ein Engineering-Tool-Benutzer den gesamten Host übernehmen kann. Wer eine RDP-Sitzung zu diesem Server öffnen kann und von wo, bestimmt die Reichweite beider Schwachstellen.
Die Tabelle ordnet die Schwachstellen MITRE ATT&CK for ICS zu. Sie beschreibt, was die Schwachstellen ermöglichen, nicht einen beobachteten Angriff.
| Taktik | Technik (ID) | Anwendung hier |
|---|---|---|
| Initial Access | Exploit Public-Facing Application (T0819) | Bedingt: RTU500-XML-, TLS- oder Web-Management-Dienste sind über das Steuerungsnetz hinaus erreichbar |
| Initial Access, Lateral Movement | Remote Services (T0886) | Eine RDP-Sitzung zum SYS600-Host, die Voraussetzung für die lokalen Schwachstellen |
| Persistence, Lateral Movement | Valid Accounts (T0859) | Ein Windows-Konto auf dem SCADA-Host reicht für CVE-2026-9853. Durchgesickerte Proxy- oder Digest-Anmeldedaten aus den libcurl-Schwachstellen |
| Privilege Escalation | Exploitation for Privilege Escalation (T0890) | Engineering-Tool-Zugriff zu Windows-Administrator, CVE-2026-9854 |
| Collection | Data from Information Repositories (T0811) | Lesen von SYS600-Anwendungsobjekten ohne SYS600-Authentifizierung |
| Execution | User Execution (T0863) | Ein Benutzer öffnet ein exportiertes Protokoll mit injizierten Formeln, CVE-2026-9852 |
| Impair Process Control | Modify Parameter (T0836) | Mögliche Folge: Änderung von SYS600-Anwendungsobjekten |
| Inhibit Response Function | Denial of Service (T0814) | Absturz der RTU500-XML-Dienste, Zertifikatsprüfungen oder der IEC 104-Nachrichtenwarteschlange |
| Impact | Loss of View (T0829) | Mögliche Folge: Die Leitstelle verliert Telemetriedaten vom RTU |
Was zu tun ist, unabhängig von Ihrer Umgebung
Zuerst inventarisieren. Erfassen Sie jeden RTU500 CMU mit seinem Firmware-Branch und jeden SYS600-Server mit seiner Version. Der Branch bestimmt das Ziel-Release.
Firmware planen. 13.9.1 deckt jeden Branch ab. Bei Übertragungs- oder Verteilungsanlagen ist ein RTU-Update eine geplante Abschaltung mit Testzyklen. Planen Sie es jetzt ein.
Einschränken, wer den RTU erreicht. Nur das SCADA-Frontend benötigt IEC 104, standardmäßig TCP 2404. Nur namentlich bekannte Ingenieure benötigen Web-Management. Fragen Sie Hitachi Energy, welche Dienste in Ihrer Konfiguration deaktiviert werden können, da das Advisory keinen Workaround nennt.
Den SYS600-Host als privilegiertes System behandeln. Entfernen Sie Windows-Konten, die dort nicht benötigt werden. Wenden Sie Abschnitt 2.1.7.5 unter 10.8 an. Erfassen Sie, wer Engineering-Tool-Zugriff hat, da CVE-2026-9854 diesen in Host-Administrator-Rechte umwandelt.
RTUs und SCADA-Hosts vom Internet fernhalten und hinter Firewalls, getrennt vom Unternehmensnetz, wie CISA empfiehlt. Bis 10.8 installiert ist, öffnen Sie exportierte SYS600-Protokolle in einem Textbetrachter, nicht in einer Tabellenkalkulation.
Wie Access Gate hilft und wo seine Grenzen liegen
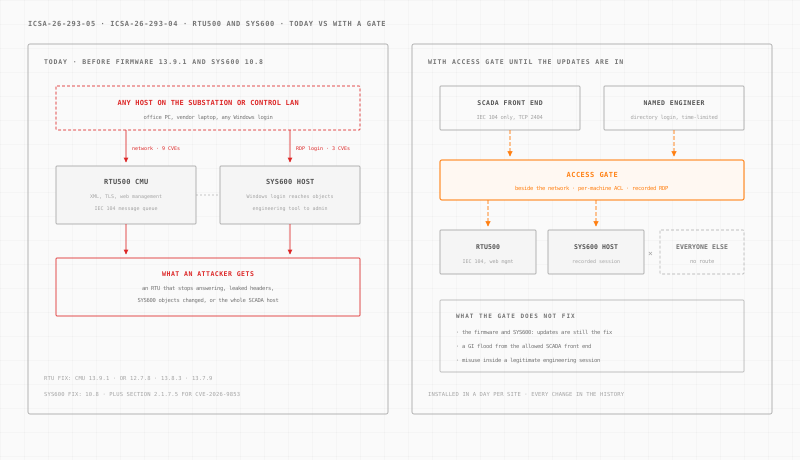
Access Gate ist ein Gerät, das an jedem Standort installiert wird. Es wird neben Ihrem bestehenden Netzwerk angeschlossen. Eine Route auf dem vorhandenen Router leitet dann den Datenverkehr zu den RTUs und dem SCADA-Host darüber. Auf dem RTU oder dem Server wird nichts installiert. Die Installation dauert einen Tag pro Standort.
Eine gerätespezifische Regel entscheidet, wer jeden RTU erreicht. Zugriffssteuerungslisten sind standardmäßig ablehnend. Eine Regel erlaubt dem SCADA-Frontend, IEC 104 zu erreichen. Eine weitere erlaubt dem Engineering-Subnetz, das Web-Management zu erreichen. Jeder andere Host erhält keine Route, was das manipulierte XML, die fehlerhafte CRL und den GI-Burst vom Rest des Netzwerks fernhält.
Ein namentlich bekannter Ingenieur meldet sich zuerst an. Ein Access Screen fordert eine Verzeichnisanmeldung, bevor eine Workstation das RTU-Web-Management erreicht. Der Zugriff läuft nach 15 Minuten, 1 Stunde oder 8 Stunden ab.
Sitzungen zum SYS600-Host werden aufgezeichnet. Mit Privileged Access Management öffnet sich RDP zum SCADA-Server in einer Browser-Sitzung, die an einen Namen gebunden, zeitlich begrenzt und aufgezeichnet ist. Das schränkt ein, wer die Windows-Anmeldung hält, die CVE-2026-9853 benötigt, und zeichnet auf, was ein Ingenieur mit den Tools getan hat, die CVE-2026-9854 missbraucht. Jede Regeländerung landet in der Enclave-Änderungshistorie.
Die Grenzen sind real. Access Gate patcht keines der beiden Produkte und erkennt diese CVEs nicht. Ein erlaubtes SCADA-Frontend kann weiterhin einen GI-Flood senden, und ein Ingenieur mit einer legitimen Sitzung kann weiterhin CVE-2026-9854 ausnutzen. Die Firmware und SYS600 10.8 sind nach wie vor die Lösungen.
Für NERC CIP ist das Gate der Nachweis. CIP-005 R2 verlangt interaktiven Fernzugriff über ein Intermediate System mit Verschlüsselung und Multi-Faktor-Authentifizierung. CIP-007 R2 verlangt, Patches alle 35 Kalendertage zu bewerten und sie dann anzuwenden oder einen datierten Minderungsplan zu führen. Während ein RTU auf sein Wartungsfenster wartet, sind die Zugriffsregeln und Sitzungsaufzeichnungen der Nachweis dieses Plans. Dasselbe Muster haben wir für Hitachi Energy FACTS beschrieben. Siehe auch Stromnetz, sicherer Fernzugriff und OT-Identität.
Was diese Woche zu tun ist
- Jeden RTU500 CMU mit seinem Firmware-Branch sowie jeden SYS600-Server mit seiner Version erfassen.
- 8DBD000259 und 8DBD000249 von Hitachi Energy PSIRT anfordern und nach CVE-2026-9854 unter 10.8 fragen.
- Die CIP-007-Bewertung mit dem heutigen Datum protokollieren und pro Asset zwischen Update und Minderungsplan entscheiden.
- Prüfen, wer IEC 104 und das RTU-Web-Management von außerhalb des Steuerungsnetzes erreicht.
- Windows-Konten und Engineering-Tool-Benutzer auf jedem SYS600-Host prüfen.
- Abschnitt 2.1.7.5 auf SYS600 10.8 anwenden.
- RDP zum SCADA-Host über einen einzigen aufgezeichneten, namentlich bekannten Zugangspunkt leiten.
Möchten Sie sehen, wo ein Gate in Ihrem Umspannwerk platziert werden würde? Erstellen Sie Ihr Netzwerk in wenigen Minuten. Alle weiteren von uns behandelten Advisories finden Sie im ICS-Security-Advisories-Archiv.
Quellen: CISA ICS Advisory ICSA-26-293-05 und CISA ICS Advisory ICSA-26-293-04 (20. Oktober 2026); der CISA Known Exploited Vulnerabilities-Katalog, Version 2026.10.16, geprüft am 20. Oktober 2026; NERC Reliability Standards CIP-005-7 und CIP-007-6; sowie MITRE ATT&CK for ICS. Betroffene Versionen und Update-Schritte vor Änderungen an einem produktiven RTU oder SCADA-Server mit Hitachi Energy bestätigen.