
Pour les équipes IT et sécurité centrales des services d’eau et d’énergie
Protégez chaque site distant depuis une seule console.Sans perturber l’exploitation.
Pourquoi l’IT centrale ne voit pas ses sites distants
Chaque site a son propre réseau, son propre exploitant et ses propres boîtiers d’accès distant. L’IT centrale n’en voit rien, et les sécuriser site par site est un projet que votre équipe ne peut pas porter. Access Gate Fleet vous donne un inventaire, une politique et une piste d’audit uniques pour tous les sites, sans arrêt.
Un Hub sur le site principal, une petite DMZ locale sur chaque site distant.
Chaque Spoke est une petite DMZ sur le site. Chaque connexion vers les automates et le SCADA du site passe par le Spoke, qui vérifie qui se connecte et à quoi. Le Hub se place dans votre usine de traitement ou votre centre de conduite, et les Spokes s’y relient par des tunnels sécurisés.
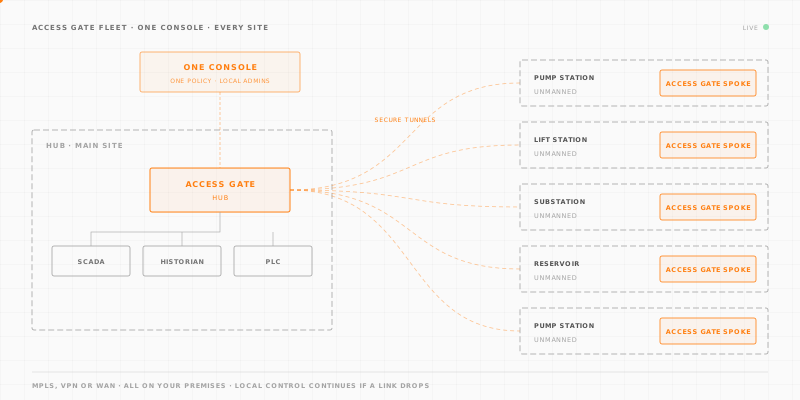
Un Spoke n’est ni un pare-feu ni un tunnel VPN. Un pare-feu filtre des adresses et un tunnel transporte du trafic. Un Spoke décide quelle personne atteint quelle machine, avec MFA, et enregistre chaque session.
Tout reste chez vous, et chaque Spoke fonctionne de façon autonome. Si la liaison d’un site tombe, le site continue de tourner et le contrôle local se poursuit.
Des exploitants l’utilisent déjà

55
sites de remontées mécaniques sur une seule console, sans équipe sécurité
“Déployer le Zero Trust sur notre site, une station de ski, n'était pas envisageable avec nos ressources. Aujourd'hui, nous opérons une architecture ZT avec un contrôle centralisé simple. Un vrai tournant.”
100%
des flux latéraux couverts sur les nouveaux sites, sans arrêt
Chaque nouveau réseau de chaleur est un site distant que l’exploitant connaît à peine. Access Gate Fleet relie le site à l’IT de l’exploitant par une DMZ locale et applique les exigences NIS2 à chaque connexion.
Calculez le prix d’Access Gate Fleet pour vos sites.
Chaque prix comprend le matériel, le logiciel, les mises à jour et le support.

Pack de base : 1 Hub + 3 Spokes
21 800 € par an
1 Access Gate Hub et 3 Access Gate Spoke, pour vos 4 premiers sites.

Chaque Spoke supplémentaire
1 995 € par an
Un Access Gate Spoke de plus pour un site de plus, matériel inclus.
Commencez par le Hub, puis ajoutez les Spokes.
Chaque Access Gate se connecte à côté du réseau que vous exploitez déjà. Vous gardez vos VLAN, vos adresses IP et votre SCADA, et le traitement comme le pompage continuent.
Installez le Hub sur le site principal.
L’Access Gate Hub se connecte à côté du réseau de l’usine. Une route sur le routeur existant fait passer le trafic par le Hub.
Ajoutez un Spoke sur chaque site distant.
Chaque Access Gate Spoke se connecte de la même façon et ouvre un tunnel sécurisé vers le Hub.
Ajoutez des sites quand votre réseau grandit.
Une nouvelle station de pompage ou un site repris ajoute un Spoke à la même console et à la même politique.
Vos questions sur Access Gate Fleet.
sites sont couverts par le pack de base : un Hub et trois Spokes. Chaque site supplémentaire ajoute un Spoke.
Access Gate Fleet protège chaque site d’un exploitant d’eau, d’assainissement ou d’énergie depuis une seule console. Le site principal reçoit un Access Gate Hub. Chaque site distant, comme une station de pompage, un poste de relèvement ou un réservoir, reçoit un Access Gate Spoke. Chaque Spoke est une petite DMZ sur le site : chaque connexion vers les équipements du site passe par lui, avec MFA, et est journalisée. Vous définissez une politique et voyez chaque site et chaque session au même endroit.
Non. Gardez-les. Placez chaque boîtier derrière l’Access Gate Spoke du site : il n’atteint plus que les machines que vous autorisez, et chacune de ses connexions est journalisée avec le reste du site. L’IT centrale voit tous les accès distants, y compris ceux des fournisseurs.
Oui. Les sites distants réutilisent souvent les mêmes adresses, par exemple 192.168.1.0/24. Access Gate donne à chaque machine protégée une adresse jumelle et traduit entre les deux par NAT : l’IT centrale atteint chaque site sans renuméroter aucun réseau.
Non. Un pare-feu filtre le trafic par adresse et par port, et un tunnel VPN ou MPLS transporte le trafic entre sites. Un Spoke est une petite DMZ sur le site. Le Spoke vérifie qui se connecte, ne laisse chaque personne atteindre que les machines et protocoles dont elle a besoin, et enregistre chaque session. Le Spoke fonctionne avec votre pare-feu et vos liaisons WAN.
Le pack de base coûte 21 800 € par an et couvre 4 sites : 1 Hub et 3 Spokes. Chaque Spoke supplémentaire coûte 1 995 € par an. Une flotte de 10 sites, un Hub et 9 Spokes, coûte 33 770 € par an. Les prix incluent le matériel, le logiciel, les mises à jour et le support.
Oui. Chaque Spoke applique la même politique que le reste de la flotte, sans personne sur site. Les opérateurs et les prestataires se connectent avec MFA et n’atteignent que les équipements dont ils ont besoin. Chaque session est journalisée.
Non. La console, la politique et les journaux restent chez vous. Le Hub et les Spokes se relient directement par des tunnels sécurisés, sur MPLS, VPN internet ou liaisons WAN dédiées.
Le site continue de tourner sur son propre Spoke, et le contrôle local se poursuit. L’accès entre sites s’interrompt puis reprend seul quand la liaison revient.
Non. Chaque Access Gate se connecte à côté du réseau existant, et vous gardez vos VLAN et vos adresses IP. Une route sur le routeur existant fait passer le trafic par Access Gate, et le traitement comme le pompage continuent.
L’eau potable, les eaux usées et l’énergie font partie des secteurs couverts par la directive NIS2. Access Gate Fleet contrôle qui accède à chaque machine et journalise chaque connexion sur chaque site, ce qui vous permet d’exporter les preuves demandées lors d’un audit.
Protégez tous vos sites existants, depuis une seule console.
Dites-nous combien de sites vous exploitez. Nous dimensionnons la flotte avec vous et vous envoyons le devis.