
Access Gate IDMZ
Insérez une DMZ industrielle complète dans votre réseau, sans arrêt de production.
- Visibilité
- Bastion
- PAM
- Authentification
- Durcissement des protocoles
- Enregistrement des sessions
- Journalisation
Pourquoi une usine a besoin d’une DMZ industrielle
Une DMZ industrielle, c’est en général deux firewalls, des serveurs de rebond et des proxys. Des mois de chantier réseau, coûteux à exploiter et difficiles à maintenir. Access Gate IDMZ les remplace par une seule appliance, déployée en une journée.
Une appliance au niveau 3.5, à côté de votre réseau.
Access Gate IDMZ complète votre pare-feu.
Connectez Access Gate à côté du réseau.
Access Gate se branche sur votre commutateur cœur. Rien n'est installé sur les automates, les IHM ou les stations d'ingénierie, et le trafic garde son chemin actuel.
Passez les lignes derrière Access Gate, une par une ou en bloc.
Une route sur votre routeur ou commutateur fait passer le trafic d'une ligne par la passerelle. Retirer la route remet la ligne dans son état d'origine.
Contrôlez chaque passage.
Utilisateurs et fournisseurs passent la MFA au proxy et n'atteignent que les machines et protocoles autorisés. Modbus et DNP3 sont filtrés commande par commande, et chaque session est inscrite dans un journal infalsifiable.
Access Gate IDMZ fournit les services d’une DMZ réunis dans un seul système.
Access Gate IDMZ remplace l’empilement de pare-feux, de serveurs de rebond et de passerelles par un seul système, en appliance ou en machine virtuelle. Connectez Access Gate à côté de votre réseau, et votre propre équipe IT fait tourner la DMZ industrielle en une journée.
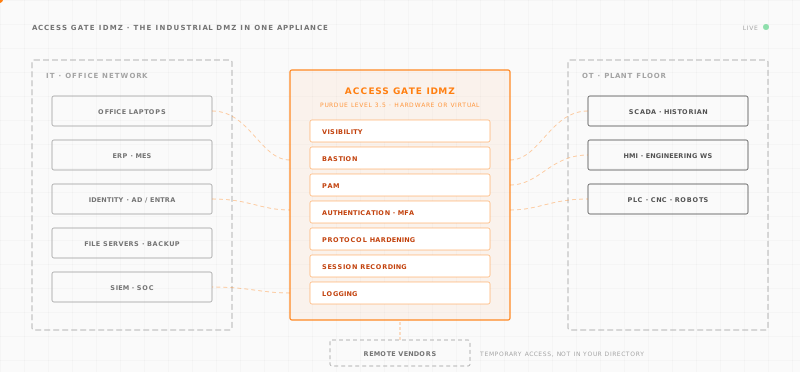
Access Gate IDMZ fonctionne avec le pare-feu et les commutateurs que vous exploitez déjà.
Gardez votre firewall Fortinet, Cisco Meraki ou Palo Alto comme périmètre. Access Gate prend en charge la partie OT : l’accès par machine, les sessions des prestataires et les preuves d’audit.
La modification du firewall est minime, une ou deux routes. Chaque guide ci-dessous en détaille les étapes.


· Ils l'utilisent déjà

55
sites de remontées mécaniques sur une seule console, sans équipe sécurité
“Déployer le Zero Trust sur notre site, une station de ski, n'était pas envisageable avec nos ressources. Aujourd'hui, nous opérons une architecture ZT avec un contrôle centralisé simple. Un vrai tournant.”

5
protocoles OT validés, sans modifier le réseau
“Working with Trout, we validated Access Gate as a reference implementation of overlay security for brownfield OT. It added identity-based access, segmentation and audit evidence to a representative plant network without touching the underlay.”

4 h
par environnement restreint, de l'installation aux règles appliquées
“Nous utilisons les solutions Trout depuis plus d'un an pour l'homologation d'environnements. Les solutions sont stables et innovantes.”

100 %
des flux de données CUI sécurisés, pour le CMMC niveau 2
“Trout a été exceptionnel sur tous les plans, de la qualité du produit à la réactivité de l'équipe. Ils ont été un vrai partenaire pour atteindre nos objectifs CMMC.”
Choisissez l’Access Gate IDMZ adapté à votre site.
Chaque prix comprend le matériel, le logiciel, les mises à jour et le support.

Petit
Access Gate Essential
5 030 € par site et par an
Idéal pour un petit site : une ligne distante, un poste électrique ou une station de pompage.
- Format
- 1/2U, sans ventilateur
- Capacité
- Jusqu’à 200 équipements
- Installation
- Livrée configurée, se branche sur le switch existant
- Données
- Restent sur site

Grand
Access Gate Performance
9 840 € par site et par an
Idéal pour une usine principale ou un site à fort trafic.
- Format
- Rack 1U, classe serveur
- Capacité
- Jusqu’à 1 000 équipements
- Fonctionnement
- En continu, en armoire d’atelier
- Données
- Restent sur site

Virtuel
Par cœur Contactez-nous
Idéal pour un site qui dispose déjà d’un hyperviseur entre l’IT et l’OT.
- Matériel
- Votre hyperviseur
- Capacité
- Dimensionnée avec vous
- Données
- Restent sur site
Vos questions sur Access Gate IDMZ.
La seule modification réseau est une route sur votre routeur existant. Access Gate filtre à la frontière, et vos VLAN et votre câblage restent tels quels.
Une DMZ industrielle, aussi appelée IDMZ ou DMZ OT, est la zone tampon entre le réseau IT de l’entreprise et le réseau OT. Elle se situe au niveau 3.5 du modèle de Purdue. Seuls quelques flux connus la traversent, comme le flux de l’historian, les correctifs et l’accès distant. Chaque flux passe par un service de la DMZ. Aucun trafic ne passe directement de l’IT au réseau de contrôle. L’IEC 62443 la traite comme un conduit entre zones. Access Gate réunit les fonctions d’une DMZ industrielle dans une seule appliance.
Commencez par une DMZ industrielle entre le réseau bureautique et l’atelier, pour que rien n’atteigne directement les machines. Donnez ensuite à chaque personne un accès nominatif avec MFA, limitez les sessions des prestataires à une machine et journalisez chaque connexion. Access Gate assure tout cela dans une seule appliance qui se connecte à votre réseau existant. La mise en service prend une journée.
Vous connectez ces équipements par une DMZ industrielle, pour que l’IT et l’OT ne communiquent jamais directement. Chaque flux passe par la DMZ, qui l’authentifie et le journalise. Avec Access Gate, la DMZ est une seule appliance à côté de votre réseau existant. Une route y fait passer le trafic d’une machine.
Une DMZ industrielle classique assemble beaucoup d’éléments. Il faut deux pare-feux, ou un pare-feu à trois pattes, avec de nouveaux VLAN et adresses IP. On ajoute un VPN et un serveur de rebond pour l’accès distant, un annuaire avec MFA, et une passerelle protocolaire par application. Les journaux finissent dispersés sur tous ces systèmes. Access Gate fait le même travail dans une seule appliance. Il filtre chaque flux entre zones, donne l’accès distant par son bastion et exige la MFA avant que le trafic n’atteigne une machine. Son proxy inspecte les protocoles industriels, et un journal infalsifiable enregistre chaque passage. Votre pare-feu IT reste le périmètre.
Oui. Votre firewall Fortinet, Cisco Meraki ou Palo Alto reste le périmètre entre l’entreprise et Internet, et entre les sites IT. Access Gate se place à côté et assure les fonctions OT : l’accès par machine, les sessions des prestataires, les protocoles industriels et les preuves d’audit. Sur un FortiGate, la modification se limite à une route, une règle de firewall et une policy route. Sur un Meraki MX, c’est un VLAN Protection LAN et deux routes.
Non. Access Gate se connecte à côté de votre réseau existant. Une route sur votre routeur existant fait passer le trafic d’une ligne par Access Gate. Vos VLAN et votre câblage restent tels quels. La production continue pendant que vous mettez en place les frontières entre zones.
Access Gate applique le modèle de zones et conduits de l’IEC 62443. Il fournit aussi la segmentation, le contrôle d’accès et la journalisation demandés par l’article 21 de NIS2. Chaque session entre zones est liée à un utilisateur identifié et enregistrée dans un journal chaîné par hachage, où toute modification est détectable. Vous collectez des preuves d’audit dès la première session.
Petit (Access Gate Essential) couvre jusqu’à 200 équipements : une ligne distante, un poste électrique ou une station de pompage. Grand (Access Gate Performance) couvre jusqu’à 1 000 équipements : une usine principale ou un site à fort trafic. Virtuel s’installe sur votre propre hyperviseur et se dimensionne avec notre équipe commerciale.
Insérez votre DMZ industrielle, sans arrêt de production.
Décrivez-nous votre site. Nous dimensionnons Access Gate IDMZ avec vous et vous envoyons le devis.