
Access Gate attribue à chacune de vos machines une adresse jumelle en plus de son adresse réelle. Les personnes et les systèmes atteignent la machine via son adresse jumelle, de sorte que leur trafic transite par Access Gate. La machine conserve son adresse réelle, et rien ne change ni sur elle ni sur votre réseau.
Les adresses jumelles en termes simples
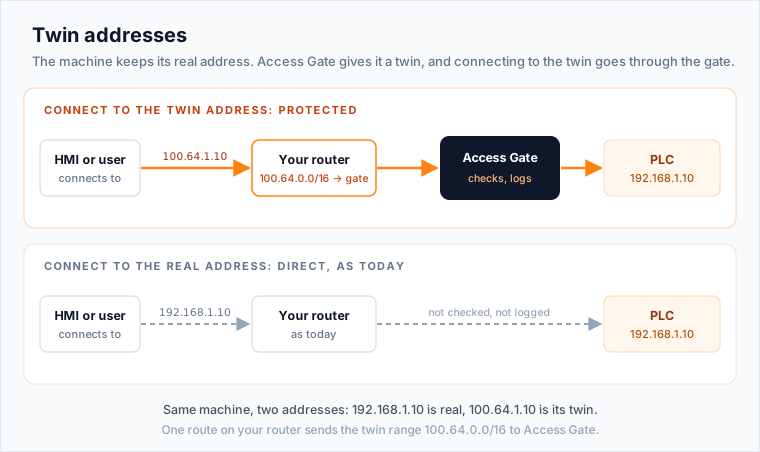
- Votre réseau réel reste tel quel. Vos machines conservent leurs adresses, VLANs, commutateurs et pare-feux.
- Access Gate ajoute un second ensemble d'adresses, les adresses jumelles, généralement dans la plage
100.64.0.0/16. Chaque machine protégée en reçoit une. - Le trafic envoyé vers une adresse jumelle passe d'abord par Access Gate. Access Gate vérifie l'identité du demandeur, enregistre la session, puis seulement transmet le trafic vers l'adresse réelle de la machine.
Une seule route sur votre routeur lui indique que les adresses jumelles se trouvent derrière Access Gate. Dans le démarrage rapide, il s'agit de la route de 100.64.0.0/16 vers 100.65.0.6.
Le terme technique pour cela est un réseau superposé (overlay network) : un réseau logique au-dessus de votre réseau existant, appelé le réseau sous-jacent (underlay). Seul le trafic que vous souhaitez protéger utilise le réseau superposé.
| Votre réseau réel (underlay) | Adresses jumelles (overlay) | |
|---|---|---|
| Nature | Votre réseau d'usine ou de bureau existant | Adresses gérées par Access Gate |
| Adresses | Vos machines conservent les leurs | Une plage distincte, généralement 100.64.0.0/16 |
| Modifications | Aucune : commutateurs, VLANs et pare-feux restent inchangés | Ajoutées à côté de votre réseau, sans recâblage |
| Utilisation | Tout votre trafic existant | Uniquement les accès que vous protégez |
| Confiance accordée | Tout équipement sur le même segment | Uniquement les personnes et systèmes autorisés dans une enclave, vérifiés par Access Gate |
Vos machines restent en place. Le contrôle d'accès s'applique sur les adresses jumelles.
Fonctionnement du routage superposé (Overlay Routing)
Chaque communication protégée comporte deux segments, l'un dans le réseau superposé, l'autre dans le réseau sous-jacent, et Access Gate traduit entre les deux. Pour chaque session, un segment reste toujours dans le réseau existant, ce qui explique pourquoi les équipements n'ont jamais besoin d'être réadressés ou déplacés.
- Entrant (client → équipement). Le client envoie un paquet avec source = son IP underlay et destination = l'IP overlay de l'équipement. Les routes du réseau existant acheminent le trafic à destination de l'overlay vers Access Gate.
- NAT à la passerelle. Access Gate termine la connexion, applique la politique, puis ouvre une nouvelle session vers l'IP underlay de l'équipement. La source de cette nouvelle session est l'IP underlay d'Access Gate (un NAT). L'équipement ne voit jamais l'adresse overlay ; de son point de vue, le trafic provient d'un autre équipement underlay.
- Sortant (équipement → client). L'équipement répond à l'IP underlay d'Access Gate. Access Gate associe la réponse à la session overlay d'origine et la retourne au client avec source = l'IP overlay, destination = l'IP underlay du client.
Le segment côté équipement est toujours dans l'underlay. L'overlay n'existe qu'entre le client et Access Gate. C'est cette propriété qui permet à Access Gate d'ajouter un contrôle d'accès basé sur l'identité devant des équipements existants, sans modifier leur adressage ni la topologie underlay.
La méthode recommandée pour acheminer le trafic vers le Secure Twin est d'ajouter une seule route sur votre routeur ou commutateur existant. La route est soit basée sur la source, correspondant au trafic d'un sous-réseau, soit basée sur la destination, correspondant aux machines. Rien ne change sur les machines, et supprimer cette seule ligne constitue le retour arrière. Twin DNS et Twin IPs sont des alternatives lorsque vous souhaitez déplacer une seule machine ou ne pouvez pas ajouter de route. Consultez Choisir comment connecter vos machines.
Pourquoi Access Gate utilise un réseau superposé
Les approches de sécurité traditionnelles reposent sur des équipements en ligne, la segmentation par VLAN ou des VPN à plat. Ces approches introduisent des risques dans les environnements opérationnels.
Le réseau superposé évite ces écueils :
- Aucun risque lié à un équipement en ligne (modèle adjacent)
- Dans le modèle adjacent, Access Gate ne se trouve pas dans le chemin physique du trafic
- Aucun point de défaillance unique
- Le trafic de production continue même si Access Gate est hors ligne
- Aucune refonte du réseau
- Aucun changement de VLAN
- Aucune réaffectation d'adresses IP
- Aucune reconfiguration des commutateurs ou routeurs au-delà du routage vers Access Gate
- Contrôle d'accès
- Les clients ne se connectent jamais directement aux équipements
- Tous les accès protégés transitent par le proxy Access Gate
- L'authentification, l'autorisation et la journalisation sont appliquées de manière centralisée
Cette approche par réseau superposé est particulièrement adaptée lorsque vous disposez d'un réseau existant et de configurations héritées difficiles à modifier.
Ce que le réseau superposé permet
Le réseau superposé permet à Access Gate d'appliquer :
- Un contrôle d'accès basé sur l'identité (qui peut accéder à quoi)
- Des permissions limitées dans le temps et liées aux tâches
- Un proxy sensible aux protocoles (HTTP, RDP, SSH, SMB, protocoles industriels)
- Une journalisation complète des sessions et une traçabilité totale
- Une isolation ou révocation rapide sans toucher au réseau
Le tout sans modifier la structure physique de votre réseau.
La pile Access Gate étant une VM que vous possédez sur matériel x86, sa sécurité est découplée de tout équipement dédié fixe. Cela signifie que le même hôte qui expose le réseau superposé peut également héberger des services sécurisés intégrant l'OT : accès distant, passerelles de protocoles, DNS et synchronisation horaire, partage de fichiers, un historien ou un serveur de mises à jour. Le réseau superposé devient la porte d'entrée contrôlée non seulement vers les équipements existants, mais aussi vers les services hébergés que vous placez à leurs côtés.
Réseau superposé vs VLANs + pare-feu
| Dimension | Segmentation par VLAN | Réseau superposé |
|---|---|---|
| Modifications réseau | Nécessite une refonte | Modifications minimales |
| Modèle de confiance | Périmètres statiques | Politiques basées sur l'identité |
| Auditabilité | Difficile à auditer | Journalisation complète des accès |
| Adéquation OT | Risqué | Très bien adapté |
Le réseau superposé déplace la sécurité de la topologie réseau vers la politique et l'identité.
Point clé à retenir
Le réseau superposé vous permet d'ajouter sécurité, contrôle et conformité au-dessus des réseaux IT et OT existants, sans perturber les opérations.
C'est le fondement qui permet à Access Gate d'être :
- Non intrusif
- Sans agent
- Sûr pour la production
- Aligné avec les principes NIS2, CMMC et Zero Trust