
Sur un FortiGate, vous connectez Access Gate avec deux interfaces et ajoutez trois éléments : une route pour les adresses jumelles, une politique de pare-feu qui autorise ce trafic, et une règle qui envoie tout un sous-réseau de machines vers la passerelle. Rien ne change sur les machines, et supprimer la règle annule l'opération.
Les commandes ci-dessous s'appliquent à la CLI du FortiGate. Chaque étape a un équivalent dans l'interface graphique, sous Network (interfaces, routes statiques, routes par politique) et Policy & Objects (politique de pare-feu).
Ce que vous allez construire

Les exemples utilisent les adresses et noms d'interfaces suivants. Remplacez-les par les vôtres.
| Élément | Exemple |
|---|---|
| VLAN d'administration | interface admin, VLAN 254 sur port5, 192.168.254.0/24 |
| Sous-réseau dédié à la passerelle | interface ag-protect, VLAN 65 sur port1, 100.65.0.0/29 : FortiGate 100.65.0.1, passerelle 100.65.0.6 |
| Adresses jumelles | 100.64.0.0/16 |
| Votre sous-réseau de machines | 192.168.1.0/24, sur l'interface ot |
1. Connecter deux ports
Créez une interface pour le VLAN d'administration et une pour le sous-réseau dédié :
config system interface
    edit "admin"
        set ip 192.168.254.1 255.255.255.0
        set allowaccess ping https ssh
        set interface "port5"
        set vlanid 254
    next
    edit "ag-protect"
        set ip 100.65.0.1 255.255.255.248
        set allowaccess ping
        set interface "port1"
        set vlanid 65
    next
end
Câblez le port portant admin vers le port d'administration (5) d'Access Gate, et le port portant ag-protect vers son port de protection (1). Le port d'administration obtient une adresse de votre VLAN d'administration via DHCP, ou utilise 10.0.0.1 après environ une minute si aucun serveur DHCP n'est disponible. Vous pouvez également lui attribuer une adresse fixe, par exemple 192.168.254.50, depuis la console Access Gate.
2. Ajouter la route pour les adresses jumelles
Access Gate attribue à chaque machine une adresse jumelle dans 100.64.0.0/16. Indiquez au FortiGate où se trouve cette plage :
config router static
    edit 0
        set dst 100.64.0.0 255.255.0.0
        set gateway 100.65.0.6
        set device "ag-protect"
    next
end
Rien n'utilise encore ces adresses, donc cette configuration ne change rien en elle-même. C'est ce qui permet aux réponses de revenir via la passerelle après l'étape 3.
Vérifiez ensuite que vos politiques de pare-feu autorisent le trafic redirigé, faute de quoi le FortiGate le bloquera au lieu de le transférer :
- depuis votre interface de machines (
otdans les exemples) versag-protect, et en retour ; - depuis
ag-protectvers toutes les interfaces avec lesquelles vos machines communiquent (IT, WAN), et en retour. Après la passerelle, le trafic réentre dans le FortiGate surag-protecten direction de sa destination.
Créez-les sous Policy & Objects → Firewall Policy, avec les mêmes adresses et services que vous autorisez actuellement.
3. Basculer avec une seule règle
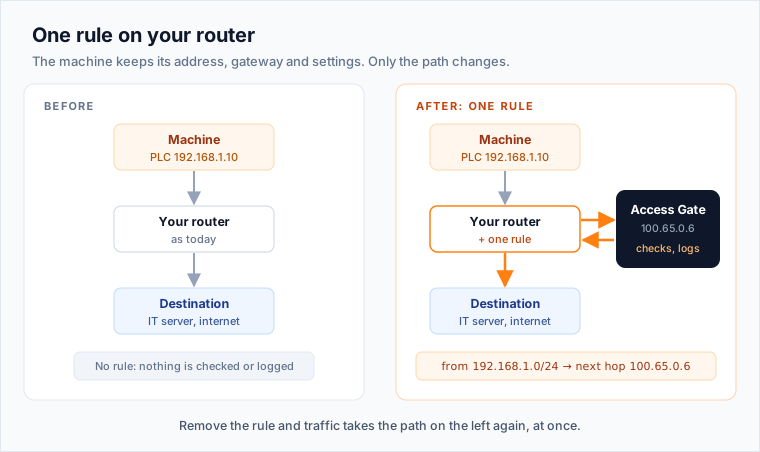
Cette règle envoie tout le trafic provenant de votre sous-réseau de machines vers la passerelle en premier, quelle que soit sa destination :
config router policy
    edit 1
        set input-device "ot"
        set src "192.168.1.0/255.255.255.0"
        set gateway 100.65.0.6
        set output-device "ag-protect"
    next
end
Cette route par politique est le commutateur. Vos machines conservent leur adresse, leur passerelle et leurs paramètres.
Pour annuler : config router policy, puis delete 1, puis end.
4. Vérifier le fonctionnement
Depuis une machine, accédez à une ressource avec laquelle elle communique habituellement, exactement comme avant :
ping 192.168.2.20
Dans la console Access Gate, le flux apparaît désormais sous son enclave. Access Gate démarre en mode simulation (dry run) : il affiche ce qu'il bloquerait sans rien bloquer, jusqu'à ce que vous approuviez les règles.
Vous pouvez également vérifier dans l'autre sens : depuis un ordinateur de votre réseau bureautique, accédez à une machine par son adresse jumelle (ping 100.64.1.10). La route de l'étape 2 l'achemine vers la passerelle, qui la transmet à la machine réelle.
Autres options
Protéger une seule machine plutôt qu'un sous-réseau entier
Envoyez uniquement le trafic à destination de l'adresse jumelle d'une machine vers la passerelle, via une route hôte :
config router static
    edit 10
        set dst 100.64.1.10/255.255.255.255
        set gateway 100.65.0.6
        set device "ag-protect"
    next
end
Les utilisateurs et les systèmes accèdent alors à cette machine par son adresse jumelle (100.64.1.10) ou par son nom. Voir Rediriger le trafic avec le NAT de votre routeur.
Accéder aux machines par leur nom
Access Gate répond aux requêtes DNS sur 100.65.0.6 et attribue à chaque machine un nom pointant vers son adresse jumelle. Vous pouvez soit transmettre ce résolveur à votre sous-réseau de machines via DHCP :
config system dhcp server
    edit 1
        set interface "ot"
        set dns-service specify
        set dns-server1 100.65.0.6
        config ip-range
            edit 1
                set start-ip 192.168.1.100
                set end-ip 192.168.1.200
            next
        end
    next
end
soit conserver votre DNS et transférer un sous-domaine (par exemple secure.acme.corp) vers la passerelle, via une zone de base de données DNS FortiGate en mode forward ou un redirecteur conditionnel sur votre serveur DNS de site. Voir Attribuer des noms simples à vos machines.
Quel trafic la règle couvre
La règle de l'étape 3 couvre tout ce qui sort du sous-réseau de machines : les machines vers l'IT, et les machines vers d'autres VLANs. Le trafic entrant dans le sous-réseau depuis l'IT ou depuis un autre VLAN routé est couvert lorsqu'il est envoyé vers une adresse jumelle ou un nom (la route de l'étape 2 le gère déjà).
Les machines qui communiquent entre elles sur le même VLAN, sans routeur intermédiaire, ne passent jamais par le routage du FortiGate. Pour ces cas, voir Rediriger le trafic sur vos commutateurs.
Utiliser deux ports physiques plutôt que des VLANs
L'exemple place les deux interfaces sur des VLANs. Vous pouvez également adresser directement deux ports physiques, l'un pour admin et l'autre pour ag-protect. Maintenez-les sur des sous-réseaux différents, afin que le trafic d'administration et le trafic envoyé via la passerelle ne partagent jamais un même réseau. La passerelle reste à 100.65.0.6.
Ce qui reste sur le FortiGate
Le FortiGate conserve une route, une politique de pare-feu et une règle, configurées une seule fois. Les droits d'accès aux machines, l'authentification, l'enregistrement des sessions, le chiffrement et les journaux résident tous sur Access Gate. Quand l'équipe réseau demande ce qui change sur le pare-feu, la réponse est : une route par politique, une fois.