
Die Kurzfassung.
Am 27. Oktober 2026 veröffentlichte CISA ICSA-26-300-02 für Mitsubishi Electric ICONICS-Software: GENESIS, GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI, IoTWorX, MC Works64, GENESIS32 und BizViz. Das Advisory umfasst vier CVEs. Der höchste Wert beträgt CVSS v3.1 9,1.
Die beiden entscheidenden Schwachstellen stecken darin, wie der Server festlegt, wer Administrator ist. Die Entsperrung zur Passwortwiederherstellung verwendet eine Challenge-Response, die fest vorgegeben und für alle Benutzer identisch ist (CVE-2026-16436). Wer sie kennt, kann das System vom Netzwerk aus ohne Konto entsperren. Und die Installer räumen dem Administratorkonto des Produkts DCOM-Rechte ein, die es nicht benötigt (CVE-2026-16438), sodass dieses Konto DCOM-Objekte auf dem Server aus der Ferne starten und bedienen kann. Auf dem Server, der die Prozessbilder der Anlage darstellt und ihre Historie archiviert, heißt das: Wer ihn übernimmt, bestimmt, was die Bediener sehen.
Abhilfe schaffen GENESIS 11.04 bzw. Version 10.98 für GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI und IoTWorX. Mitsubishi Electric wird MC Works64, GENESIS32 und BizViz nicht patchen. Das Advisory verzeichnet keine aktive Ausnutzung. Bis zum Update (und bei den Produkten ohne Fix dauerhaft) sollten nur namentlich benannte Ingenieure den Server erreichen.
Warum ein ICONICS-Server in der Anlage wichtig ist.
GENESIS64 ist eine SCADA- und HMI-Plattform. Sie läuft auf einem Windows-Server, sammelt Daten von SPSen und OPC-Servern, stellt die Prozessbilder dar, erzeugt die Alarme und zeichnet über Hyper Historian den Prozessverlauf auf. AnalytiX ergänzt Energie- und Fehleranalysen, MobileHMI bringt die Bildschirme auf Mobilgeräte, IoTWorX läuft am Edge. MC Works64 ist dieselbe Plattform, die Mitsubishi Electric zusammen mit seinem Portfolio für Fabrikautomatisierung vertreibt, und GENESIS32 ist die ältere 32-Bit-Generation, die auf vielen Linien noch im Einsatz ist.
Diesem Server vertraut die Anlage, wenn es darum geht, was gerade passiert. Bediener handeln nach dem, was er anzeigt, und Auditoren lesen, was er aufgezeichnet hat. Ein Angreifer, der ihn übernommen hat, muss keine SPS anfassen, um eine Linie zu stoppen: Einen Alarm zu verbergen oder einen falschen Wert anzuzeigen reicht aus.
Und kaum ein Rechner im Anlagennetz hat mehr Verbindungen. Bediener-Clients, Engineering-Laptops, die IT-Systeme, die Historian-Daten abrufen, und der Integrator, der das Projekt betreut, verbinden sich alle mit ihm. An vielen Standorten verbindet sich dieser Integrator per Remote Desktop von außen. Unsere Leitfäden zu Patch-Management in Betriebsumgebungen und Planung von Wartungsfenstern erläutern, warum ein Update oft wochenlang warten muss.
Was im Advisory steht.
- Produkte und Fixes: GENESIS bis 11.03, behoben in 11.04. GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI und IoTWorX bis 10.97.3, behoben in 10.98. Nur für CVE-2023-4863: GENESIS64 und ICONICS Suite 10.97 bis 10.97.2, behoben in 10.97.3.
- Kein Fix geplant: MC Works64, GENESIS32 und BizViz, alle Versionen.
- Sektoren: Kritische Fertigung. Weltweit im Einsatz. Mitsubishi Electric hat seinen Hauptsitz in Japan, Mitsubishi Electric Iconics Digital Solutions in den Vereinigten Staaten.
- Koordination: Mitsubishi Electric Advisory 2026-006, erstmals veröffentlicht am 15. Oktober 2026. Mitsubishi Electric hat die Schwachstellen selbst entdeckt.
| CVE | CVSS v3.1 | Was es ermöglicht, laut Advisory | Zugang im Vektor | Produkte |
|---|---|---|---|---|
| CVE-2026-16438 | 9,1 | Die Installer vergeben an das Administratorkonto des Produkts Standard-DCOM-Berechtigungen. Wer sich mit diesem Konto anmeldet, kann DCOM-Objekte lokal oder remote starten und steuern (CWE-266) | Netzwerk, hohe Privilegien, Scope geändert | GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI, MC Works64 |
| CVE-2026-16436 | 8,1 | Die Challenge-Response zur Passwortwiederherstellung ist fest vorgegeben und für alle Benutzer identisch. Ein entfernter Angreifer, der sie erlangt, kann das System entsperren (CWE-640) | Netzwerk, keine Privilegien, hohe Komplexität | Alle zehn Produkte |
| CVE-2023-4863 | 8,2 | libwebp-Heap-Überlauf: Ein Administrator, der eine präparierte Datei importiert, führt beliebigen Code aus (CWE-787) | Lokal, hohe Privilegien, Scope geändert | GENESIS64, ICONICS Suite 10.97 bis 10.97.2 |
| CVE-2026-16437 | 6,4 | Ein lokaler Administrator kann die Datei, die die Challenge-Responses speichert, manipulieren und das System entsperren (CWE-640) | Lokal, hohe Privilegien, hohe Komplexität | Alle zehn Produkte |
Lesen Sie die Spalte „Zugang im Vektor“ zusammen mit der Spalte „Produkte“. CVE-2026-16436 benötigt überhaupt kein Konto, nur die Response. CVE-2026-16438 benötigt das Administratorkonto, und die erste Schwachstelle liefert einen Weg dorthin. In MC Works64, das nie einen Fix erhält, stecken beide.
Wie die Schwachstellen funktionieren.
Die Entsperrung ist ein gemeinsamer Schlüssel. Wenn ein Benutzer ein Passwort vergisst, stellt das Produkt eine Challenge, und die richtige Response entsperrt das System. Da diese Response fest vorgegeben und für alle Benutzer identisch ist, verhält sie sich wie ein Master-Passwort, das niemand gewählt hat. Sie ändert sich nicht, wenn Mitarbeiter das Unternehmen verlassen oder der Vertrag des Integrators endet. Wer sie einmal gesehen hat (in einem Support-Telefonat, einer Notiz von der Inbetriebnahme oder in der Datei auf der Festplatte), kennt sie weiterhin. Das Advisory bewertet die Angriffskomplexität deshalb als hoch: Der Angreifer muss die Response zunächst beschaffen.
Die Response liegt in einer Datei, die ein Administrator überschreiben kann. Version 10 speichert sie in ClientChallengeTable.dat, Version 11 in SecurityChallenges.dat. Windows schützt die Datei, aber die Administratoren des Produkts können sie lesen und schreiben (CVE-2026-16437). Wer bereits Admin-Rechte auf dem Server hat, kann eine eigene Response hinterlegen und später ohne Konto zurückkehren.
Das Administratorkonto reicht weiter als das Produkt. Über DCOM startet und bedient ein Windows-Rechner Software-Objekte auf einem anderen, und zwar über den RPC-Endpoint-Mapper auf TCP 135 und einen Bereich dynamischer Ports. Die ICONICS-Installer vergeben dem Administratorkonto des Produkts Standard-DCOM-Berechtigungen, die es nicht benötigt (CVE-2026-16438). Mit dem ICONICS-Admin-Login lassen sich damit auch aus der Ferne Objekte auf dem Server ausführen. Deshalb ist der Scope geändert, und der Score liegt bei 9,1. CISAs SSVC-Eintrag stuft sowohl diese Schwachstelle als auch die Entsperr-Schwachstelle als automatisierbar ein.
Zusammengenommen ist der Weg kurz. Nach unserer Einschätzung (das Advisory beschreibt diese Kette nicht): Ein Angreifer, der den Server erreicht und die Entsperr-Response besitzt, gelangt zu einer Administratorsitzung, und dieses Konto erreicht dann DCOM vom Netzwerk aus. In einem flachen Anlagennetz heißt „erreicht den Server“: jeder Büro-PC und jeder Lieferanten-Laptop.
Die libwebp-Schwachstelle ist alt und hier eng begrenzt. CVE-2023-4863 ist der WebP-Heap-Überlauf, der 2023 in Google Chromium ausgenutzt wurde und seit dem 13. September 2023 im CISA-KEV-Katalog steht. In GENESIS64 muss ein Administrator eine präparierte Datei importieren, weshalb der Score niedriger ist als in einem Browser. Version 10.97.3 behebt die Schwachstelle.
Die Tabelle ordnet die Schwachstellen MITRE ATT&CK for ICS zu. Sie beschreibt, was die Schwachstellen ermöglichen, nicht einen beobachteten Angriff. Sie verwendet ATT&CK v20.
| Taktik | Technik (ID) | Anwendung hier |
|---|---|---|
| Initial Access | Internet Accessible Device (T0883) | Bedingt: ein ICONICS-Server oder sein Remote Desktop von außerhalb der Anlage erreichbar |
| Lateral Movement, Persistence | Hardcoded Credentials (T0891) | Nächste Entsprechung: die feste Entsperr-Response, die für jeden Benutzer gilt, CVE-2026-16436 |
| Persistence | Valid Accounts (T0859) | Eine in die Challenge-Datei eingepflanzte Response, CVE-2026-16437, oder das Administratorkonto selbst |
| Lateral Movement | Remote Services (T0886) | DCOM remote gestartet und gesteuert mit dem Administratorkonto, CVE-2026-16438 |
| Execution | User Execution (T0863) | Ein Administrator importiert eine präparierte WebP-Datei, CVE-2023-4863 |
| Impact | Manipulation of View (T0832) | Mögliche Folge: Bildschirme und Alarme, auf die Bediener reagieren, auf dem Server verändert |
| Impact | Denial of View (T0815) | Mögliche Folge: das im Advisory genannte Denial-of-Service-Ergebnis auf dem HMI-Server |
Was vor und nach dem Update zu tun ist.
Beginnen Sie mit den Schritten des Herstellers und von CISA. Installieren Sie GENESIS 11.04 oder Version 10.98 auf jedem betroffenen Produkt, nachdem Sie das Projekt auf einem Ersatzserver getestet haben. Mitsubishi Electric empfiehlt außerdem: Anmeldung am Server nur für Administratoren, keine Remote-Anmeldung aus nicht vertrauenswürdigen Netzen und für Nicht-Administratoren, eingeschränkten physischen Zugang sowie Virenschutz auf dem Server und den PCs, die auf ihn zugreifen. CISA empfiehlt, Geräte von Steuerungssystemen vom Internet fernzuhalten, hinter Firewalls und vom Büronetz getrennt zu betreiben und ein VPN als nur so sicher anzusehen wie die daran angeschlossenen Geräte.
Neutralisieren Sie die Entsperr-Datei jetzt, auf jeder Version. Auf GENESIS, GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI und MC Works64 besteht die Mitsubishi-Electric-Abhilfemaßnahme darin, die Challenge-Datei (C:\Program Files\ICONICS\GENESIS64\Components\ClientChallengeTable.dat auf Version 10, C:\ProgramData\ICONICS\11\SecurityChallenges.dat auf Version 11) zu löschen, eine leere Datei mit demselben Namen zu erstellen und Schreib- und Löschrechte darauf auf ein separates Administratorkonto zu beschränken (nicht auf das GENESIS-Administratorkonto). Dies ist der einzige Schritt, der den gemeinsamen Schlüssel vor dem Update entfernt.
Finden Sie jeden Server. Erfassen Sie jede ICONICS-Installation mit Produkt, Version und der Linie oder dem Gebäude, die sie versorgt. Denken Sie an die Installationen, die gern vergessen werden: den Historian, den MobileHMI-Server, den IoTWorX-Container am Edge und die alte GENESIS32-Station, an der noch eine Maschine hängt.
Behandeln Sie das Produktadministratorkonto als privilegiertes Konto. Es hat DCOM-Rechte aus der Ferne. Vergeben Sie ein Passwort, das niemand teilt, verwenden Sie es nicht für die tägliche Arbeit, geben Sie es nicht an Lieferanten weiter und prüfen Sie, welche Windows-Konten sich überhaupt am Server anmelden können.
Sperren Sie DCOM und Remote Desktop für alle außer dem Engineering. Bediener-Clients benötigen die HMI-Ports, die ihre Konfiguration verwendet. TCP 135, den dynamischen RPC-Bereich oder Remote Desktop brauchen diese Clients nicht. Erlauben Sie diese nur von den Engineering-Workstations, die das Projekt warten.
Planen Sie für MC Works64, GENESIS32 und BizViz den Ausstieg. Es kommt kein Fix. Wenden Sie die Abhilfemaßnahme an, schotten Sie den Server wie oben beschrieben ab und setzen Sie die Migration auf eine unterstützte Version in das nächste Budget.
Wie Access Gate hilft und wo seine Grenzen liegen.
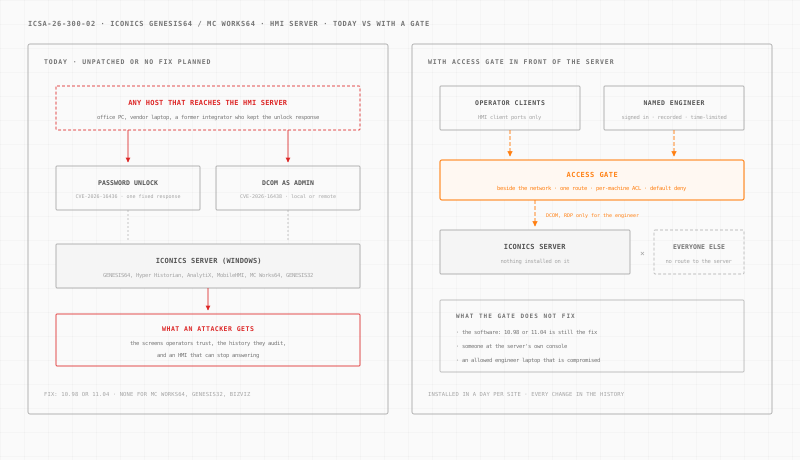
Access Gate ist eine Appliance, die an jedem Standort installiert wird. Sie wird neben Ihrem bestehenden Netzwerk angeschlossen. Anschließend leiten Sie den Datenverkehr zum Server mit einer Route auf dem vorhandenen Router über die Appliance, Server für Server oder Zelle für Zelle. Auf dem ICONICS-Server wird nichts installiert. Die Installation dauert einen Tag pro Standort.
Sobald der Datenverkehr durch das Gate läuft, erledigen vier dokumentierte Funktionen die Arbeit.
Eine Regel pro Maschine entscheidet, wer was erreicht. Access Control Lists sperren standardmäßig alles. Eine Regel erlaubt Bediener-Clients den Zugriff auf die HMI-Ports, die sie verwenden. Eine separate Regel gilt für DCOM und Remote Desktop. Kein anderer Host erhält eine Route zum Server, sodass eine Entsperr-Response in falschen Händen vom Büronetzwerk aus nutzlos ist.
Eine namentlich bekannte Person meldet sich zuerst an. Ein Access Screen fordert den Ingenieur auf, sich mit seinem eigenen Verzeichniskonto anzumelden, bevor seine Workstation den Server erreicht. Der Zugang läuft nach einem festgelegten Timeout von 15 Minuten, 1 Stunde oder 8 Stunden ab. So steht vor einem Konto, das laut Advisory jeder entsperren kann, eine echte Identität.
Lieferanten- und Ingenieurssitzungen werden aufgezeichnet. Mit Privileged Access Management öffnet der Integrator eine Remote-Desktop-Sitzung zum Server im Browser, verknüpft mit seinem Namen. Der Zugang gilt für ein festgelegtes Einsatzfenster und läuft danach automatisch ab, und die Sitzung wird aufgezeichnet.
Jede Regeländerung wird protokolliert. Die Enclave Change History zeichnet auf, wer welche Regel wann geöffnet hat. Über viele Anlagen hinweg kann Ihr LLM diese Regeln mit Access Gate Performance steuern.
Die Grenzen sind real. Access Gate behebt die Software nicht: 10.98 oder 11.04 ist weiterhin der Fix, und die Abhilfemaßnahme für die Entsperr-Datei gilt weiterhin. Es prüft keine DCOM-Aufrufe und sieht nicht, was auf dem Server selbst passiert. Wer direkt an der Konsole des Servers sitzt oder als zugelassener Ingenieur mit einem kompromittierten Laptop arbeitet, erreicht das verwundbare Produkt weiterhin. Ein Host im selben Segment wie der Server, am Gate vorbei, entzieht sich seiner Kontrolle.
Zum Gesamtkonzept siehe OT-Netzwerksicherheit, sicherer Fernzugriff, OT-Identität, unseren Leitfaden zu sicherem OT-Fernzugriff und unsere Seite zur Cybersicherheit in der Fertigung. Die Analyse der Rechteausweitung in Ignition behandelt dasselbe Problem auf einer anderen SCADA-Plattform.
Was diese Woche zu tun ist.
- Jeden ICONICS-Server auflisten mit Produkt, Version und der Linie oder dem Gebäude, die er versorgt, einschließlich GENESIS32 und MC Works64.
- Die Abhilfemaßnahme für die Entsperr-Datei anwenden auf jeder Installation, ob gepatcht oder nicht.
- Das Passwort des Produktadministrators ändern und es weder teilen noch an Lieferanten weitergeben.
- Prüfen, wer welchen Server erreicht, auf TCP 135, dem dynamischen RPC-Bereich und Remote Desktop: aus dem Büronetz, über das Lieferanten-VPN und aus dem Internet.
- DCOM und Remote Desktop nur erlauben von den Engineering-Workstations, die das Projekt warten.
- 10.98 oder 11.04 einplanen, nach einem Test auf einem Ersatzserver.
- Die Migration von MC Works64, GENESIS32 und BizViz in den Plan für das nächste Jahr aufnehmen.
Möchten Sie sehen, wo ein Gate in Ihrer Anlage sitzen würde? Erstellen Sie Ihr Netzwerk in wenigen Minuten. Für alle anderen Advisories, die wir behandelt haben, siehe das ICS-Security-Advisories-Archiv.
Quellen: CISA ICS Advisory ICSA-26-300-02 (27. Oktober 2026) und seine CSAF-Datei, die Mitsubishi Electric Advisory 2026-006 wiederveröffentlicht; der CISA-Katalog bekannter ausgenutzter Schwachstellen, geprüft am 28. Oktober 2026 (Version 2026.10.27); und MITRE ATT&CK for ICS v20. Bestätigen Sie betroffene Versionen und das Update-Verfahren mit Mitsubishi Electric Iconics Digital Solutions, bevor Sie einen Produktionsserver aktualisieren.