
Die Kurzfassung.
Am 20. Oktober 2026 veröffentlichte CISA ICSA-26-293-02 für WAGO OS Linux, die Firmware auf WAGO-Steuerungen und -Panels. Das Advisory betrifft zwei CVEs in Firmware 1.0.0 bis 4.10.0 auf dem CC100, PFC100 G2, PFC200 G2, Touch Panel 600, Edge Controller und WP400. Die höchsten Bewertungen sind CVSS v3.1 8,8 und CVSS v4.0 8,7.
Beide Schwachstellen liegen in der webbasierten Verwaltungsoberfläche (WBM). Ein Benutzer mit eingeschränkten Rechten kann Shell-Befehle einschleusen, die als Root ausgeführt werden, und kann geschützte PROFIBUS-Einstellungen wie die Geräteadressierung ändern. Auf einer Steuerung, die eine Produktionslinie betreibt, bedeutet Root-Zugriff die Kontrolle über diese Linie.
Die Lösung ist Firmware 4.10.0 (FW32) oder höher. Ein Firmware-Update startet die Steuerung neu, daher muss es auf ein Wartungsfenster warten. Bis dahin sollten nur autorisierte Ingenieure die Verwaltungsoberfläche erreichen können. Das Advisory meldet keine bekannte Ausnutzung.
Warum eine WAGO-Steuerung in der Linie wichtig ist.
Der PFC200 und seine Geschwistermodelle sind kompakte PLCs auf Linux-Basis. Sie führen die Maschinenlogik aus, kommunizieren mit I/O und Feldbussen und verbinden sich häufig über Modbus TCP, OPC UA oder MQTT mit dem Anlagennetzwerk. Der CC100 übernimmt dieselbe Aufgabe in einem kleineren Gehäuse. Touch Panel 600 und WP400 sind die zugehörigen HMIs.
Das WBM ist die Browser-Seite zur Konfiguration der Steuerung selbst: Netzwerk- und Routing-Einstellungen, Benutzer, Feldbus-Einstellungen, Firmware. Es ist ein Engineering-Werkzeug. Bediener benötigen es nicht, um die Linie zu betreiben.
Genau hier öffnet dieses Advisory eine Lücke. In vielen Anlagen ist das WBM von überall erreichbar, wo auch die Steuerung erreichbar ist, weil niemand den Management-Datenverkehr vom Produktionsdatenverkehr getrennt hat. Und das Patchen einer laufenden Steuerung bedeutet, das zu stoppen, was sie steuert. Unsere Leitfäden zu Patch-Management in Betriebsumgebungen und Planung von Wartungsfenstern in 24/7-Anlagen erläutern, warum das Wochen dauern kann.
Was das Advisory besagt.
- Produkt: WAGO-Firmware 1.0.0 bis, aber nicht einschließlich, 4.10.0. Modellfamilien 0751-9x01, 0750-811x, 0750-821x, 0762-420x, 0762-430x, 0762-520x, 0762-530x, 0762-620x, 0762-630x, 0752-8303/8000-0002 und 0762-340x.
- Lösung: Firmware 4.10.0 (FW32) oder höher. Der WAGO-Support kann kundenspezifische Firmware bereitstellen.
- Sektoren: Chemie, Gewerbliche Einrichtungen, Kritische Fertigung, Energie, Transportsysteme, Wasser und Abwasser. Weltweit im Einsatz. WAGO hat seinen Hauptsitz in Deutschland.
- Koordination: CERT@VDE mit WAGO, als WAGO Advisory VDE-2026-096. An CISA gemeldet von Ievgen Bondarenko.
| CVE | CVSS v3.1 | CVSS v4.0 | Was es ermöglicht, laut Advisory | Zugriff im v3.1-Vektor |
|---|---|---|---|---|
| CVE-2026-80466 | 8,8 | 8,7 | In WBM-Routing-Parameter eingeschleuste Shell-Befehle werden in einer Konfigurationsdatei gespeichert und anschließend von einem privilegierten Root-Hilfsskript verarbeitet. Ein Angreifer mit eingeschränkten Rechten kann Befehle als Root ausführen (CWE-78) | Netzwerk, eingeschränkte Rechte, keine Benutzerinteraktion |
| CVE-2026-88850 | 8,1 | 7,2 | Das WBM erzwingt keine Berechtigungen für alle PROFIBUS-Konfigurationsoperationen. Ein Angreifer mit eingeschränkten Rechten kann Root-eigene PROFIBUS-Parameter ändern, einschließlich Geräteadressierung und SSA-Einstellungen (CWE-862) | Netzwerk, eingeschränkte Rechte, keine Benutzerinteraktion |
Die Spalte mit den Rechten genau lesen. Eingeschränkte Rechte bedeutet jedes funktionierende WBM-Login, kein Admin-Login. Jedes Konto auf der Web-Oberfläche der Steuerung ist eine mögliche Root-Shell, bis das Update eingespielt ist.
Wie die Schwachstellen wirken.
Der Einstieg ist die Verwaltungsseite. Ein Angreifer benötigt einen Host, der das WBM erreicht, und ein Konto mit eingeschränkten Rechten. In einem flachen Anlagennetzwerk kann dieser Host ein Büro-PC, ein Laptop eines Lieferanten über eine Fernzugriffsverbindung oder ein kompromittiertes HMI sein.
Die Routing-Seite wird zur Root-Shell. Über CVE-2026-80466 schreibt der Angreifer Shell-Befehle in einen Routing-Parameter. Die Steuerung speichert den Wert, und ein als Root laufendes Hilfsskript führt ihn später aus. Root auf der Steuerung bedeutet, dass der Angreifer die PLC-Laufzeitumgebung stoppen, deren Programm ändern oder sie nutzen kann, um das nächste Netzwerk zu erreichen.
Die PROFIBUS-Einstellungen werden ohne die erforderliche Berechtigung geändert. Über CVE-2026-88850 kann dasselbe Konto PROFIBUS-Parameter überschreiben, die es nicht berühren sollte, einschließlich der Geräteadressierung. Feldgeräte, die unter der falschen Adresse antworten, stellen den Datenaustausch mit der Steuerung ein, und die Maschine stoppt oder verhält sich fehlerhaft.
Die Tabelle ordnet die Schwachstellen MITRE ATT&CK for ICS zu. Sie beschreibt, was die Schwachstellen ermöglichen, nicht einen beobachteten Angriff. Sie verwendet ATT&CK v20.
| Taktik | Technik (ID) | Anwendung hier |
|---|---|---|
| Initial Access | Exploit Public-Facing Application (T0819) | Bedingt: ein WBM, das vom Unternehmensnetzwerk oder dem Internet erreichbar ist |
| Persistence, Lateral Movement | Valid Accounts (T0859) | Ein WBM-Konto mit eingeschränkten Rechten ist für beide CVEs erforderlich |
| Execution | Command and Scripting Interpreter: Unix Shell (T1701.003) | Shell-Befehle in Routing-Parameter eingeschleust, CVE-2026-80466 |
| Privilege Escalation | Exploitation for Privilege Escalation (T0890) | Die eingeschleusten Befehle werden über ein Root-Hilfsskript ausgeführt, CVE-2026-80466 |
| Impair Process Control | Modify Parameter (T0836) | Änderung geschützter PROFIBUS-Adressierung und SSA-Einstellungen, CVE-2026-88850 |
| Impact | Manipulation of Control (T0831) | Mögliche Folge: Root-Zugriff auf die Steuerung, die die Maschine betreibt |
| Impact | Loss of Productivity and Revenue (T0828) | Mögliche Folge: eine durch eine veränderte Steuerung oder neu adressierte Feldgeräte gestoppte Linie |
Was vor und nach dem Update zu tun ist.
Mit den Schritten des Herstellers und der CISA beginnen. Firmware 4.10.0 (FW32) oder höher für jedes betroffene Gerät einplanen. WAGO verweist auf die Sicherheitsabschnitte der PFC100- und PFC200-Handbücher: physischen Zugang einschränken und ein VPN für den Fernzugriff verwenden. CISA empfiehlt, Steuerungssystemgeräte vom Internet fernzuhalten, sie hinter Firewalls vom Unternehmensnetzwerk zu trennen und ein VPN nur so sicher wie die daran angeschlossenen Geräte zu betrachten.
Alle betroffenen Geräte erfassen. Jede WAGO-Steuerung und jedes Panel mit Modellnummer und Firmware-Version auflisten. Das WBM zeigt die Firmware an, ebenso das Engineering-Projekt. Panels zählen ebenfalls: Touch Panel 600 und WP400 verwenden dieselbe Firmware-Linie.
Das WBM auf ein Engineering-Subnetz beschränken. Der Produktionsdatenverkehr der Steuerung, von HMIs und SCADA, benötigt das WBM nicht. Die Web-Management-Ports nur von den Engineering-Workstations zulassen, die Steuerungen konfigurieren, und sie vom Unternehmensnetzwerk und dem Lieferanten-VPN sperren.
Konten zählen. Die Ausnutzung erfordert ein Login, daher ist jedes Konto im WBM relevant. Nicht genutzte Konten deaktivieren, Standard- und gemeinsam genutzte Passwörter ändern und jedem Ingenieur ein namentliches Konto einrichten, wo es die Anlage erlaubt.
Die PROFIBUS-Konfiguration überwachen. Die aktuellen PROFIBUS-Einstellungen jeder Steuerung exportieren und nach jeder Intervention vergleichen. Eine ungeplante Adressierungsänderung ist Anlass für eine Rücksprache mit der Linie.
Dann das Update einplanen. Die Anwendung auf 4.10.0 auf einem Ersatzgerät oder einem Prüfstand testen, dann in das nächste Fenster der Linie einspielen. Unser Beitrag zur Planung von Wartungsfenstern für Sicherheitsupdates erläutert, wie es sich einpassen lässt.
Wie Access Gate hilft und wo seine Grenzen liegen.
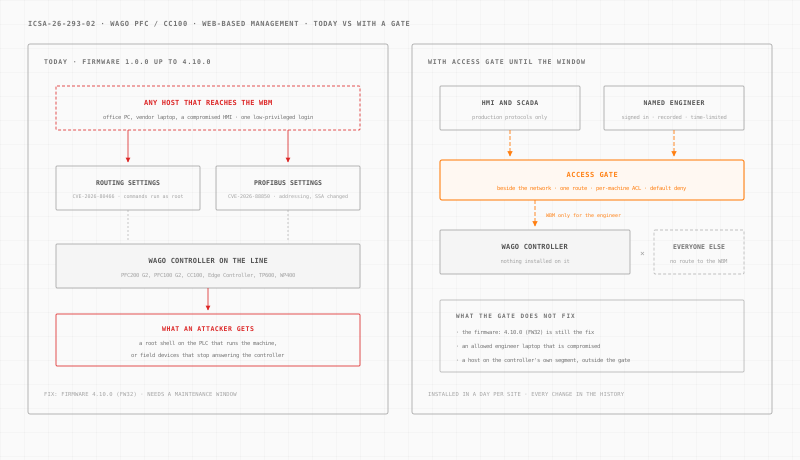
Access Gate ist ein Gerät, das an jedem Standort installiert wird. Es verbindet sich mit Ihrem bestehenden Netzwerk, neben ihm. Anschließend leiten Sie den Datenverkehr zu den Steuerungen über eine Route auf dem vorhandenen Router, eine Maschine oder eine Zelle nach der anderen, durch das Gerät. Auf den Steuerungen wird nichts installiert. Die Installation dauert pro Standort einen Tag.
Sobald der Datenverkehr durch das Gate fließt, erledigen vier dokumentierte Funktionen die Arbeit.
Eine maschinenspezifische Regel entscheidet, wer das WBM erreicht. Zugriffssteuerungslisten sind standardmäßig ablehnend. Eine Regel erlaubt HMIs und dem SCADA-Server, ihre Produktionsprotokolle zur Steuerung beizubehalten. Eine separate Regel deckt die Web-Management-Ports ab. Jeder andere Host erhält keinen Weg zum WBM, sodass ein eingeschränktes Login vom Büronetzwerk aus nutzlos ist.
Eine namentlich bekannte Person meldet sich zuerst an. Ein Access Screen fordert den Ingenieur auf, sich mit seinem eigenen Verzeichniskonto anzumelden, bevor seine Workstation die Steuerung erreicht. Der Zugriff läuft nach einem voreingestellten Timeout von 15 Minuten, 1 Stunde oder 8 Stunden ab.
Lieferanten- und Ingenieurssitzungen werden aufgezeichnet. Mit Privileged Access Management öffnet ein Integrator das WBM als HTTPS-Sitzung im Browser, verknüpft mit seinem Namen. Der Zugriff wird für ein Interventionsfenster gewährt und widerruft sich selbst, und die Sitzung wird aufgezeichnet.
Jede Regeländerung wird gespeichert. Der Enclave Change History zeichnet auf, wer welche Regel wann geöffnet hat. Über viele Anlagen hinweg können diese Regeln von Ihrem LLM auf Access Gate Performance gesteuert werden.
Die Grenzen sind real. Access Gate behebt nicht die Firmware: 4.10.0 (FW32) ist nach wie vor die Lösung. Es erkennt nicht die Befehlseinschleusung und liest keinen PROFIBUS-Datenverkehr. Ein Ingenieur, dem der Zugriff auf das WBM erlaubt ist, erreicht weiterhin die verwundbare Steuerung, sodass ein kompromittierter Engineering-Laptop ein Risiko bleibt. Ein Host im eigenen Segment der Steuerung, außerhalb des Gates, liegt außerhalb seiner Kontrolle.
Für das übergeordnete Design siehe OT-Netzwerksicherheit, sicherer Fernzugriff, OT-Identität und unsere Seite zur Cybersicherheit in der Fertigung.
Was diese Woche zu tun ist.
- Alle WAGO-Steuerungen und -Panels auflisten mit Modellnummer und Firmware-Version.
- Alle Geräte unterhalb von 4.10.0 markieren und die Linie oder Maschine, die jedes betreibt.
- Prüfen, wer jedes WBM erreichen kann vom Unternehmensnetzwerk, dem Lieferanten-VPN und dem Internet.
- Das Web-Management einschränken auf die Engineering-Workstations, die Steuerungen konfigurieren.
- Nicht genutzte WBM-Konten deaktivieren und gemeinsam genutzte oder Standard-Passwörter ändern.
- Die PROFIBUS-Konfiguration exportieren jeder Steuerung als Ausgangsbasis.
- Firmware 4.10.0 einplanen für das nächste Wartungsfenster jeder Linie, nach einem Prüfstandstest.
Möchten Sie sehen, wo ein Gate in Ihrer Anlage stehen würde? Erstellen Sie Ihr Netzwerk in wenigen Minuten. Alle anderen Advisories, die wir behandelt haben, finden Sie im ICS-Security-Advisories-Archiv.
Quellen: CISA ICS Advisory ICSA-26-293-02 (20. Oktober 2026), Wiederveröffentlichung des WAGO Advisory VDE-2026-096; der CISA Known Exploited Vulnerabilities catalog, geprüft am 20. Oktober 2026 (Version 2026.10.16); und MITRE ATT&CK for ICS v20. Betroffene Modelle und das Update-Verfahren vor dem Update einer Produktionssteuerung mit WAGO bestätigen.