
La versión resumida
El 20 de octubre de 2026, CISA republicó dos avisos de Hitachi Energy que cubren el mismo conjunto de subestaciones. ICSA-26-293-05 enumera nueve CVE en el firmware CMU de la serie RTU500, todos con vector de ataque de red, con un CVSS v3.1 máximo de 8,8. La corrección es el firmware 13.9.1, o 12.7.8 en la rama 12.7.
ICSA-26-293-04 enumera tres CVE en MicroSCADA X SYS600, el sistema SCADA que supervisa esos RTUs. Los tres requieren acceso local al host SYS600. Dos puntúan 7,8: un usuario con sesión iniciada en Windows puede leer y modificar objetos de aplicación de SYS600 sin autenticarse en SYS600, y un usuario con acceso a la herramienta de ingeniería puede convertirse en administrador del host Windows.
Leídos en conjunto, los dos avisos plantean una sola pregunta: quién puede alcanzar los servicios de red del RTU y quién puede iniciar sesión en el host SCADA. El firmware actualizado y SYS600 10.8 son las correcciones. Hasta que se instalen, la respuesta a esa pregunta está bajo su control.
Lo que dicen los avisos
- RTU500 (ICSA-26-293-05, Hitachi Energy 8DBD000259): Firmware CMU 12.7.1 a 12.7.7, 13.5.1 a 13.5.4, 13.6.1 a 13.6.3, 13.7.1 a 13.7.8, 13.8.1 a 13.8.2. Notificado por Hitachi Energy.
- SYS600 (ICSA-26-293-04, Hitachi Energy 8DBD000249): 10.7 y anteriores, y 10.8. Notificado por investigadores de Sandia National Laboratories en el marco del programa CyTRICS.
- Ambos: Sector energético, desplegados en todo el mundo, fabricante con sede en Suiza. Publicados por primera vez por Hitachi Energy el 1 de septiembre de 2026.
| CVE | Producto | CVSS v3.1 | Lo que permite, según el aviso |
|---|---|---|---|
| CVE-2026-6653 | RTU500 | 8,8 | Use-after-free en libxml2 en los servicios basados en XML, activado por XML manipulado. Requiere privilegios bajos |
| CVE-2026-11856 | RTU500 | 8,1 | libcurl puede enviar cabeceras de autenticación Digest a un segundo origen no previsto |
| CVE-2026-28388 | RTU500 | 7,5 | Desreferencia NULL en OpenSSL ante un delta CRL malformado que bloquea la verificación de certificados |
| CVE-2026-6732 | RTU500 | 7,5 | Confusión de tipos en libxml2 con un documento validado por XSD manipulado; denegación de servicio |
| CVE-2026-6276 | RTU500 | 7,5 | libcurl transfiere cookies destinadas a un host a otro en las funciones de gestión web |
| CVE-2026-8932 | RTU500 | 7,5 | libcurl reutiliza una conexión tras un cambio en la configuración mTLS, eludiendo la autenticación prevista |
| CVE-2026-17539 | RTU500 | 5,9 | Solicitudes GI a intervalos cortos bloquean la cola de mensajes IEC 60870-5-104 |
| CVE-2026-9079 | RTU500 | 5,3 | Las credenciales de proxy no se borran y se reutilizan |
| CVE-2026-8927 | RTU500 | 5,3 | Las cabeceras Proxy-Authorization se filtran a un proxy diferente |
| CVE-2026-9853 | SYS600 | 7,8 | Un usuario autenticado en el SO lee y modifica objetos de aplicación de SYS600 sin autenticación en SYS600 |
| CVE-2026-9854 | SYS600 | 7,8 | Fallo en RBAC: el acceso con herramienta de ingeniería escala a administrador de Windows |
| CVE-2026-9852 | SYS600 | 5,0 | Inyección CSV en registros exportados. Las fórmulas se ejecutan cuando un usuario abre la exportación |
Correcciones de RTU500 por rama: Las ramas 13.5.x y 13.6.x pasan a 13.9.1. La rama 13.7.x pasa a 13.9.1, o a 13.7.9 cuando esté disponible. La rama 13.8.x pasa a 13.9.1 o 13.8.3. La rama 12.7.x pasa a 12.7.8 o 13.9.1. El aviso no indica ninguna solución alternativa específica del producto, solo factores de mitigación generales.
Correcciones de SYS600: La versión 10.8 corrige CVE-2026-9852 y CVE-2026-9854 en 10.7 y anteriores. CVE-2026-9853 requiere 10.8 y la estrategia de mitigación de la sección 2.1.7.5 del Manual de Instalación y Administración de 10.8, además de la Guía de Despliegue de Ciberseguridad de 10.8. El aviso no indica ninguna corrección para CVE-2026-9854 en 10.8.
Cómo los fallos afectan a una subestación
Los fallos del RTU500 residen en bibliotecas incluidas. libxml2 respalda los servicios basados en XML, libcurl las funciones de gestión y servicios web, y OpenSSL las verificaciones de certificados. Un host que pueda alcanzar esos servicios puede enviar el XML manipulado, el CRL malformado o la ráfaga de solicitudes de interrogación general. La mayor parte del impacto es denegación de servicio: el RTU deja de responder y el centro de control pierde los datos de esa subestación.
Los fallos de libcurl tienen que ver con la filtración de confianza. Las cookies, las credenciales de proxy y las cabeceras Digest pueden llegar a un host que no debería recibirlas. Un atacante que controle ese host las recopila. El fallo de IEC 104 requiere un par que pueda enviar solicitudes de interrogación general, que normalmente es el front end SCADA. Para un caso relacionado con IEC 104, consulte nuestro artículo sobre el equipo de prueba ASE2000 e IEC 60870-5-104 TLS.
Los fallos de SYS600 parten de un inicio de sesión en el host. CVE-2026-9853 significa que una cuenta de Windows en el servidor SCADA es suficiente para leer y modificar objetos de aplicación de SYS600. CVE-2026-9854 significa que un usuario de la herramienta de ingeniería puede tomar el control de todo el host. Quién puede abrir una sesión RDP en ese servidor, y desde dónde, determina el alcance de ambos.
La tabla relaciona los fallos con MITRE ATT&CK for ICS. Describe lo que permiten los fallos, no un ataque observado.
| Táctica | Técnica (ID) | Cómo aplica aquí |
|---|---|---|
| Acceso inicial | Exploit Public-Facing Application (T0819) | Condicional: servicios XML, TLS o de gestión web del RTU500 accesibles fuera de la red de control |
| Acceso inicial, Movimiento lateral | Remote Services (T0886) | Una sesión RDP al host SYS600, condición previa para los fallos locales |
| Persistencia, Movimiento lateral | Valid Accounts (T0859) | Una cuenta de Windows en el host SCADA es suficiente para CVE-2026-9853. Credenciales de proxy o Digest filtradas por los fallos de libcurl |
| Escalada de privilegios | Exploitation for Privilege Escalation (T0890) | Acceso con herramienta de ingeniería escalado a administrador de Windows, CVE-2026-9854 |
| Recopilación | Data from Information Repositories (T0811) | Lectura de objetos de aplicación de SYS600 sin autenticación en SYS600 |
| Ejecución | User Execution (T0863) | Un usuario abre un registro exportado con fórmulas inyectadas, CVE-2026-9852 |
| Alteración del control de procesos | Modify Parameter (T0836) | Posible consecuencia: modificación de objetos de aplicación de SYS600 |
| Inhibición de la función de respuesta | Denial of Service (T0814) | Bloqueo de los servicios XML del RTU500, las verificaciones de certificados o la cola de mensajes IEC 104 |
| Impacto | Loss of View (T0829) | Posible consecuencia: el centro de control pierde la telemetría del RTU |
Qué hacer, independientemente de lo que ejecute
Primero, el inventario. Liste cada CMU del RTU500 con su rama de firmware, y cada servidor SYS600 con su versión. La rama determina la versión objetivo.
Planifique el firmware. La versión 13.9.1 cubre todas las ramas. En activos de transmisión o distribución, una actualización del RTU implica una parada planificada y un ciclo de pruebas; prográmela ahora.
Reduzca quién alcanza el RTU. Solo el front end SCADA necesita IEC 104, por defecto en el puerto TCP 2404. Solo los ingenieros designados necesitan la gestión web. Consulte a Hitachi Energy qué servicios pueden desactivarse en su configuración, ya que el aviso no indica ninguna solución alternativa.
Trate el host SYS600 como un sistema privilegiado. Elimine las cuentas de Windows que no sean necesarias. Aplique la sección 2.1.7.5 en 10.8. Liste quién tiene acceso a la herramienta de ingeniería, porque CVE-2026-9854 lo convierte en administrador del host.
Mantenga los RTUs y los hosts SCADA fuera de internet y detrás de cortafuegos, separados de la red corporativa, tal como solicita CISA. Hasta que se instale 10.8, abra los registros exportados de SYS600 en un visor de texto, no en una hoja de cálculo.
Cómo ayuda Access Gate, y sus limitaciones
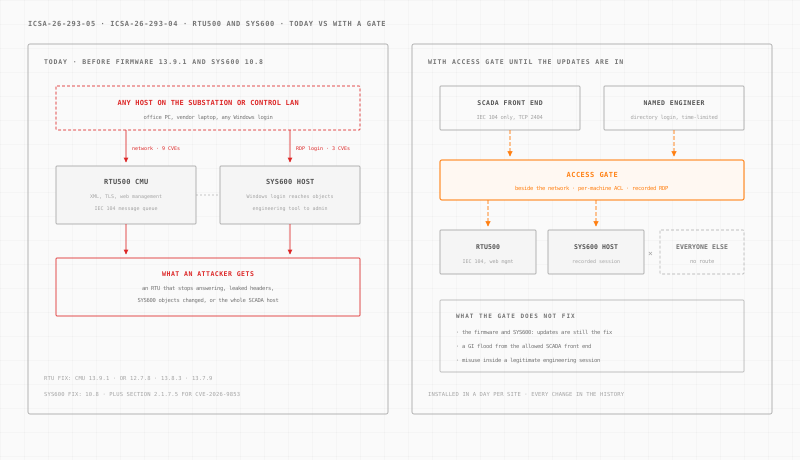
Access Gate es un dispositivo instalado en cada sitio. Se conecta junto a su red existente. Una ruta en el router actual dirige el tráfico hacia los RTUs y el host SCADA a través de él. No se instala nada en el RTU ni en el servidor. La instalación se realiza en un día por sitio.
Una regla por máquina decide quién alcanza cada RTU. Las listas de control de acceso son de denegación por defecto. Una regla permite que el front end SCADA alcance IEC 104. Otra permite que la subred de ingeniería alcance la gestión web. El resto de hosts no tiene ruta, lo que mantiene el XML manipulado, el CRL malformado y la ráfaga GI alejados del resto de la red.
El ingeniero designado se autentica primero. Una access screen solicita un inicio de sesión de directorio antes de que una estación de trabajo alcance la gestión web del RTU. El acceso expira a los 15 minutos, 1 hora u 8 horas.
Las sesiones al host SYS600 se graban. Con privileged access management, el RDP al servidor SCADA se abre en una sesión de navegador vinculada a un nombre, con límite de tiempo y grabada. Esto reduce quién tiene el inicio de sesión de Windows que CVE-2026-9853 necesita, y registra lo que un ingeniero hizo con las herramientas que CVE-2026-9854 abusa. Cada cambio de regla queda registrado en el enclave change history.
Las limitaciones son reales. Access Gate no parchea ninguno de los dos productos ni detecta estos CVE. Un front end SCADA autorizado puede seguir enviando una inundación GI, y un ingeniero con una sesión legítima puede seguir explotando CVE-2026-9854. El firmware y SYS600 10.8 siguen siendo las correcciones.
Para NERC CIP, la puerta es la evidencia. CIP-005 R2 exige acceso remoto interactivo a través de un sistema intermedio con cifrado y autenticación multifactor. CIP-007 R2 exige evaluar los parches cada 35 días naturales y luego aplicarlos o mantener un plan de mitigación con fecha. Mientras un RTU espera su ventana de parada, las reglas de acceso y los registros de sesión son la prueba de ese plan. Cubrimos el mismo patrón para Hitachi Energy FACTS. Consulte también red eléctrica, acceso remoto seguro e identidad OT.
Qué hacer esta semana
- Liste cada CMU del RTU500 y su rama de firmware, y cada servidor SYS600 y su versión.
- Obtenga 8DBD000259 y 8DBD000249 del PSIRT de Hitachi Energy, y consulte sobre CVE-2026-9854 en 10.8.
- Registre la evaluación de CIP-007 con la fecha de hoy y elija actualización o plan de mitigación por activo.
- Compruebe quién alcanza IEC 104 y la gestión web del RTU desde fuera de la red de control.
- Audite las cuentas de Windows y los usuarios de herramientas de ingeniería en cada host SYS600.
- Aplique la sección 2.1.7.5 en SYS600 10.8.
- Enrute el RDP al host SCADA a través de un único punto de entrada grabado y nominado.
¿Quiere ver dónde encajaría una puerta en su subestación? Diseñe su red en pocos minutos. Todos los avisos que hemos cubierto están en el archivo de avisos de seguridad ICS.
Fuentes: CISA ICS Advisory ICSA-26-293-05 y CISA ICS Advisory ICSA-26-293-04 (20 de octubre de 2026); el catálogo de vulnerabilidades explotadas conocidas de CISA, versión 2026.10.16, consultado el 20 de octubre de 2026; Estándares de Fiabilidad NERC CIP-005-7 y CIP-007-6; y MITRE ATT&CK for ICS. Confirme las versiones afectadas y los pasos de actualización con Hitachi Energy antes de modificar un RTU o servidor SCADA en producción.