
La versión resumida.
El 27 de octubre de 2026, CISA publicó ICSA-26-300-02 para el software Mitsubishi Electric ICONICS: GENESIS, GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI, IoTWorX, MC Works64, GENESIS32 y BizViz. El aviso cubre cuatro CVE. La puntuación más alta es CVSS v3.1 9.1.
Las dos importantes afectan a la forma en que el servidor decide quién es administrador. El desbloqueo por recuperación de contraseña usa una respuesta de desafío fija e idéntica para todos los usuarios (CVE-2026-16436), por lo que quien la conozca puede desbloquear el sistema desde la red sin tener una cuenta. Y los instaladores otorgan a la cuenta de administrador del producto derechos DCOM que no necesita (CVE-2026-16438), de modo que esa cuenta puede iniciar y operar objetos DCOM en el servidor de forma remota. En el servidor que dibuja las pantallas de la planta y guarda su historial, eso equivale a controlar lo que ven los operadores.
La corrección es GENESIS 11.04 o la versión 10.98 para GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI e IoTWorX. Mitsubishi Electric no corregirá MC Works64, GENESIS32 ni BizViz. El aviso no registra explotación activa. Hasta que se aplique la actualización, y de forma permanente en los productos sin corrección, permita el acceso al servidor únicamente a ingenieros identificados.
Por qué importa un servidor ICONICS en la planta.
GENESIS64 es una plataforma SCADA y HMI. Se ejecuta en un servidor Windows, recopila datos de los PLC y de servidores OPC, dibuja las pantallas del operador, genera las alarmas y, a través de Hyper Historian, mantiene el registro de lo que hizo el proceso. AnalytiX añade análisis de energía y fallos, MobileHMI lleva las pantallas al móvil e IoTWorX funciona en el edge. MC Works64 es la misma plataforma comercializada por Mitsubishi Electric junto con su gama de automatización industrial, y GENESIS32 es la generación anterior de 32 bits que todavía funciona en muchas líneas.
Ese servidor es la imagen de la planta en la que todos confían. Los operadores actúan según lo que muestra y los auditores consultan lo que ha registrado. Un atacante que lo controle no necesita tocar un PLC para detener una línea: ocultar una alarma o mostrar un valor falso es suficiente.
Y es una de las máquinas a las que más equipos se conectan en la red de planta. Los clientes de operador, los portátiles de ingeniería, los usuarios de IT que consultan el historiador y el integrador que mantiene el proyecto se conectan a él. En muchas plantas, ese integrador entra por escritorio remoto desde fuera. Nuestras guías sobre gestión de parches en entornos operacionales y planificación de ventanas de mantenimiento explican por qué su actualización puede tardar semanas.
Lo que dice el aviso.
- Productos y correcciones: GENESIS hasta 11.03, corregido en 11.04. GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI e IoTWorX hasta 10.97.3, corregidos en 10.98. Solo para CVE-2023-4863, GENESIS64 e ICONICS Suite 10.97 a 10.97.2, corregidos en 10.97.3.
- Sin corrección prevista: MC Works64, GENESIS32 y BizViz, todas las versiones.
- Sectores: Fabricación crítica. Desplegado en todo el mundo. Mitsubishi Electric tiene su sede en Japón; Mitsubishi Electric Iconics Digital Solutions, en Estados Unidos.
- Coordinación: Aviso Mitsubishi Electric 2026-006, publicado por primera vez el 15 de octubre de 2026. Mitsubishi Electric descubrió las vulnerabilidades por sí misma.
| CVE | CVSS v3.1 | Lo que permite, según el aviso | Acceso en el vector | Productos |
|---|---|---|---|---|
| CVE-2026-16438 | 9.1 | Los instaladores otorgan permisos DCOM predeterminados a la cuenta de administrador del producto. Quien inicie sesión con esa cuenta puede iniciar y operar objetos DCOM, de forma local o remota (CWE-266) | Red, privilegios altos, alcance modificado | GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI, MC Works64 |
| CVE-2026-16436 | 8.1 | La respuesta de desafío de recuperación de contraseña es fija y común a todos los usuarios. Un atacante remoto que la obtenga puede desbloquear el sistema (CWE-640) | Red, sin privilegios, complejidad alta | Los diez productos |
| CVE-2023-4863 | 8.2 | Desbordamiento de heap en libwebp: un administrador que importe un archivo manipulado ejecuta código arbitrario (CWE-787) | Local, privilegios altos, alcance modificado | GENESIS64, ICONICS Suite 10.97 a 10.97.2 |
| CVE-2026-16437 | 6.4 | Un administrador local puede manipular el archivo que almacena las respuestas de desafío y desbloquear el sistema (CWE-640) | Local, privilegios altos, complejidad alta | Los diez productos |
Lea la columna de privilegios junto con la columna de productos. CVE-2026-16436 no necesita ninguna cuenta, solo la respuesta. CVE-2026-16438 necesita la cuenta de administrador, y el primer fallo es una vía para obtenerla. En MC Works64, que nunca recibirá corrección, ambas están presentes.
Cómo funcionan las vulnerabilidades.
El desbloqueo es una clave compartida. Cuando un usuario olvida su contraseña, el producto ofrece un desafío, y la respuesta correcta desbloquea el sistema. Como esa respuesta es fija e idéntica para todos los usuarios, se comporta como una contraseña maestra que nadie eligió. No cambia cuando el personal se va ni cuando termina el contrato del integrador. Quien la haya visto una vez, en una llamada de soporte, una nota de puesta en marcha o el archivo en disco, la sigue teniendo. El aviso califica la complejidad del ataque como alta por esa razón: el atacante primero tiene que obtener la respuesta.
La respuesta se guarda en un archivo que un administrador puede reescribir. La versión 10 la guarda en ClientChallengeTable.dat, la versión 11 en SecurityChallenges.dat. Windows protege el archivo, pero los administradores del producto pueden leerlo y escribirlo (CVE-2026-16437). Alguien que ya tenga acceso de administrador en el servidor puede plantar su propia respuesta y volver más tarde sin una cuenta.
La cuenta de administrador llega más lejos que el producto. DCOM permite que una máquina Windows inicie y controle objetos de software en otra, a través del mapeador de endpoints RPC en TCP 135 y un rango de puertos dinámicos. Los instaladores de ICONICS otorgan a la cuenta de administrador del producto permisos DCOM predeterminados que no necesita (CVE-2026-16438). Por tanto, el inicio de sesión de administrador de ICONICS es también una vía remota para ejecutar objetos en el servidor, razón por la que el alcance está modificado y la puntuación es 9.1. La entrada SSVC de CISA califica tanto este fallo como el fallo de desbloqueo como automatizables.
Combinados, los dos fallos dejan un camino corto. Según nuestra interpretación (el aviso no describe esta cadena), un atacante que llega al servidor y posee la respuesta de desbloqueo llega a una sesión de administrador, y esa cuenta luego alcanza DCOM desde la red. En una red de planta plana, «llegar al servidor» está al alcance de cualquier PC de oficina o portátil de proveedor.
El fallo de libwebp es antiguo y aquí tiene un alcance limitado. CVE-2023-4863 es el desbordamiento de heap de WebP que fue explotado en Google Chromium en 2023 y figura en el catálogo KEV de CISA desde el 13 de septiembre de 2023. En GENESIS64 requiere que un administrador importe un archivo manipulado, razón por la que puntúa más bajo que en un navegador. La versión 10.97.3 lo elimina.
La tabla relaciona las vulnerabilidades con MITRE ATT&CK for ICS. Describe lo que los fallos hacen posible, no un ataque observado. Se basa en ATT&CK v20.
| Táctica | Técnica (ID) | Cómo aplica aquí |
|---|---|---|
| Acceso inicial | Internet Accessible Device (T0883) | Condicional: un servidor ICONICS o su escritorio remoto accesible desde fuera de la planta |
| Movimiento lateral, Persistencia | Hardcoded Credentials (T0891) | Ajuste más cercano: la respuesta de desbloqueo fija común a todos los usuarios, CVE-2026-16436 |
| Persistencia | Valid Accounts (T0859) | Una respuesta plantada en el archivo de desafíos, CVE-2026-16437, o la propia cuenta de administrador |
| Movimiento lateral | Remote Services (T0886) | DCOM iniciado y operado de forma remota con la cuenta de administrador, CVE-2026-16438 |
| Ejecución | User Execution (T0863) | Un administrador que importa un archivo WebP manipulado, CVE-2023-4863 |
| Impacto | Manipulation of View (T0832) | Consecuencia posible: pantallas y alarmas con las que trabajan los operadores, modificadas en el servidor |
| Impacto | Denial of View (T0815) | Consecuencia posible: el resultado de denegación de servicio del aviso en el servidor HMI |
Qué hacer antes y después de la actualización.
Comience con los pasos del fabricante y de CISA. Instale GENESIS 11.04 o la versión 10.98 en cada producto afectado, después de probar el proyecto en un servidor de repuesto. Mitsubishi Electric también recomienda que solo los administradores inicien sesión en el servidor, bloquear el inicio de sesión remoto desde redes no confiables y para usuarios no administradores, restringir el acceso físico y tener antivirus en el servidor y en los PC que se conectan a él. CISA recomienda mantener los dispositivos del sistema de control fuera de internet, detrás de cortafuegos, aislados de la red corporativa, y tener presente que una VPN solo es tan segura como los dispositivos conectados a ella.
Neutralice el archivo de desbloqueo ahora, en todas las versiones. En GENESIS, GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI y MC Works64, la solución provisional de Mitsubishi Electric consiste en eliminar el archivo de desafíos (C:\Program Files\ICONICS\GENESIS64\Components\ClientChallengeTable.dat en la versión 10, C:\ProgramData\ICONICS\11\SecurityChallenges.dat en la versión 11), crear un archivo vacío con el mismo nombre y restringir la escritura y eliminación a una cuenta de administrador separada, distinta del administrador de GENESIS. Este es el único paso que elimina la clave compartida antes de la actualización.
Localice todos los servidores. Enumere cada instalación de ICONICS con el producto, la versión y la línea o edificio al que sirve. Incluya los que suelen olvidarse: el historiador, el servidor de MobileHMI, el contenedor de IoTWorX en el borde y la estación GENESIS32 antigua que todavía controla una máquina.
Trate la cuenta de administrador del producto como una cuenta privilegiada. Ahora lleva derechos DCOM remotos. Asígnele una contraseña que nadie comparta, no la use para el trabajo diario, quítesela a los proveedores y revise qué cuentas de Windows pueden iniciar sesión en el servidor.
Cierre DCOM y el escritorio remoto a todos excepto a ingeniería. Los clientes de operador necesitan los puertos HMI que usa su configuración. No necesitan TCP 135, el rango RPC dinámico ni el escritorio remoto. Permita esos accesos únicamente desde las estaciones de trabajo de ingeniería que mantienen el proyecto.
Para MC Works64, GENESIS32 y BizViz, planifique la salida. No llegará ninguna corrección. Aplique la solución provisional, cierre el servidor como se indica arriba y incluya la migración a una versión con soporte en el próximo presupuesto.
Cómo ayuda Access Gate y sus limitaciones.
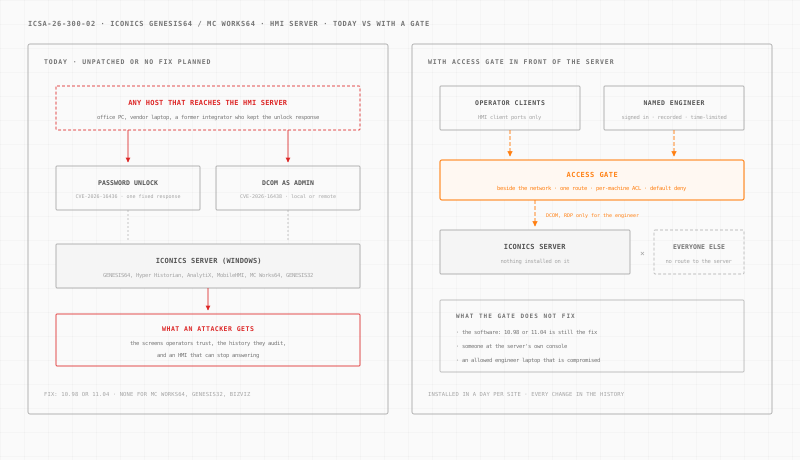
Access Gate es un appliance instalado en cada emplazamiento. Se conecta junto a la red existente. Después, el tráfico hacia el servidor se encamina a través de él con una ruta en el router existente, servidor a servidor o celda a celda. No se instala nada en el servidor ICONICS. Se instala en un día por emplazamiento.
Una vez que el tráfico pasa por la puerta, el trabajo lo hacen cuatro funciones documentadas.
Una regla por máquina decide quién llega a qué. Las listas de control de acceso deniegan por defecto. Una regla permite a los clientes de operador acceder a los puertos HMI que usan. Una regla separada cubre DCOM y el escritorio remoto. Ningún otro host tiene ruta hacia el servidor, por lo que una respuesta de desbloqueo en manos equivocadas es inútil desde la red de oficinas.
Primero inicia sesión una persona identificada. Un Access Screen pide al ingeniero que inicie sesión con su propia cuenta de directorio antes de que su estación de trabajo acceda al servidor. El acceso caduca tras un tiempo configurable de 15 minutos, 1 hora u 8 horas. Así, delante de una cuenta que, según el aviso, cualquiera puede desbloquear, siempre hay una identidad real.
Las sesiones de proveedor e ingeniero se graban. Con la gestión de acceso privilegiado, el integrador abre una sesión de escritorio remoto al servidor en el navegador, vinculada a su nombre. El acceso se concede para una ventana de intervención y se revoca solo, y la sesión queda grabada.
Cada cambio de regla se conserva. El historial de cambios del enclave registra quién abrió qué regla y cuándo. En múltiples plantas, su LLM puede gestionar estas reglas en Access Gate Performance.
Los límites son reales. Access Gate no corrige el software: la corrección sigue siendo 10.98 u 11.04, y la solución provisional del archivo de desbloqueo sigue siendo aplicable. No inspecciona las llamadas DCOM ni ve lo que ocurre dentro del servidor. Alguien en la consola local del servidor, o un ingeniero autorizado cuyo portátil esté comprometido, sigue teniendo acceso al producto vulnerable. Un host en el propio segmento del servidor, fuera de la puerta, queda fuera de su control.
Para el diseño más amplio, consulte seguridad de red OT, acceso remoto seguro, identidad OT, nuestra guía sobre acceso remoto OT seguro y nuestra página sobre ciberseguridad en fabricación. El análisis de escalada de privilegios en Ignition cubre el mismo problema en otra plataforma SCADA.
Qué hacer esta semana.
- Enumere todos los servidores ICONICS con producto, versión y la línea o edificio al que sirven, incluidos GENESIS32 y MC Works64.
- Aplique la solución provisional del archivo de desbloqueo en todas las instalaciones, corregidas o no.
- Cambie la contraseña del administrador del producto y retírela del uso compartido y de proveedores.
- Compruebe quién llega a cada servidor en TCP 135, el rango RPC dinámico y el escritorio remoto, desde la red corporativa, la VPN de proveedores e internet.
- Permita DCOM y el escritorio remoto únicamente desde las estaciones de trabajo de ingeniería que mantienen el proyecto.
- Programe la actualización a 10.98 u 11.04 después de una prueba en un servidor de repuesto.
- Incluya la migración de MC Works64, GENESIS32 y BizViz en el plan del próximo año.
¿Quiere ver dónde encajaría una puerta en su planta? Diseñe su red en pocos minutos. Para todos los demás avisos que hemos cubierto, consulte el archivo de avisos de seguridad ICS.
Fuentes: Aviso ICS de CISA ICSA-26-300-02 (27 de octubre de 2026) y su archivo CSAF, que republica el aviso Mitsubishi Electric 2026-006; el catálogo de Vulnerabilidades Explotadas Conocidas de CISA, consultado el 28 de octubre de 2026 (versión 2026.10.27); y MITRE ATT&CK for ICS v20. Confirme las versiones afectadas y el procedimiento de actualización con Mitsubishi Electric Iconics Digital Solutions antes de actualizar un servidor en producción.