
La versión resumida.
El 20 de octubre de 2026, CISA publicó ICSA-26-293-02 para WAGO OS Linux, el firmware de los controladores y paneles WAGO. Cubre dos CVE en el firmware 1.0.0 hasta 4.10.0 en los dispositivos CC100, PFC100 G2, PFC200 G2, Touch Panel 600, Edge Controller y WP400. Las puntuaciones más altas son CVSS v3.1 8.8 y CVSS v4.0 8.7.
Ambas vulnerabilidades residen en la gestión basada en web (WBM). Un usuario con credenciales de bajo privilegio puede inyectar comandos de shell que se ejecutan como root, y puede modificar configuraciones protegidas de PROFIBUS como el direccionamiento de dispositivos. En un controlador que gestiona una línea de producción, el acceso root equivale al control de esa línea.
La corrección es el firmware 4.10.0 (FW32) o posterior. Una actualización de firmware reinicia el controlador, por lo que debe esperar a una ventana de mantenimiento. Hasta entonces, permita que solo los ingenieros autorizados accedan a la interfaz de gestión. El aviso no reporta explotación conocida.
Por qué un controlador WAGO es relevante en la línea.
El PFC200 y sus variantes son PLCs compactos basados en Linux. Ejecutan la lógica de máquina, se comunican con I/O y buses de campo, y frecuentemente sirven de puente hacia la red de planta mediante Modbus TCP, OPC UA o MQTT. El CC100 realiza la misma función en una carcasa más pequeña. Los dispositivos Touch Panel 600 y WP400 son los HMIs asociados.
El WBM es la página de navegador utilizada para configurar el propio controlador: ajustes de red y enrutamiento, usuarios, configuración de bus de campo y firmware. Es una herramienta de ingeniería. Los operadores no la necesitan para operar la línea.
Ahí está la brecha que abre este aviso. En muchas plantas, el WBM es accesible desde cualquier punto donde se encuentre el controlador, porque nadie separó el tráfico de gestión del tráfico de producción. Y parchear un controlador en funcionamiento implica detener lo que controla. Nuestras guías sobre gestión de parches en entornos operativos y planificación de ventanas de mantenimiento en plantas 24/7 explican por qué ese proceso puede llevar semanas.
Lo que dice el aviso.
- Producto: firmware WAGO 1.0.0 hasta, sin incluir, 4.10.0. Familias de modelos 0751-9x01, 0750-811x, 0750-821x, 0762-420x, 0762-430x, 0762-520x, 0762-530x, 0762-620x, 0762-630x, 0752-8303/8000-0002 y 0762-340x.
- Corrección: firmware 4.10.0 (FW32) o posterior. El soporte de WAGO puede suministrar firmware personalizado.
- Sectores: Químico, Instalaciones Comerciales, Fabricación Crítica, Energía, Sistemas de Transporte, Agua y Aguas Residuales. Desplegado en todo el mundo. WAGO tiene su sede en Alemania.
- Coordinación: CERT@VDE con WAGO, como aviso WAGO VDE-2026-096. Reportado a CISA por Ievgen Bondarenko.
| CVE | CVSS v3.1 | CVSS v4.0 | Lo que permite, según el aviso | Acceso en el vector v3.1 |
|---|---|---|---|---|
| CVE-2026-80466 | 8.8 | 8.7 | Comandos de shell inyectados en los parámetros de enrutamiento del WBM se almacenan en un archivo de configuración y luego son procesados por un script auxiliar con privilegios de root. Un atacante con bajos privilegios puede ejecutar comandos como root (CWE-78) | Red, bajos privilegios, sin interacción del usuario |
| CVE-2026-88850 | 8.1 | 7.2 | El WBM no aplica permisos para todas las operaciones de configuración de PROFIBUS. Un atacante con bajos privilegios puede modificar parámetros de PROFIBUS propiedad de root, incluido el direccionamiento de dispositivos y los ajustes SSA (CWE-862) | Red, bajos privilegios, sin interacción del usuario |
Lea con atención la columna de privilegios. Bajos privilegios significa cualquier credencial de acceso al WBM que funcione, no una de administrador. Cada cuenta en la interfaz web del controlador es una posible shell root hasta que se aplique la actualización.
Cómo se desarrollan las vulnerabilidades.
La vía de entrada es la página de gestión. Un atacante necesita un host que alcance el WBM y una cuenta con bajos privilegios. En una red de planta plana, ese host puede ser un PC de oficina, un portátil de proveedor conectado mediante acceso remoto o un HMI comprometido.
La página de enrutamiento se convierte en una shell root. A través de CVE-2026-80466, el atacante escribe comandos de shell en un parámetro de enrutamiento. El controlador almacena el valor y un script auxiliar que se ejecuta como root lo procesa posteriormente. El acceso root al controlador permite al atacante detener el runtime del PLC, modificar lo que ejecuta o utilizarlo para alcanzar la siguiente red.
Los ajustes de PROFIBUS cambian sin el permiso adecuado. A través de CVE-2026-88850, la misma cuenta puede reescribir parámetros de PROFIBUS que no debería poder modificar, incluido el direccionamiento de dispositivos. Los dispositivos de campo que responden en una dirección incorrecta dejan de intercambiar datos con el controlador, y la máquina se detiene o funciona de forma incorrecta.
La tabla relaciona las vulnerabilidades con MITRE ATT&CK for ICS. Describe lo que permiten las vulnerabilidades, no un ataque observado. Utiliza ATT&CK v20.
| Táctica | Técnica (ID) | Cómo aplica aquí |
|---|---|---|
| Acceso Inicial | Exploit Public-Facing Application (T0819) | Condicional: un WBM accesible desde la red corporativa o internet |
| Persistencia, Movimiento Lateral | Valid Accounts (T0859) | Se requiere una cuenta WBM con bajos privilegios para ambos CVE |
| Ejecución | Command and Scripting Interpreter: Unix Shell (T1701.003) | Comandos de shell inyectados en parámetros de enrutamiento, CVE-2026-80466 |
| Escalada de Privilegios | Exploitation for Privilege Escalation (T0890) | Los comandos inyectados se ejecutan a través de un script auxiliar root, CVE-2026-80466 |
| Deterioro del Control de Proceso | Modify Parameter (T0836) | Modificación del direccionamiento PROFIBUS protegido y los ajustes SSA, CVE-2026-88850 |
| Impacto | Manipulation of Control (T0831) | Consecuencia posible: acceso root en el controlador que gestiona la máquina |
| Impacto | Loss of Productivity and Revenue (T0828) | Consecuencia posible: una línea detenida por un controlador modificado o dispositivos de campo con direccionamiento incorrecto |
Qué hacer antes y después de la actualización.
Comience con los pasos del fabricante y de CISA. Planifique el firmware 4.10.0 (FW32) o posterior para cada dispositivo afectado. WAGO remite a las secciones de seguridad de los manuales del PFC100 y PFC200: restrinja el acceso físico y utilice una VPN para el acceso remoto. CISA le pide que mantenga los dispositivos del sistema de control fuera de internet, que los coloque detrás de cortafuegos separados de la red corporativa y que trate una VPN como tan segura como los dispositivos conectados a ella.
Localice cada dispositivo afectado. Enumere cada controlador y panel WAGO con su número de modelo y versión de firmware. El WBM muestra el firmware, y también lo hace el proyecto de ingeniería. Los paneles también cuentan: Touch Panel 600 y WP400 utilizan la misma línea de firmware.
Restrinja el WBM a una subred de ingeniería. El tráfico de producción del controlador, procedente de HMIs y SCADA, no necesita el WBM. Permita los puertos de gestión web únicamente desde las estaciones de trabajo de ingeniería que configuran los controladores, y bloquéelos desde la red corporativa y la VPN de proveedores.
Audite las cuentas. La explotación requiere credenciales de acceso, por lo que cada cuenta en el WBM es relevante. Deshabilite las que nadie utiliza, cambie las contraseñas predeterminadas y compartidas, y asigne a cada ingeniero una cuenta nominativa donde el sitio lo permita.
Supervise la configuración de PROFIBUS. Exporte la configuración actual de PROFIBUS de cada controlador y compárela tras cualquier intervención. Un cambio de direccionamiento no planificado merece una llamada a la línea.
Luego programe la actualización. Pruebe la aplicación con 4.10.0 en un equipo de repuesto o banco de pruebas, e instálela en la próxima ventana de la línea. Nuestro artículo sobre planificación de ventanas de mantenimiento para actualizaciones de seguridad explica cómo encajarla.
Cómo ayuda Access Gate y sus limitaciones.
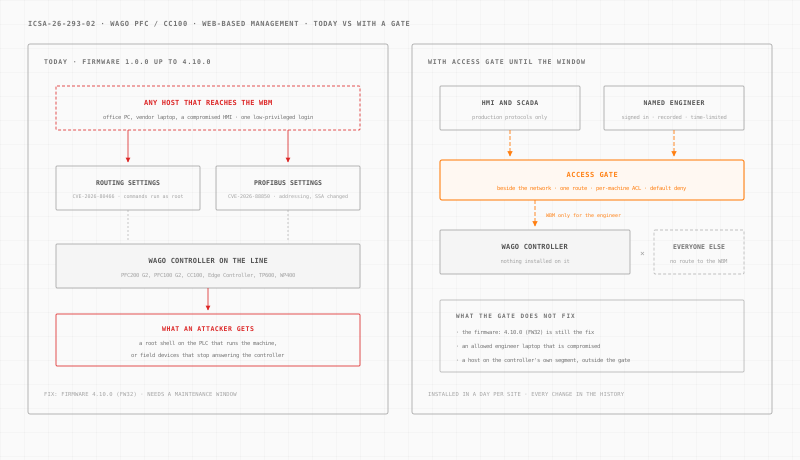
Access Gate es un appliance instalado en cada sitio. Se conecta a su red existente, junto a ella. A continuación, se dirige el tráfico hacia los controladores a través de él con una ruta en el router existente, una máquina o celda a la vez. No se instala nada en los controladores. La instalación se completa en un día por sitio.
Una vez que el tráfico fluye a través de la puerta, cuatro funciones documentadas realizan el trabajo.
Una regla por máquina decide quién accede al WBM. Las listas de control de acceso son de denegación predeterminada. Una regla permite que los HMIs y el servidor SCADA mantengan sus protocolos de producción hacia el controlador. Una regla separada cubre los puertos de gestión web. Cualquier otro host no tiene ruta hacia el WBM, por lo que unas credenciales de bajo privilegio son inútiles desde la red de oficina.
Una persona nominativa inicia sesión primero. Un access screen solicita al ingeniero que inicie sesión con su propia cuenta de directorio antes de que su estación de trabajo alcance el controlador. El acceso expira tras un tiempo de espera preestablecido de 15 minutos, 1 hora u 8 horas.
Las sesiones de proveedores e ingenieros se graban. Con privileged access management, un integrador abre el WBM como sesión HTTPS en un navegador, vinculada a su nombre. El acceso se concede para una única ventana de intervención y se revoca automáticamente, y la sesión queda grabada.
Cada cambio de regla queda registrado. El enclave change history registra quién abrió qué regla y cuándo. En múltiples plantas, esas reglas pueden gestionarse desde su LLM en Access Gate Performance.
Las limitaciones son reales. Access Gate no corrige el firmware: 4.10.0 (FW32) sigue siendo la solución. No detecta la inyección de comandos ni lee el tráfico PROFIBUS. Un ingeniero autorizado para acceder al WBM sigue accediendo al controlador vulnerable, por lo que un portátil de ingeniería comprometido sigue siendo un riesgo. Un host en el propio segmento del controlador, fuera de la puerta, queda fuera de su control.
Para el diseño general, consulte OT network security, secure remote access, OT identity y nuestra página sobre ciberseguridad en fabricación.
Qué hacer esta semana.
- Enumere cada controlador y panel WAGO con su número de modelo y versión de firmware.
- Marque cada dispositivo por debajo de 4.10.0 y la línea o máquina que gestiona.
- Compruebe quién puede acceder a cada WBM desde la red corporativa, la VPN de proveedores e internet.
- Restrinja la gestión web a las estaciones de trabajo de ingeniería que configuran los controladores.
- Deshabilite las cuentas WBM no utilizadas y cambie las contraseñas compartidas o predeterminadas.
- Exporte la configuración de PROFIBUS de cada controlador como línea base.
- Reserve el firmware 4.10.0 para la próxima ventana de mantenimiento de cada línea, tras una prueba en banco.
¿Quiere ver dónde encajaría una puerta en su planta? Diseñe su red en pocos minutos. Todos los avisos que hemos cubierto están en el archivo de avisos de seguridad ICS.
Fuentes: Aviso ICS de CISA ICSA-26-293-02 (20 de octubre de 2026), que republica el aviso WAGO VDE-2026-096; el catálogo de vulnerabilidades explotadas conocidas de CISA, consultado el 20 de octubre de 2026 (versión 2026.10.16); y MITRE ATT&CK for ICS v20. Confirme los modelos afectados y el procedimiento de actualización con WAGO antes de actualizar un controlador en producción.