
Access Gate incluye un cliente Tailscale integrado. Tailscale es solo una de las varias formas de alcanzar un Access Gate. Access Gate es agnóstico respecto a la conectividad: se sitúa detrás de lo que ya alcanza el sitio, una red enrutada, un backbone WAN privado o MPLS, o una VPN cifrada como IPSec, OpenVPN o WireGuard, aplicando siempre el acceso localmente por enclave. Consulte Opciones de conectividad VPN y WAN para el panorama completo. El cliente Tailscale integrado es el de menor fricción de todos ellos, ya que Access Gate se une a la tailnet por sí mismo, y es la opción documentada paso a paso a continuación, de modo que los usuarios remotos, los sitios remotos y el propio Access Gate compartan una malla superpuesta segura sin cambios en el firewall ni recableado.
Esta guía cubre la configuración completa de Tailscale en Access Gate: creación de la tailnet, configuración del pool de IP, concesión de acceso OAuth a la API para que Access Gate pueda leer y actualizar el estado de la tailnet, conexión de Access Gate a la tailnet, sincronización de los dispositivos de la tailnet con Access Gate y concesión de acceso a enclaves a través del overlay.
Configurar la tailnet de Tailscale
Si aún no tiene una cuenta de Tailscale, vaya a tailscale.com para crear una. El menú integrado lo guiará por los pasos para crear su cuenta; puede detenerse en cuanto la pantalla indique que conecte dispositivos.
Configurar el rango de direcciones IP de la tailnet
A cada máquina conectada a la tailnet se le asigna una dirección IP. Para controlar el pool de direcciones desde el que se asignan estas direcciones, agregue al archivo de configuración de Access Controls:
"nodeAttrs": [
  { "target": ["*"], "ipPool": ["100.100.0.0/16"] }
]
y haga clic en Save para guardar y aplicar. Opcionalmente, especifique pools distintos para diferentes grupos de usuarios:
"nodeAttrs": [
  { "target": ["autogroup:member"], "ipPool": ["100.100.1.0/24"] },
  { "target": ["autogroup:admin"], "ipPool": ["100.100.2.0/24"] }
]
Para cambiar la dirección IP de una máquina ya conectada, vaya a Machines section -> machine options (tres puntos a la derecha de la fila de información de la máquina) -> Edit machine IPv4, introduzca una IP disponible del rango deseado y pulse el botón Update IP.
Desde la interfaz, puede hacerlo en Access Controls > Node Attributes.
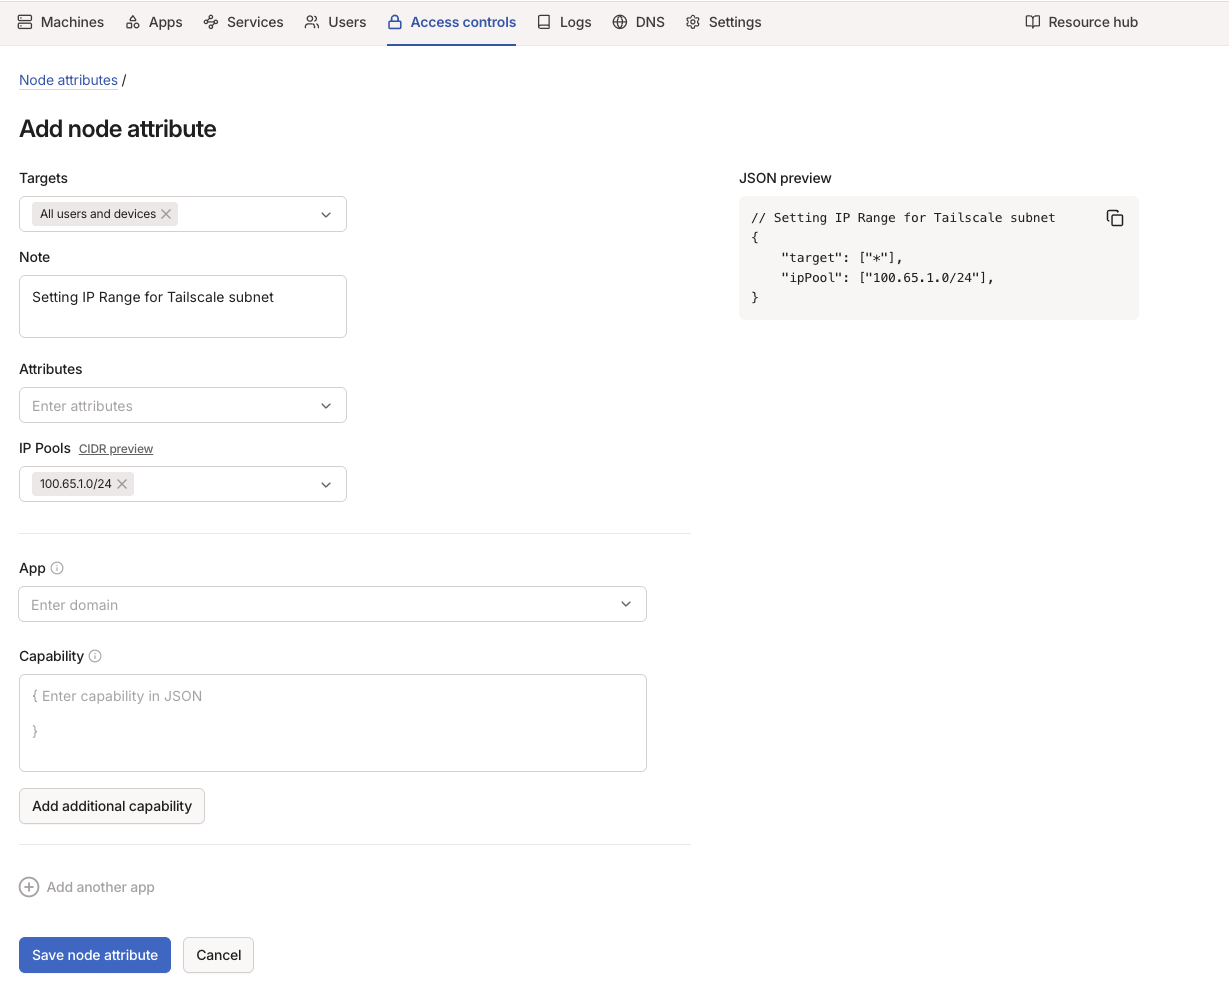
Configurar la aprobación automática para máquinas recién conectadas
De forma predeterminada, cada máquina recién añadida se aprueba automáticamente para unirse a la tailnet. Es opcional (y más seguro) modificar esta política y requerir aprobación manual para cada nueva máquina. Para habilitarlo, vaya a Settings -> Device management y establezca Device Approval en On.
A partir de ese momento, cada nueva máquina añadida a la tailnet aparecerá en la sección Machines con la etiqueta "Needs approval" y deberá aprobarse manualmente haciendo clic en las opciones de la máquina (tres puntos a la derecha) y seleccionando Approve.
Configurar la aprobación automática para rutas anunciadas (compartidas)
Cuando una máquina recién conectada anuncia (comparte) rutas para que sean accesibles a través de la tailnet, estas subredes deben aprobarse en Machines section -> machine options (tres puntos a la derecha) -> Edit route settings habilitando la casilla junto a las subredes correspondientes.
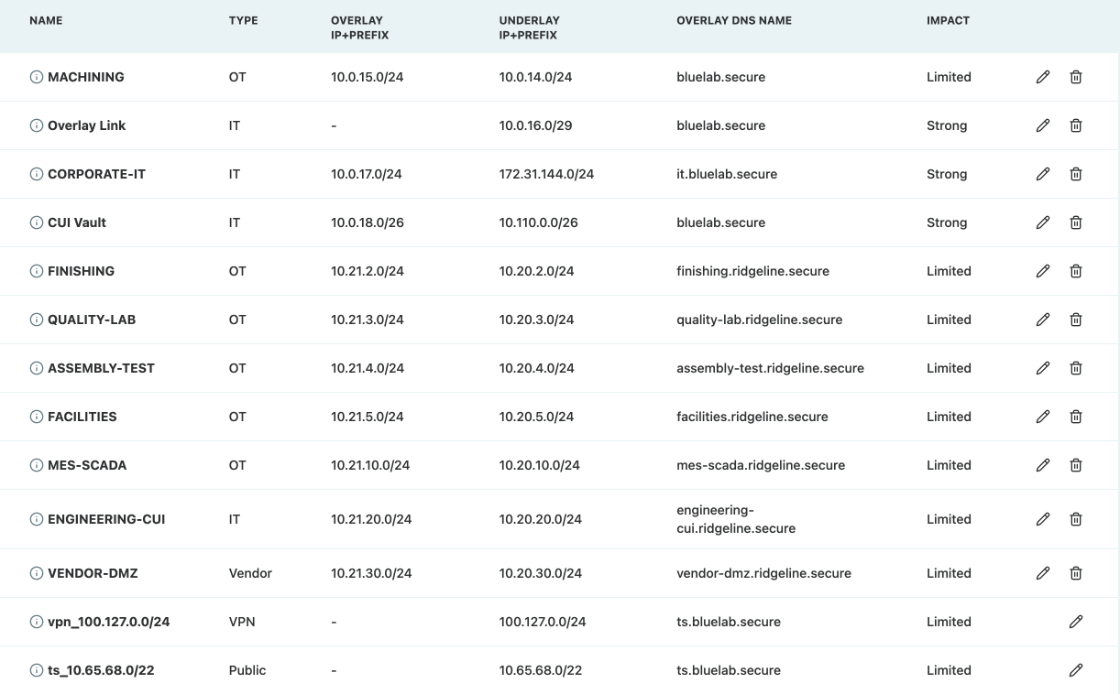
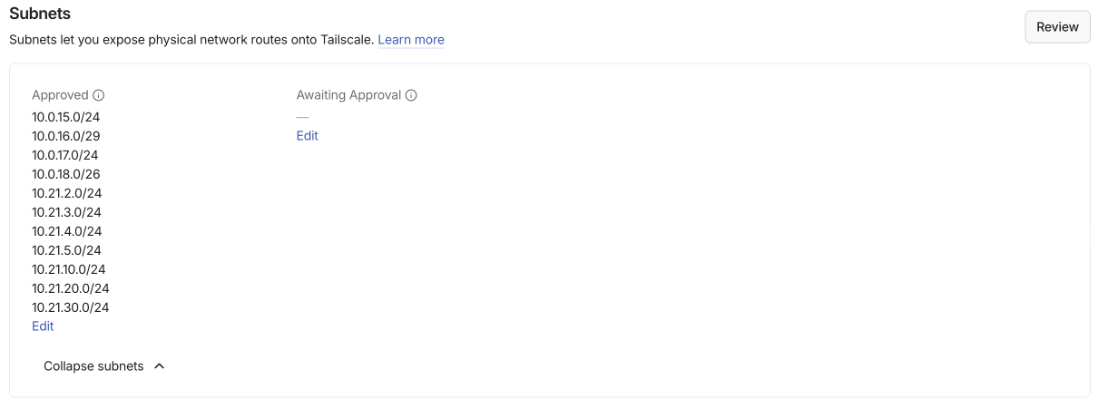
Para otros routers de subred de su tailnet, la aprobación puede automatizarse por subred con autoApprovers en el archivo Access controls. Indique las subredes exactas y una etiqueta o un grupo reducido, en lugar de un rango entero para todos los miembros:
"autoApprovers": {
  "routes": {
    "192.168.10.0/24": ["tag:site-router"]
  }
}
Configurar la expiración de claves de máquina
A cada máquina conectada a la tailnet se le asigna una clave que, de forma predeterminada, es válida durante 180 días. Transcurrido ese tiempo, la clave expira y la máquina debe volver a autenticarse.
La expiración de claves puede deshabilitarse por máquina para las máquinas de confianza (incluido AccessGate) en la sección Machines haciendo clic en machine options (tres puntos a la derecha) -> Disable key expiry.
Configurar el acceso OAuth a la API de la tailnet
Para permitir que Access Gate lea el estado de la tailnet (dispositivos, usuarios, DNS y rutas) y mantenga los activos y el acceso sincronizados, es necesario configurar el acceso a la API e introducir el ID y el Secret obtenidos en la configuración de Access Gate.
Para habilitar el acceso OAuth a la API de la tailnet, en Tailscale:
- En Tailscale, vaya a Settings -> Trust Credentials -> OAuth clients
- Introduzca una descripción (p. ej., AccessGate API client)
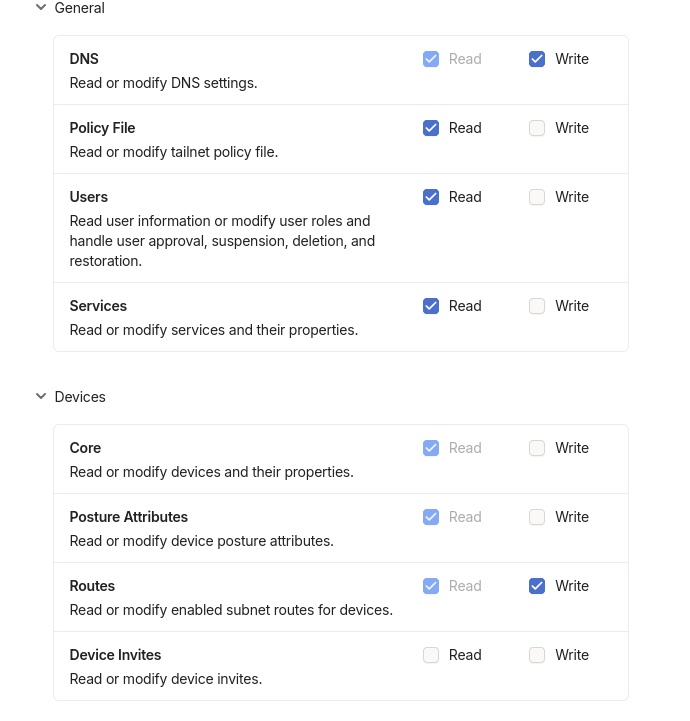
- Conceda los siguientes ámbitos:
- DNS: Read and Write
- Policy File: Read
- Users: Read
- Services: Read
- Devices (Core): Read
- Posture Attributes: Read
- Routes: Read and Write
- Haga clic en Generate credential
Copie y guarde de forma segura las credenciales del cliente OAuth mostradas (ID y Secret), e introdúzcalas en AccessGate a través de la administración web de AccessGate -> Settings -> Networking -> VPN Access -> API Credentials.
A partir de la versión v26.6, puede actualizar o reemplazar estas credenciales de API en cualquier momento desde la misma pantalla. Esto resulta útil si necesita rotar el cliente OAuth o reconfigurar la integración sin reconstruirla.
Conectar Access Gate a la tailnet
En Access Gate, vaya a Settings > Networking > VPN Access y haga clic en Enable. El estado muestra Connecting y después Connected con la dirección de la pasarela en la tailnet. Recargue la página si se queda en Connecting: la tarjeta no se actualiza sola.
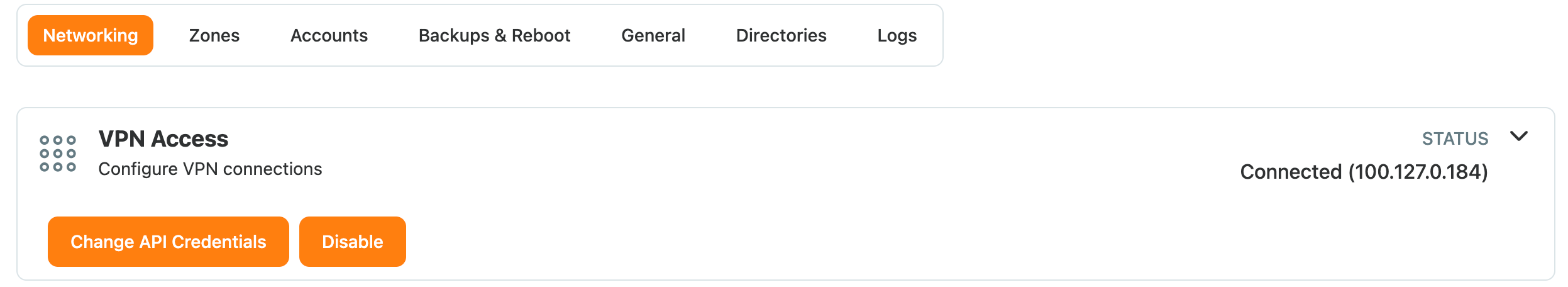
En cuanto se conecta, Access Gate anuncia y aprueba los overlays de sus zonas (ver más arriba) y configura DNS dividido para los dominios de sus zonas (ver DNS).
Después, en Tailscale, actualice su archivo Access controls para conceder a los miembros (u otro origen de su elección) acceso a los rangos overlay que anuncia Access Gate. Los grants van dentro de la lista "grants": [ ... ]. Aprobar las rutas no basta: un cliente solo recibe las rutas a las que un grant le permite llegar.
Por ejemplo, con las zonas mostradas arriba:
// access the Access Gate zones (overlay ranges); per-asset access is still enforced by the enclaves
{
  "src": ["autogroup:member"],
  "dst": [
    "10.0.15.0/24", "10.0.17.0/24", "10.0.18.0/26",
    "10.21.2.0/24", "10.21.3.0/24", "10.21.4.0/24", "10.21.5.0/24",
    "10.21.10.0/24", "10.21.20.0/24", "10.21.30.0/24",
  ],
  "ip":  ["*"],
},
Incluya solo las zonas que necesitan los usuarios remotos. Deje fuera una zona sin overlay (en el ejemplo, la red de enlace 10.0.16.0/29) salvo que quiera hacerla accesible desde la tailnet.
Sincronizar los dispositivos de la tailnet con Access Gate
Access Gate sincroniza la tailnet a través de su directorio Tailscale (Settings > Directories; Sync now sincroniza al momento):
- Cada dispositivo de la tailnet se convierte en un activo del directorio Tailscale, con el nombre de la máquina y su IP de la tailnet. Los usuarios de la tailnet no se importan: el principal de un usuario remoto es su dispositivo.
- El pool de direcciones de la tailnet se convierte en una zona de tipo VPN (por ejemplo
vpn_100.127.0.0/24). - Cada subred anunciada por otra máquina de la tailnet se convierte en una zona de tipo Public (
ts_<subred>). Revíselas tras la primera sincronización: describen otros sitios, no este.
Acceder a activos locales
Vaya a Enclaves y añada el dispositivo de la tailnet como principal (filtre por el directorio Tailscale en Add new principals), después los servicios de los activos a los que puede llegar, y ponga las celdas en Allowed. Access Gate rechaza todo lo que no esté permitido en un enclave.
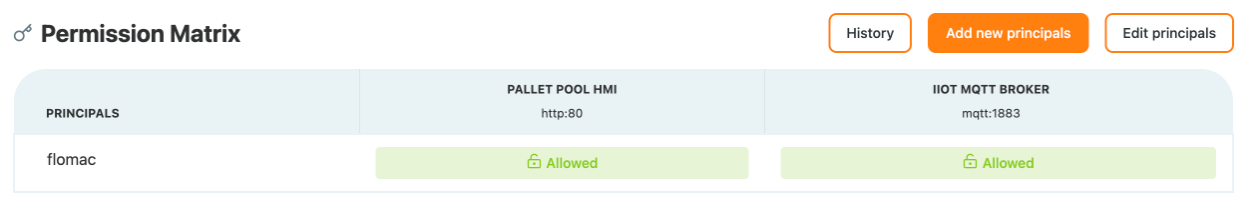
Para conectarse, use la IP overlay o el nombre que aparece en la pestaña Assets (por ejemplo pallet-hmi.bluelab.secure, que se resuelve a la dirección overlay del activo a través de la tailnet).
Resolución de nombres en la tailnet (DNS)
Desde la v26.6, el DNS funciona en ambos sentidos: una máquina de la tailnet puede resolver los activos detrás de Access Gate, y los activos locales pueden resolver los hosts de la tailnet.
No hay que configurarlo a mano. Al conectarse, Access Gate añade en Tailscale (DNS > Nameservers) un servidor de nombres de DNS dividido para cada dominio de sus zonas, que apunta a su propia dirección de la tailnet: solo las consultas de esos dominios se envían a Access Gate y el resto de su DNS no se ve afectado. Para eso sirve el ámbito DNS: Read and Write.
Enrutamiento: acceso a subredes locales
Los clientes Tailscale acceden a los activos de una red local a través de las rutas anunciadas descritas anteriormente (consulte Configurar la aprobación automática para rutas anunciadas (compartidas)). Access Gate anuncia los overlays de sus zonas a la tailnet y los aprueba él mismo; en cuanto un grant le da acceso a ellos, el cliente llega a los activos locales por IP overlay o nombre de host. Qué usuarios pueden acceder a qué activos sigue estando gobernado por enclave mediante identidad y ACL. Ese modelo de acceso se describe en Acceso remoto Zero Trust, que opera sobre esta superposición. Para la mayoría de los despliegues, este enfoque basado en rutas es preferible a configurar Access Gate como nodo de salida de Tailscale, lo que enviaría todo el tráfico del cliente a través de él.
Descarte por ruta inversa ("Reverse-path drop")
Síntoma, causa raíz y solución
Síntoma. Un activo está permitido en un enclave y, aun así, no es accesible a través de Tailscale: nc o curl a su dirección overlay agotan el tiempo de espera. Los activos no permitidos en un enclave se rechazan al instante (conexión rechazada): eso indica que Access Gate aceptó y reenvió el tráfico permitido, y lo que se pierde es la respuesta. Tomando como ejemplo un firewall FortiGate, la traza de flujo muestra el descarte:
received a packet(proto=1, 100.127.0.34->172.31.144.50) from Trout Connect
func=ip_route_input_slow  msg="reverse path check fail, drop"
func=ip_session_handle_no_dst
Causa raíz. Access Gate traduce el destino (la dirección overlay del activo a su dirección real), pero conserva la dirección de origen Tailscale del cliente (dentro de 100.64.0.0/10), de modo que las reglas de enclave y los registros siguen viendo el dispositivo remoto real. El router o firewall entre Access Gate y el activo no tiene ruta de vuelta a 100.64.0.0/10: su única coincidencia es la ruta por defecto, que sale por otra interfaz. Su comprobación estricta de ruta inversa (antisuplantación) descarta entonces el paquete antes de que llegue al activo. El activo en sí está bien: nunca le llega nada.
Este fallo está al final de la cadena de acceso, así que compruebe primero las capas anteriores. Los cuatro puntos deben estar en verde:
- Grant de ACL de Tailscale. Un grant debe incluir el rango overlay de la zona como
dst. La aprobación de rutas es distinta del acceso a las rutas (grants): la aprobación por sí sola no distribuye la ruta a los clientes. - Ruta en el netmap del cliente. Ejecute
tailscale status --json; losAllowedIPsdel nodo Access Gate deben incluir el rango overlay. - Túnel hacia la pasarela.
tailscale ping <IP de Access Gate en la tailnet>devuelve un pong (vale aunque pase por un relé DERP). - Camino de vuelta del router. El fallo que se trata aquí. En un FortiGate,
get router info routing-table details <IP del cliente en la tailnet>lo muestra: antes de la corrección solo devuelve la ruta por defecto0.0.0.0/0.
Solución (preserva la identidad). Dé al router una ruta de vuelta a la tailnet a través de Access Gate, para que las reglas por identidad sigan funcionando. Por ejemplo, en un FortiGate, donde Trout Connect es la interfaz hacia Access Gate:
config router static
  edit 0
    set dst 100.64.0.0 255.192.0.0
    set gateway <Access Gate address on Trout Connect>
    set device "Trout Connect"
    set comment "Tailscale clients via Access Gate"
  next
end
La misma consulta devuelve entonces la ruta a través de Access Gate:
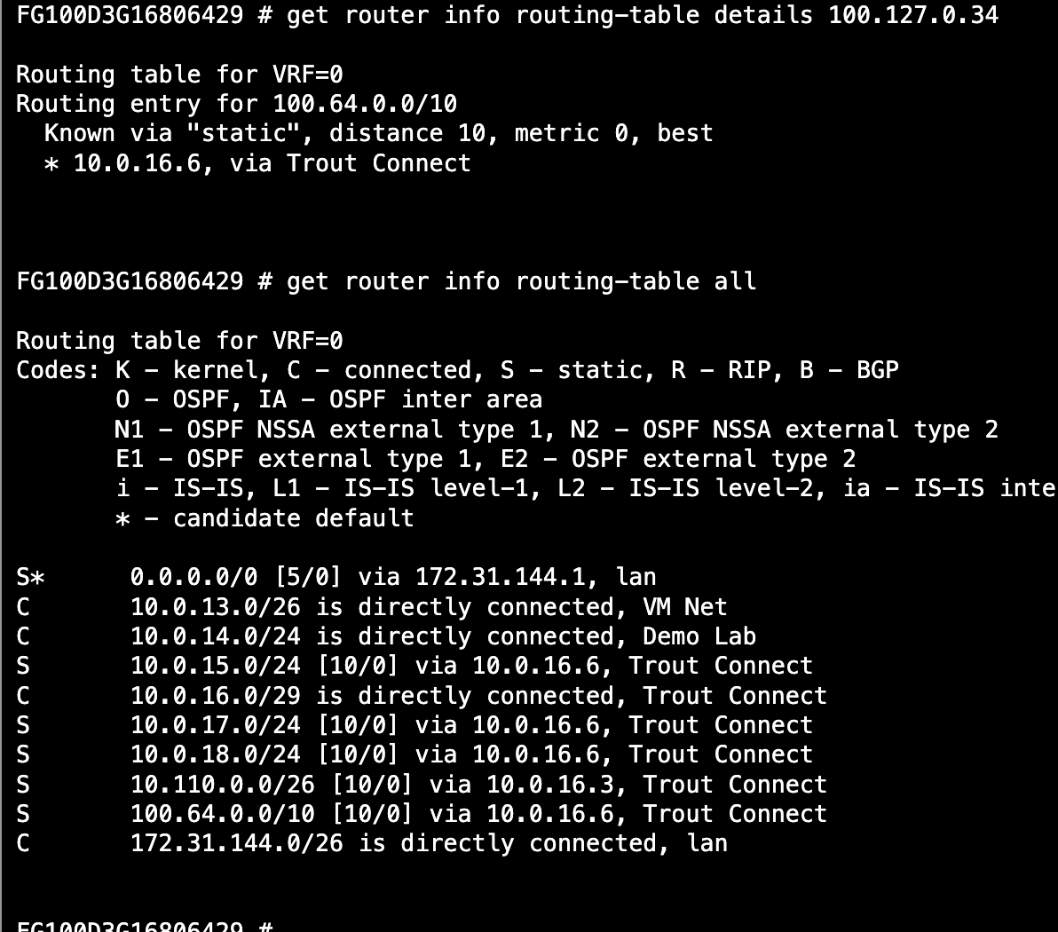
Compruebe después que una política de firewall de Trout Connect hacia la interfaz del activo acepta el origen 100.64.0.0/10. Una política con origen all ya lo hace; en ese caso, basta con la ruta. Con la ruta en su sitio, la comprobación RPF estricta se supera, así que no hace falta desactivar strict-src-check. Si su tailnet usa un pool más reducido (ver rango de IP), puede enrutar solo ese pool.
Otro caso: «inaccesible» al instante. Si nc falla enseguida con Network is unreachable, o ping a la dirección overlay devuelve Destination Host Unreachable, el router delante del activo no encontró nada en esa dirección: el activo está apagado o no está en esa subred. Compruébelo directamente desde la red local antes de cambiar ninguna ruta.
Resumen
Hemos conectado Access Gate a una tailnet de Tailscale: hemos creado la tailnet y el pool de IP, concedido acceso OAuth a la API, activado la VPN para que Access Gate anuncie y apruebe los overlays de sus zonas y configure DNS dividido, dado a los miembros acceso a esos overlays, sincronizado los dispositivos de la tailnet con Access Gate y les hemos dado acceso por enclave. Use esta configuración para dar a usuarios remotos y sitios remotos una malla superpuesta segura hacia activos locales sin cambios en el firewall, recableado ni nodo de salida de Tailscale.
Relacionados
- Acceso remoto Zero Trust: el modelo de acceso remoto por enclave con verificación de identidad que opera sobre esta superposición de Tailscale
- Privileged Access Management: sesiones de administración RDP/SSH/VNC con proxy de navegador (una vía independiente, no a través de la superposición)
- Listas de control de acceso: defina qué protocolos puede alcanzar cada usuario