
Access Gate utiliza el protocolo NTP para sincronizar su reloj de software. Un reloj correcto es fundamental para las marcas de tiempo de los registros, así como para la autenticación de certificados y túneles.
Por lo general, no es necesario configurar NTP, ya que Access Gate se autoconfigura basándose (1) en la información recibida de una concesión DHCP en su puerto Overlay, o (2) utiliza el valor predeterminado time.google.com si no se ha definido ninguno.
Verificar las reglas de firewall existentes para el acceso WAN de Access Gate
Las solicitudes NTP salen por el camino que Access Gate usa para alcanzar la hora de origen (no a través de las interfaces de monitoreo, administración u otras). En un despliegue overlay ese es la interfaz overlay; cuando Access Gate se despliega in-line, transportando VLAN o trunks y ya en el camino, las solicitudes siguen el camino in-line de forma nativa. En cualquier caso, asegúrese de que las reglas de firewall existentes permitan la conectividad WAN saliente para esa salida.
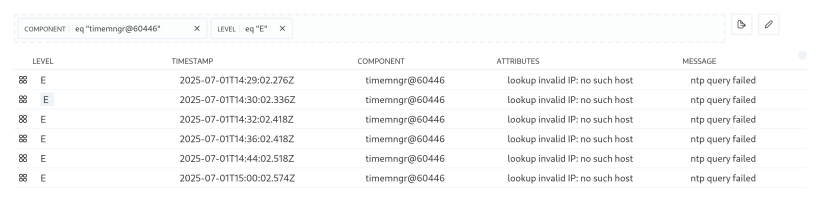
Para buscar posibles errores de configuración en los registros, utilice la consulta eq "timemngr@60446" [component] y eq "E" [level]:
Como ejemplo de configuración de NTP en un router:
/ip/dhcp-server-network
 add address=100.65.0.0/29 gateway=100.65.0.1 ntp-server=100.65.0.2
Resumen
Confirmamos que Access Gate puede alcanzar un servidor NTP a través de su camino de origen, revisamos las reglas de firewall para la conectividad WAN saliente y, opcionalmente, distribuimos un servidor NTP mediante DHCP desde el router. Recurra a esto cuando las marcas de tiempo de los registros sean incorrectas o cuando la autenticación de certificados y túneles falle por una desviación del reloj del appliance.