
La version courte
Le 20 octobre 2026, la CISA a republié deux avis Hitachi Energy portant sur la même pile de sous-station. ICSA-26-293-05 recense neuf CVE dans le firmware CMU de la série RTU500, tous avec un vecteur d'attaque réseau, le CVSS v3.1 le plus élevé étant 8,8. Le correctif est le firmware 13.9.1, ou 12.7.8 sur la branche 12.7.
ICSA-26-293-04 recense trois CVE dans MicroSCADA X SYS600, le système SCADA qui supervise ces RTUs. Les trois nécessitent un accès local à l'hôte SYS600. Deux obtiennent un score de 7,8 : un utilisateur connecté à Windows peut lire et modifier les objets applicatifs SYS600 sans se connecter à SYS600, et un utilisateur disposant d'un accès à l'outil d'ingénierie peut devenir administrateur de l'hôte Windows.
Lus ensemble, les deux avis posent une seule question : qui peut atteindre les services réseau du RTU, et qui peut se connecter à l'hôte SCADA. La mise à jour du firmware et SYS600 10.8 sont les correctifs. Jusqu'à leur installation, la réponse à cette question est entre vos mains.
Ce que disent les avis
- RTU500 (ICSA-26-293-05, Hitachi Energy 8DBD000259) : firmware CMU 12.7.1 à 12.7.7, 13.5.1 à 13.5.4, 13.6.1 à 13.6.3, 13.7.1 à 13.7.8, 13.8.1 à 13.8.2. Signalé par Hitachi Energy.
- SYS600 (ICSA-26-293-04, Hitachi Energy 8DBD000249) : 10.7 et antérieur, et 10.8. Signalé par des chercheurs des Sandia National Laboratories dans le cadre du programme CyTRICS.
- Les deux : secteur de l'énergie, déployés dans le monde entier, fournisseur dont le siège est en Suisse. Première publication par Hitachi Energy le 1er septembre 2026.
| CVE | Produit | CVSS v3.1 | Ce qu'il permet, selon l'avis |
|---|---|---|---|
| CVE-2026-6653 | RTU500 | 8,8 | Utilisation après libération (use-after-free) dans libxml2 dans les services XML, déclenchée par un XML forgé. Nécessite des privilèges faibles |
| CVE-2026-11856 | RTU500 | 8,1 | libcurl peut envoyer des en-têtes d'authentification Digest à une seconde origine non prévue |
| CVE-2026-28388 | RTU500 | 7,5 | Déréférencement NULL dans OpenSSL sur une CRL delta malformée, provoquant un plantage de la vérification de certificat |
| CVE-2026-6732 | RTU500 | 7,5 | Confusion de types dans libxml2 sur un document validé par XSD forgé, déni de service |
| CVE-2026-6276 | RTU500 | 7,5 | libcurl transmet des cookies destinés à un hôte à un autre dans les fonctions de gestion web |
| CVE-2026-8932 | RTU500 | 7,5 | libcurl réutilise une connexion après un changement de paramètres mTLS, contournant l'authentification prévue |
| CVE-2026-17539 | RTU500 | 5,9 | Des requêtes GI à intervalles courts font planter la file de messages IEC 60870-5-104 |
| CVE-2026-9079 | RTU500 | 5,3 | Les identifiants de proxy ne sont pas effacés et sont réutilisés |
| CVE-2026-8927 | RTU500 | 5,3 | Les en-têtes Proxy-Authorization fuient vers un proxy différent |
| CVE-2026-9853 | SYS600 | 7,8 | Un utilisateur authentifié par le système d'exploitation lit et modifie les objets applicatifs SYS600 sans authentification SYS600 |
| CVE-2026-9854 | SYS600 | 7,8 | Faille RBAC : l'accès à l'outil d'ingénierie permet une élévation au rang d'administrateur Windows |
| CVE-2026-9852 | SYS600 | 5,0 | Injection CSV dans les journaux exportés. Les formules s'exécutent lorsqu'un utilisateur ouvre l'export |
Correctifs RTU500 par branche : les branches 13.5.x et 13.6.x passent à 13.9.1. La branche 13.7.x passe à 13.9.1, ou à 13.7.9 lorsqu'elle sera disponible. La branche 13.8.x passe à 13.9.1 ou 13.8.3. La branche 12.7.x passe à 12.7.8 ou 13.9.1. L'avis ne liste aucune solution de contournement spécifique au produit, uniquement des facteurs d'atténuation généraux.
Correctifs SYS600 : la version 10.8 corrige CVE-2026-9852 et CVE-2026-9854 sur les versions 10.7 et antérieures. CVE-2026-9853 nécessite la version 10.8 et la stratégie d'atténuation de la section 2.1.7.5 du manuel d'installation et d'administration 10.8, ainsi que le guide de déploiement de cybersécurité 10.8. L'avis ne liste aucune remédiation pour CVE-2026-9854 sur la version 10.8.
Comment les failles atteignent une sous-station
Les failles RTU500 résident dans des bibliothèques intégrées. libxml2 supporte les services XML, libcurl les fonctions de gestion et de services web, OpenSSL les vérifications de certificats. Un hôte qui peut atteindre ces services peut envoyer le XML forgé, la CRL malformée ou la rafale de requêtes d'interrogation générale. L'impact est principalement un déni de service : le RTU cesse de répondre et le centre de contrôle perd les données de cette sous-station.
Les failles libcurl concernent des fuites de confiance. Les cookies, les identifiants de proxy et les en-têtes Digest peuvent parvenir à un hôte qui ne devrait pas les recevoir. Un attaquant qui contrôle cet hôte les collecte. La faille IEC 104 nécessite un pair capable d'envoyer des requêtes d'interrogation générale, ce qui est normalement le front-end SCADA. Pour un cas IEC 104 connexe, voir notre article sur le banc de test ASE2000 et IEC 60870-5-104 TLS.
Les failles SYS600 démarrent depuis une connexion sur l'hôte. CVE-2026-9853 signifie qu'un compte Windows sur le serveur SCADA suffit pour lire et modifier les objets applicatifs SYS600. CVE-2026-9854 signifie qu'un utilisateur de l'outil d'ingénierie peut prendre le contrôle de l'hôte entier. La portée des deux failles dépend de qui peut ouvrir une session RDP sur ce serveur, et depuis où.
Le tableau associe les failles au référentiel MITRE ATT&CK for ICS. Il décrit ce que permettent les failles, non une attaque observée.
| Tactique | Technique (ID) | Application ici |
|---|---|---|
| Accès initial | Exploitation d'une application exposée (T0819) | Conditionnel : services XML, TLS ou de gestion web du RTU500 accessibles au-delà du réseau de contrôle |
| Accès initial, Mouvement latéral | Services distants (T0886) | Une session RDP vers l'hôte SYS600, condition préalable aux failles locales |
| Persistance, Mouvement latéral | Comptes valides (T0859) | Un compte Windows sur l'hôte SCADA suffit pour CVE-2026-9853. Identifiants de proxy ou Digest divulgués par les failles libcurl |
| Élévation de privilèges | Exploitation pour l'élévation de privilèges (T0890) | Accès à l'outil d'ingénierie vers administrateur Windows, CVE-2026-9854 |
| Collecte | Données issues de référentiels d'information (T0811) | Lecture des objets applicatifs SYS600 sans authentification SYS600 |
| Exécution | Exécution par l'utilisateur (T0863) | Un utilisateur ouvre un journal exporté contenant des formules injectées, CVE-2026-9852 |
| Perturbation du contrôle de processus | Modification de paramètre (T0836) | Conséquence possible : modification des objets applicatifs SYS600 |
| Inhibition de la fonction de réponse | Déni de service (T0814) | Plantage des services XML du RTU500, des vérifications de certificats ou de la file de messages IEC 104 |
| Impact | Perte de visibilité (T0829) | Conséquence possible : le centre de contrôle perd la télémétrie du RTU |
Que faire, quelle que soit votre configuration
Inventaire en premier. Listez chaque CMU RTU500 avec sa branche de firmware, et chaque serveur SYS600 avec sa version. La branche détermine la version cible.
Planifiez le firmware. La version 13.9.1 couvre toutes les branches. Sur les actifs de transport ou de distribution, une mise à jour de RTU implique une interruption planifiée et un cycle de tests. Planifiez-la maintenant.
Réduisez qui atteint le RTU. Seul le front-end SCADA a besoin d'IEC 104, TCP 2404 par défaut. Seuls les ingénieurs nommément désignés ont besoin de la gestion web. Demandez à Hitachi Energy quels services peuvent être désactivés dans votre configuration, car l'avis ne mentionne aucune solution de contournement.
Traitez l'hôte SYS600 comme un système à privilèges. Supprimez les comptes Windows qui n'ont pas à s'y trouver. Appliquez la section 2.1.7.5 sur la version 10.8. Listez les détenteurs d'accès à l'outil d'ingénierie, car CVE-2026-9854 les transforme en administrateurs de l'hôte.
Maintenez les RTUs et les hôtes SCADA hors d'internet et derrière des pare-feux, à l'écart du réseau métier, comme le demande la CISA. Jusqu'à l'installation de la version 10.8, ouvrez les journaux SYS600 exportés dans un éditeur de texte, pas dans un tableur.
Comment Access Gate aide, et ses limites
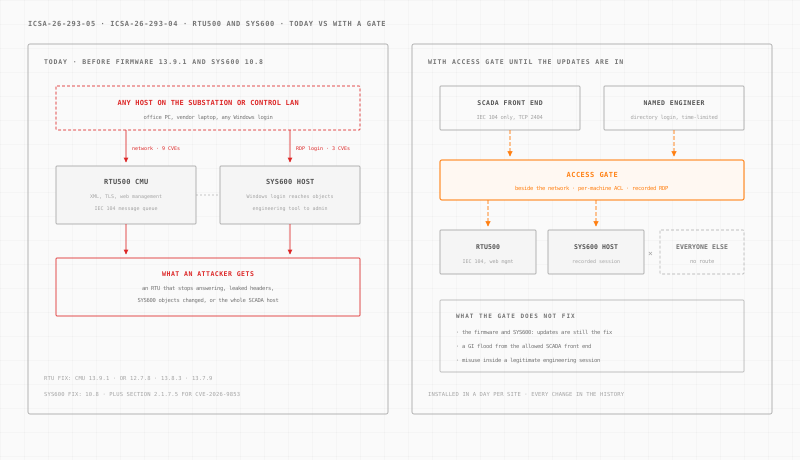
Access Gate est un équipement installé sur chaque site. Il se connecte en parallèle de votre réseau existant. Une route sur le routeur actuel dirige ensuite le trafic vers les RTUs et l'hôte SCADA à travers lui. Rien n'est installé sur le RTU ni sur le serveur. L'installation prend une journée par site.
Une règle par machine décide qui atteint chaque RTU. Les listes de contrôle d'accès sont en refus par défaut. Une règle autorise le front-end SCADA à atteindre IEC 104. Une autre autorise le sous-réseau d'ingénierie à atteindre la gestion web. Tout autre hôte n'a aucune route, ce qui tient le XML forgé, la CRL malformée et la rafale GI à l'écart du reste du réseau.
Un ingénieurs nommément désigné se connecte en premier. Un access screen demande une connexion annuaire avant qu'un poste de travail atteigne la gestion web du RTU. L'accès expire après 15 minutes, 1 heure ou 8 heures.
Les sessions vers l'hôte SYS600 sont enregistrées. Avec la gestion des accès à privilèges, le RDP vers le serveur SCADA s'ouvre dans une session navigateur liée à un nom, limitée dans le temps et enregistrée. Cela restreint les détenteurs de la connexion Windows dont CVE-2026-9853 a besoin, et enregistre ce qu'un ingénieur a fait avec les outils qu'exploite CVE-2026-9854. Chaque modification de règle est consignée dans l'historique des modifications d'enclave.
Les limites sont réelles. Access Gate ne corrige aucun des deux produits et ne détecte pas ces CVE. Un front-end SCADA autorisé peut toujours envoyer une rafale GI, et un ingénieur disposant d'une session légitime peut toujours exploiter CVE-2026-9854. Le firmware et SYS600 10.8 restent les correctifs.
Pour NERC CIP, la passerelle constitue la preuve. CIP-005 R2 exige un accès interactif à distance via un système intermédiaire avec chiffrement et authentification multifacteur. CIP-007 R2 exige d'évaluer les correctifs tous les 35 jours calendaires, puis de les appliquer ou de conserver un plan d'atténuation daté. Pendant qu'un RTU attend sa fenêtre d'interruption, les règles d'accès et les enregistrements de sessions constituent la preuve de ce plan. Nous avons couvert le même schéma pour Hitachi Energy FACTS. Voir aussi réseau électrique, accès distant sécurisé et identité OT.
Que faire cette semaine
- Listez chaque CMU RTU500 et sa branche de firmware, ainsi que chaque serveur SYS600 et sa version.
- Obtenez 8DBD000259 et 8DBD000249 auprès du PSIRT Hitachi Energy, et renseignez-vous sur CVE-2026-9854 sur la version 10.8.
- Consignez l'évaluation CIP-007 avec la date du jour et choisissez mise à jour ou plan d'atténuation par actif.
- Testez qui atteint IEC 104 et la gestion web du RTU depuis l'extérieur du réseau de contrôle.
- Auditez les comptes Windows et les utilisateurs de l'outil d'ingénierie sur chaque hôte SYS600.
- Appliquez la section 2.1.7.5 sur SYS600 10.8.
- Routez le RDP vers l'hôte SCADA via un point d'entrée unique, enregistré et nominatif.
Vous souhaitez voir où une passerelle s'intégrerait dans votre sous-station ? Construisez votre réseau en quelques minutes. Tous les autres avis que nous avons couverts se trouvent dans l'archive des avis de sécurité ICS.
Sources : Avis ICS CISA ICSA-26-293-05 et Avis ICS CISA ICSA-26-293-04 (20 octobre 2026) ; le catalogue des vulnérabilités exploitées connues de la CISA, version 2026.10.16, consulté le 20 octobre 2026 ; normes de fiabilité NERC CIP-005-7 et CIP-007-6 ; et MITRE ATT&CK for ICS. Confirmez les versions affectées et les étapes de mise à jour auprès de Hitachi Energy avant de modifier un RTU ou un serveur SCADA en production.