
La version courte.
Le 27 octobre 2026, la CISA a publié ICSA-26-300-02 pour les logiciels Mitsubishi Electric ICONICS : GENESIS, GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI, IoTWorX, MC Works64, GENESIS32 et BizViz. L'avis couvre quatre CVE. Le score le plus élevé est CVSS v3.1 9.1.
Les deux failles qui comptent portent sur la manière dont le serveur décide qui est administrateur. La réponse de défi utilisée pour le déverrouillage par récupération de mot de passe est fixe et identique pour tous les utilisateurs (CVE-2026-16436) : quiconque la connaît peut déverrouiller le système depuis le réseau, sans compte. Et les installateurs accordent au compte administrateur du produit des droits DCOM dont il n'a pas besoin (CVE-2026-16438), ce qui permet à ce compte de lancer et de piloter des objets DCOM sur le serveur à distance. Sur le serveur qui affiche les écrans de l'installation et conserve son historique, cela revient à contrôler ce que voient les opérateurs.
Le correctif est GENESIS 11.04 ou la version 10.98 pour GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI et IoTWorX. Mitsubishi Electric ne corrigera pas MC Works64, GENESIS32 ni BizViz. L'avis ne signale aucune exploitation. En attendant la mise à jour, et définitivement pour les produits non corrigés, n'autorisez que des ingénieurs nommément désignés à accéder au serveur.
Pourquoi le serveur ICONICS compte autant dans l'usine.
GENESIS64 est une plateforme SCADA et HMI. Elle s'exécute sur un serveur Windows, collecte les données des PLC et des serveurs OPC, affiche les écrans opérateurs, déclenche les alarmes et, via Hyper Historian, garde la trace de tout ce qu'a fait le procédé. AnalytiX ajoute des analyses énergétiques et de défaillance, MobileHMI affiche les écrans sur téléphone, IoTWorX s'exécute en périphérie. MC Works64 est la même plateforme commercialisée par Mitsubishi Electric avec sa gamme d'automatisation industrielle, et GENESIS32 est l'ancienne génération 32 bits qui tourne encore sur de nombreuses lignes.
Ce serveur est la vue de référence de l'usine. Les opérateurs agissent sur ce qu'il affiche, et les auditeurs lisent ce qu'il a enregistré. Un attaquant qui le contrôle n'a pas besoin de toucher un PLC pour arrêter une ligne : masquer une alarme ou afficher une valeur erronée suffit.
C'est aussi l'une des machines les plus sollicitées du réseau de l'usine. Les clients opérateurs, les ordinateurs portables d'ingénierie, les applications IT qui exploitent l'historien et l'intégrateur qui maintient le projet s'y connectent tous. Sur de nombreux sites, cet intégrateur intervient en bureau à distance depuis l'extérieur. Nos guides sur la gestion des correctifs en environnement opérationnel et la planification des fenêtres de maintenance expliquent pourquoi la mise à jour peut attendre plusieurs semaines.
Ce que dit l'avis.
- Produits et correctifs : GENESIS jusqu'à la version 11.03, corrigé dans la version 11.04. GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI et IoTWorX jusqu'à la version 10.97.3, corrigés dans la version 10.98. Pour CVE-2023-4863 uniquement, GENESIS64 et ICONICS Suite versions 10.97 à 10.97.2, corrigés dans la version 10.97.3.
- Aucun correctif prévu : MC Works64, GENESIS32 et BizViz, toutes versions.
- Secteurs : Industrie manufacturière critique. Déployé dans le monde entier. Mitsubishi Electric a son siège au Japon, Mitsubishi Electric Iconics Digital Solutions aux États-Unis.
- Coordination : Avis Mitsubishi Electric 2026-006, publié initialement le 15 octobre 2026. Mitsubishi Electric a découvert les vulnérabilités lui-même.
| CVE | CVSS v3.1 | Ce qu'elle permet, selon l'avis | Accès dans le vecteur | Produits |
|---|---|---|---|---|
| CVE-2026-16438 | 9.1 | Les installateurs accordent des permissions DCOM par défaut au compte administrateur du produit. Quiconque se connecte avec ce compte peut lancer et piloter des objets DCOM, localement ou à distance (CWE-266) | Réseau, privilèges élevés, portée modifiée | GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI, MC Works64 |
| CVE-2026-16436 | 8.1 | La réponse de défi pour la récupération de mot de passe est fixe et commune à tous les utilisateurs. Un attaquant distant qui l'obtient peut déverrouiller le système (CWE-640) | Réseau, aucun privilège, complexité élevée | Les dix produits |
| CVE-2023-4863 | 8.2 | Débordement de tas libwebp : un administrateur qui importe un fichier malveillant exécute du code arbitraire (CWE-787) | Local, privilèges élevés, portée modifiée | GENESIS64, ICONICS Suite 10.97 à 10.97.2 |
| CVE-2026-16437 | 6.4 | Un administrateur local peut altérer le fichier qui stocke les réponses de défi et déverrouiller le système (CWE-640) | Local, privilèges élevés, complexité élevée | Les dix produits |
Lisez la colonne des privilèges en regard de celle des produits. CVE-2026-16436 n'exige aucun compte, seulement la réponse. CVE-2026-16438 exige le compte administrateur, et la première faille offre justement un moyen de l'obtenir. Sur MC Works64, qui ne sera jamais corrigé, les deux sont présentes.
Comment les vulnérabilités fonctionnent.
Le déverrouillage repose sur une clé partagée. Lorsqu'un utilisateur oublie son mot de passe, le produit propose un défi, et la bonne réponse déverrouille le système. Comme cette réponse est fixe et identique pour tous les utilisateurs, elle se comporte comme un mot de passe maître que personne n'a choisi. Elle ne change pas quand le personnel part ou quand le contrat de l'intégrateur se termine. Quiconque l'a vue une fois (lors d'un appel au support, dans une note de mise en service ou dans le fichier sur disque) la connaît toujours. C'est pourquoi l'avis juge la complexité d'attaque élevée : l'attaquant doit d'abord obtenir la réponse.
La réponse est stockée dans un fichier qu'un administrateur peut réécrire. La version 10 la conserve dans ClientChallengeTable.dat, la version 11 dans SecurityChallenges.dat. Windows protège le fichier, mais les administrateurs du produit peuvent le lire et le modifier (CVE-2026-16437). Quelqu'un qui dispose déjà des droits d'administrateur sur le serveur peut y placer sa propre réponse et revenir plus tard sans compte.
Le compte administrateur va bien au-delà du produit. DCOM permet à une machine Windows de démarrer et de piloter des objets logiciels sur une autre, via le mappeur de points de terminaison RPC sur TCP 135 et une plage de ports dynamiques. Les installateurs ICONICS accordent au compte administrateur du produit des permissions DCOM par défaut dont il n'a pas besoin (CVE-2026-16438). Le compte administrateur ICONICS est donc aussi un moyen d'exécuter des objets sur le serveur à distance, d'où la portée modifiée et le score de 9.1. L'entrée SSVC de la CISA qualifie cette faille et la faille de déverrouillage d'automatisables.
Mises bout à bout, ces failles tracent un chemin court. Selon notre lecture (l'avis ne décrit pas cette chaîne) : un attaquant qui atteint le serveur et détient la réponse de déverrouillage accède à une session administrateur, et ce compte atteint ensuite DCOM depuis le réseau. Sur un réseau d'usine à plat, « atteindre le serveur » signifie n'importe quel PC de bureau ou ordinateur portable de fournisseur.
La faille libwebp est ancienne et, ici, de portée limitée. CVE-2023-4863 est le débordement de tas WebP qui a été exploité dans Google Chromium en 2023 et figure dans le catalogue KEV de la CISA depuis le 13 septembre 2023. Dans GENESIS64, elle nécessite qu'un administrateur importe un fichier malveillant, d'où un score plus faible que dans un navigateur. La version 10.97.3 la supprime.
Le tableau associe les vulnérabilités au référentiel MITRE ATT&CK for ICS. Il décrit ce que les failles rendent possible, et non une attaque observée. Il utilise ATT&CK v20.
| Tactique | Technique (ID) | Application ici |
|---|---|---|
| Accès initial | Internet Accessible Device (T0883) | Conditionnel : un serveur ICONICS ou son bureau à distance accessible depuis l'extérieur de l'installation |
| Mouvement latéral, Persistance | Hardcoded Credentials (T0891) | Correspondance la plus proche : la réponse de déverrouillage fixe commune à tous les utilisateurs, CVE-2026-16436 |
| Persistance | Valid Accounts (T0859) | Une réponse placée dans le fichier de défi, CVE-2026-16437, ou le compte administrateur lui-même |
| Mouvement latéral | Remote Services (T0886) | DCOM lancé et piloté à distance avec le compte administrateur, CVE-2026-16438 |
| Exécution | User Execution (T0863) | Un administrateur important un fichier WebP malveillant, CVE-2023-4863 |
| Impact | Manipulation of View (T0832) | Conséquence possible : les écrans et alarmes sur lesquels agissent les opérateurs, modifiés sur le serveur |
| Impact | Denial of View (T0815) | Conséquence possible : le déni de service sur le serveur HMI que mentionne l'avis |
Que faire avant et après la mise à jour.
Commencez par les étapes du fournisseur et de la CISA. Installez GENESIS 11.04 ou la version 10.98 sur chaque produit concerné, après avoir testé le projet sur un serveur de rechange. Mitsubishi Electric demande également de réserver les connexions au serveur aux administrateurs, de bloquer les connexions à distance depuis les réseaux non fiables et pour les utilisateurs non administrateurs, de restreindre l'accès physique et d'installer un antivirus sur le serveur et sur les PC qui s'y connectent. La CISA recommande de tenir les équipements de contrôle-commande à l'écart d'internet, derrière des pare-feux et isolés du réseau d'entreprise, en gardant à l'esprit qu'un VPN n'est jamais plus sûr que les équipements qui s'y connectent.
Neutralisez le fichier de déverrouillage maintenant, sur toutes les versions. Sur GENESIS, GENESIS64, ICONICS Suite, Hyper Historian, AnalytiX, MobileHMI et MC Works64, la solution de contournement de Mitsubishi Electric consiste à supprimer le fichier de défi (C:\Program Files\ICONICS\GENESIS64\Components\ClientChallengeTable.dat en version 10, C:\ProgramData\ICONICS\11\SecurityChallenges.dat en version 11), à créer un fichier vide portant le même nom, et à restreindre l'écriture et la suppression à un compte administrateur distinct, différent de l'administrateur GENESIS. C'est la seule étape qui supprime la clé partagée avant la mise à jour.
Recensez tous les serveurs. Listez chaque installation ICONICS avec le produit, la version et la ligne ou le bâtiment qu'elle dessert. Pensez à ceux qu'on oublie souvent : l'historien, le serveur MobileHMI, le conteneur IoTWorX en périphérie et l'ancienne station GENESIS32 qui fait encore tourner une machine.
Traitez l'administrateur du produit comme un compte à privilèges. Il détient en effet des droits DCOM à distance. Attribuez-lui un mot de passe que personne ne partage, ne l'utilisez pas pour le travail quotidien, retirez-le des mains des fournisseurs et vérifiez quels comptes Windows peuvent se connecter au serveur.
Fermez DCOM et le bureau à distance à tous sauf aux ingénieurs. Les clients opérateurs ont besoin des ports HMI que leur configuration utilise. Ils n'ont pas besoin de TCP 135, de la plage RPC dynamique ni du bureau à distance. Autorisez ces accès uniquement depuis les postes de travail d'ingénierie qui maintiennent le projet.
Pour MC Works64, GENESIS32 et BizViz, planifiez la migration. Aucun correctif n'est prévu. Appliquez la solution de contournement, isolez le serveur comme indiqué ci-dessus et inscrivez la migration vers une version prise en charge dans le prochain budget.
Ce qu'Access Gate apporte, et ses limites.
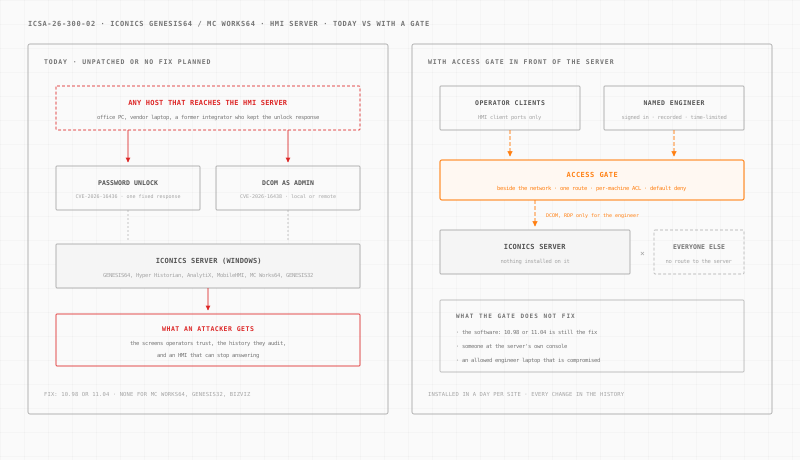
Access Gate est un boîtier installé sur chaque site. Il se branche à côté de votre réseau existant, sans le remplacer. Vous y faites ensuite passer le trafic destiné au serveur grâce à une route sur le routeur existant, un serveur ou une cellule à la fois. Rien n'est installé sur le serveur ICONICS. L'installation prend une journée par site.
Une fois le trafic acheminé par la passerelle, quatre fonctionnalités documentées prennent le relais.
Une règle par machine détermine qui accède à quoi. Les listes de contrôle d'accès bloquent tout par défaut. Une règle autorise les clients opérateurs à atteindre les ports HMI qu'ils utilisent. Une règle distincte couvre DCOM et le bureau à distance. Aucun autre hôte n'a de route vers le serveur, si bien qu'une réponse de déverrouillage tombée entre de mauvaises mains ne sert à rien depuis le réseau bureautique.
Une personne nommément désignée s'authentifie en premier. Un Access Screen demande à l'ingénieur de se connecter avec son propre compte d'annuaire avant que son poste de travail atteigne le serveur. L'accès expire après un délai configurable de 15 minutes, 1 heure ou 8 heures. Une identité réelle se place ainsi devant un compte que, d'après l'avis, n'importe qui peut déverrouiller.
Les sessions des fournisseurs et des ingénieurs sont enregistrées. Avec la gestion des accès à privilèges, l'intégrateur ouvre une session de bureau à distance vers le serveur dans le navigateur, liée à son nom. L'accès est accordé pour une fenêtre d'intervention et révoqué automatiquement, et la session est enregistrée.
Chaque modification de règle est conservée. L'historique des modifications d'enclave enregistre qui a ouvert quelle règle, et quand. Sur un parc de plusieurs usines, ces règles peuvent être pilotées par votre LLM sur Access Gate Performance.
Les limites sont réelles. Access Gate ne corrige pas le logiciel : la version 10.98 ou 11.04 reste le correctif, et la solution de contournement du fichier de déverrouillage s'applique toujours. Il n'inspecte pas les appels DCOM et ne voit pas ce qui se passe à l'intérieur du serveur. Quelqu'un à la console physique du serveur, ou un ingénieur autorisé dont l'ordinateur portable est compromis, accède toujours au produit vulnérable. Un hôte sur le même segment que le serveur, en dehors de la passerelle, échappe à son contrôle.
Pour la conception globale, consultez la sécurité des réseaux OT, l'accès à distance sécurisé, l'identité OT, notre guide sur l'accès à distance OT sécurisé et notre page sur la cybersécurité dans la fabrication. L'analyse de l'élévation de privilèges Ignition couvre le même problème sur une autre plateforme SCADA.
Que faire cette semaine.
- Listez chaque serveur ICONICS avec le produit, la version et la ligne ou le bâtiment qu'il dessert, y compris GENESIS32 et MC Works64.
- Appliquez la solution de contournement du fichier de déverrouillage sur chaque installation, corrigée ou non.
- Changez le mot de passe de l'administrateur du produit et cessez de le partager, y compris avec les fournisseurs.
- Vérifiez qui atteint chaque serveur sur TCP 135, la plage RPC dynamique et le bureau à distance, depuis le réseau d'entreprise, le VPN fournisseur et internet.
- Autorisez DCOM et le bureau à distance uniquement depuis les postes de travail d'ingénierie qui maintiennent le projet.
- Planifiez la mise à jour vers la version 10.98 ou 11.04 après un test sur un serveur de rechange.
- Inscrivez la migration de MC Works64, GENESIS32 et BizViz dans le plan de l'année prochaine.
Vous souhaitez voir où une passerelle s'intégrerait dans votre usine ? Construisez votre réseau en quelques minutes. Pour tous les autres avis que nous avons couverts, consultez l'archive des avis de sécurité ICS.
Sources : Avis ICS de la CISA ICSA-26-300-02 (27 octobre 2026) et son fichier CSAF, republiant l'avis Mitsubishi Electric 2026-006 ; le catalogue des vulnérabilités exploitées connues de la CISA, consulté le 28 octobre 2026 (version 2026.10.27) ; et MITRE ATT&CK for ICS v20. Confirmez les versions concernées et la procédure de mise à jour auprès de Mitsubishi Electric Iconics Digital Solutions avant de mettre à jour un serveur en production.