
Dans ce guide, vous allez configurer un port de surveillance pour ingérer des données NetFlow depuis vos routeurs, offrant une visibilité en temps réel sur les flux de trafic réseau. En exploitant les analyses du routeur, vous activerez la découverte basée sur les flux : identification des équipements, des flux de trafic et des anomalies potentielles sans perturber les opérations.
Suivez ces étapes pour configurer votre infrastructure afin d'assurer une ingestion et une analyse NetFlow sans interruption.
Configurer le port de surveillance
Connectez le port Ethernet de surveillance de l'Access Gate à une interface disponible sur le routeur ou le pare-feu existant.
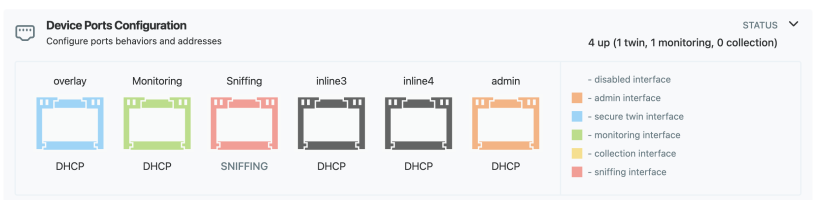
Dans l'interface de Trout, accédez à Settings → Device Ports Configuration. Configurez-y le port en tant que port de surveillance. Ci-dessous, le second port est configuré en mode Monitoring.
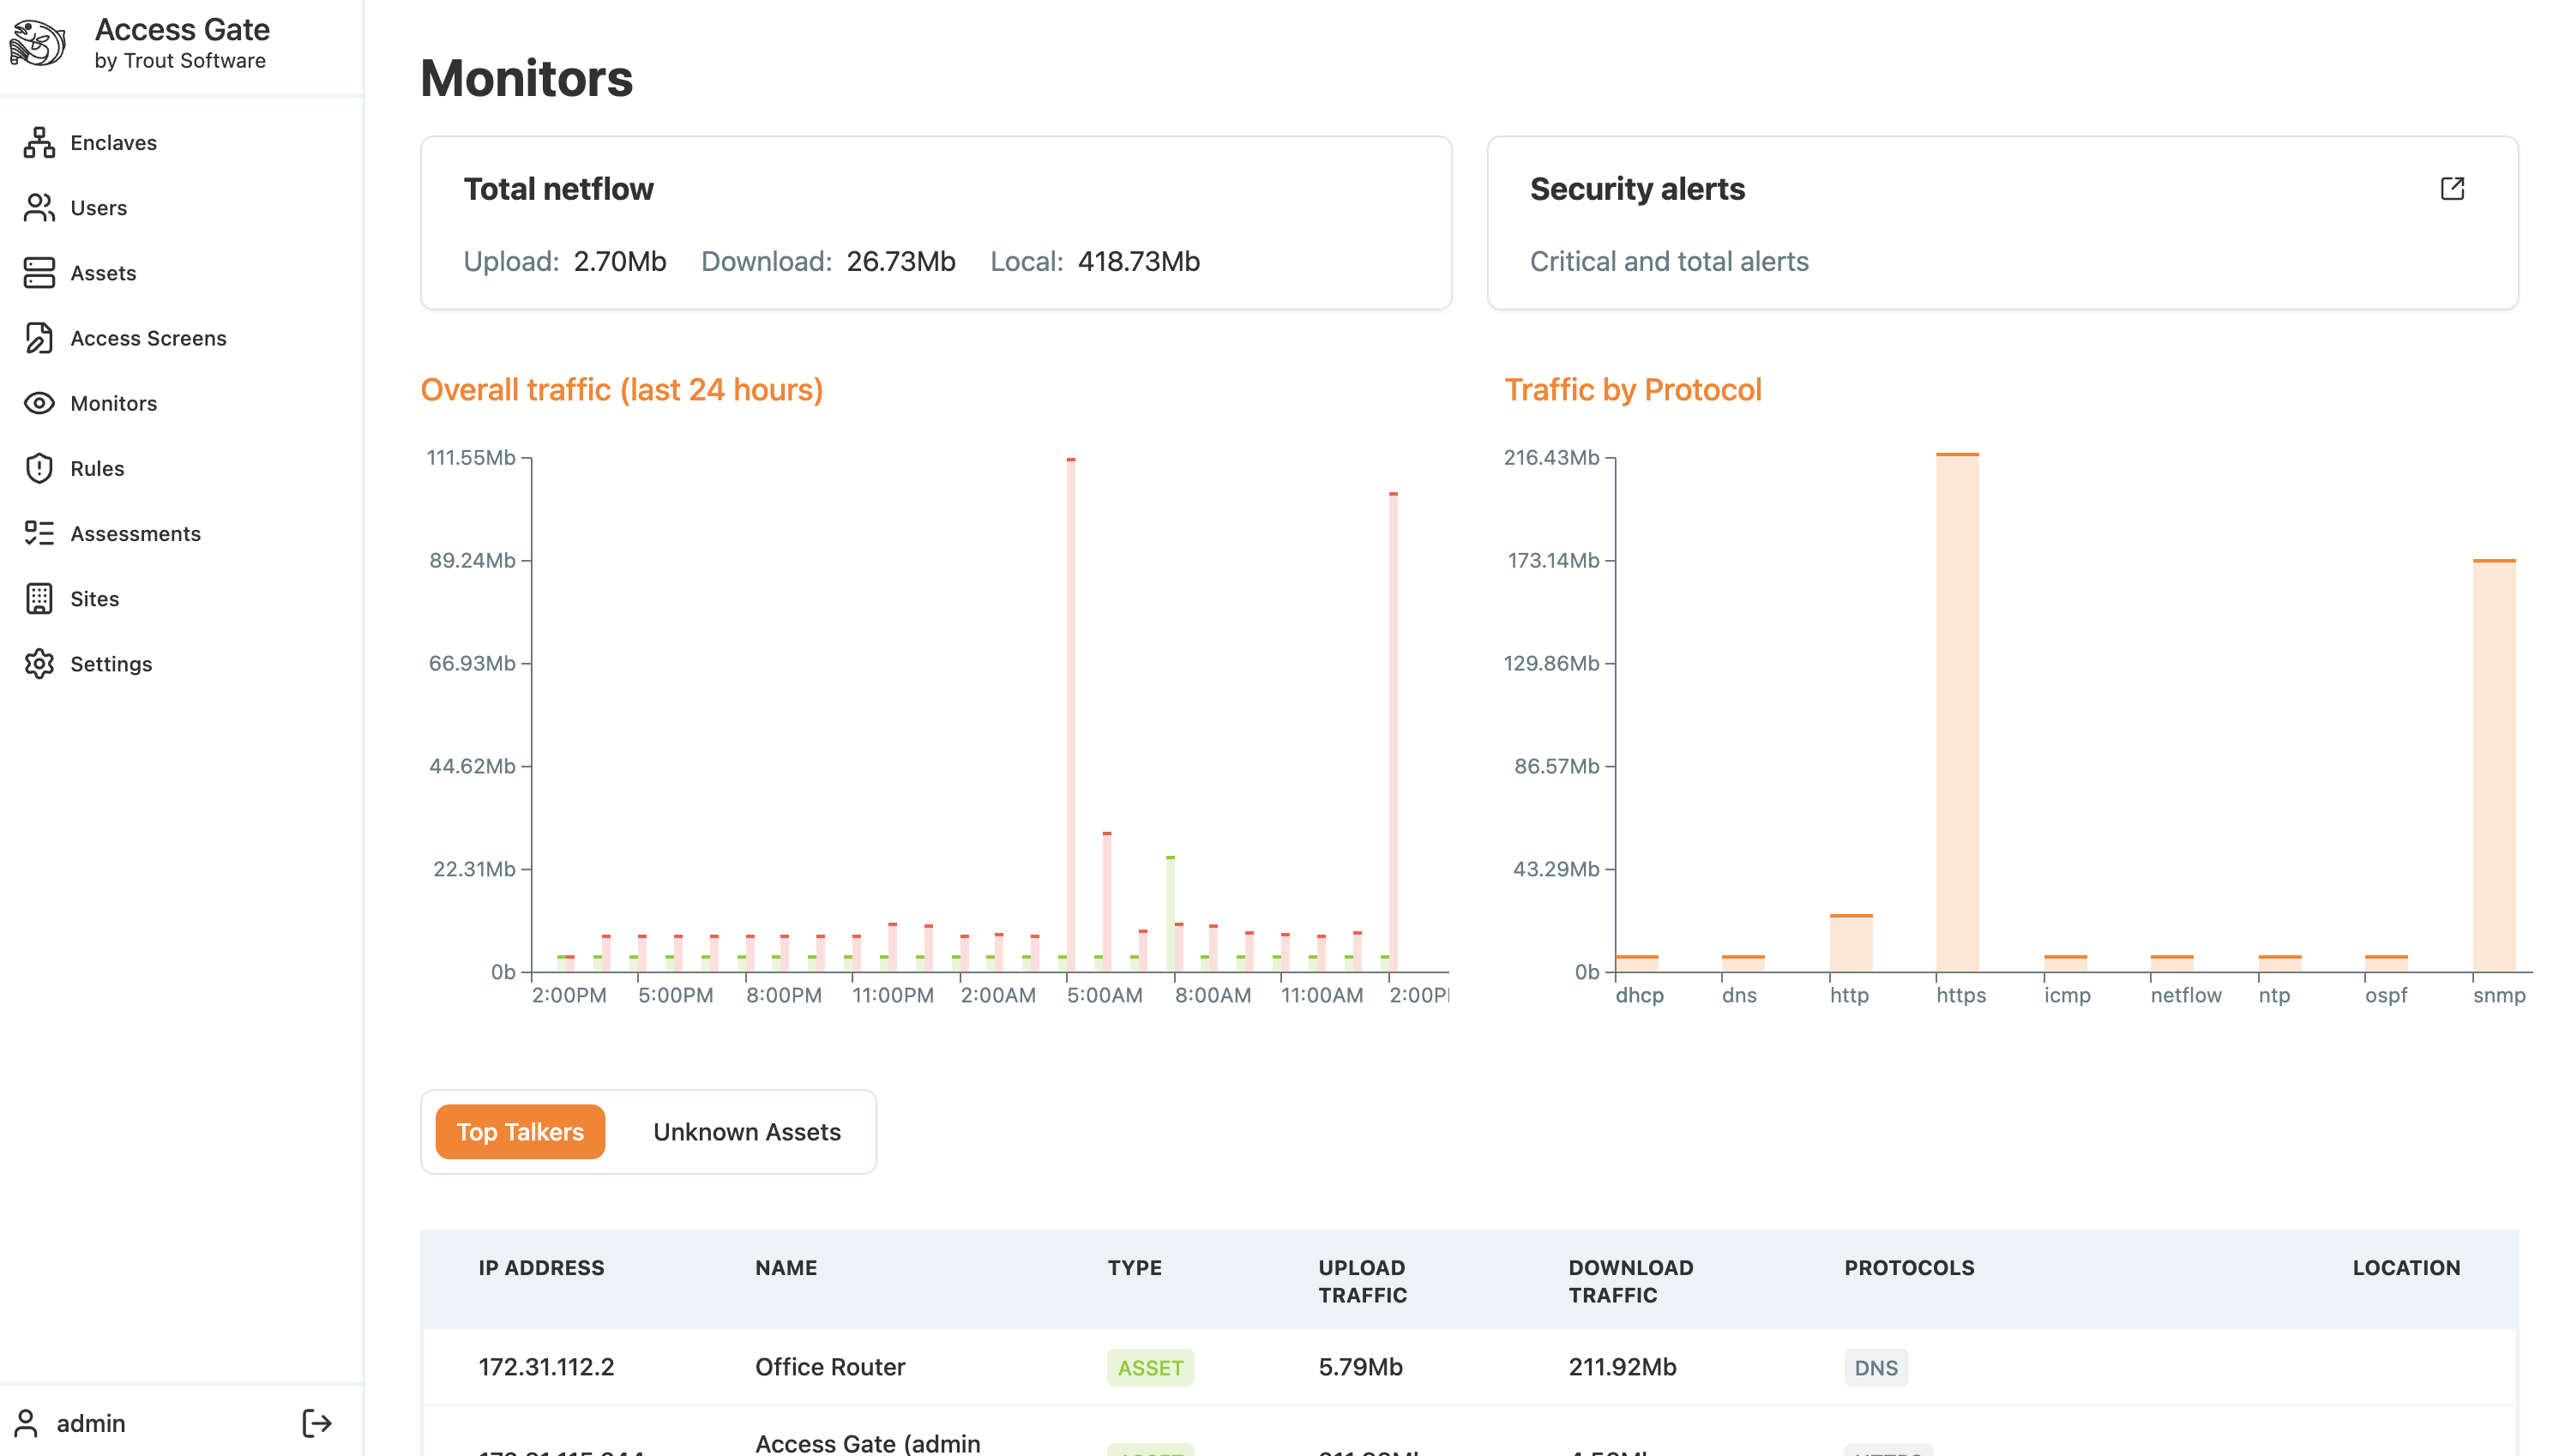
Accédez à l'onglet Monitor : dès que les enregistrements de flux commencent à arriver, Trout analyse automatiquement le trafic et affiche des statistiques sur les équipements, les protocoles et les flux présents dans l'environnement.
Utiliser l'onglet Monitoring dans Access Gate
L'onglet Monitoring affiche le réseau tel qu'observé via le port de surveillance. Il fournit une vue continuellement mise à jour de la façon dont les équipements communiquent.
Dans l'interface Monitoring, vous pouvez :
- Consulter l'activité des flux en temps réel
- Explorer l'utilisation des ports par équipement
- Identifier les services utilisés dans l'environnement
- Repérer les ports nouveaux ou peu fréquents
Récapitulatif
Nous avons dédié un port Ethernet de l'Access Gate comme port de surveillance sur un sous-réseau de gestion sans chevauchement, puis observé l'onglet Monitor se remplir au fur et à mesure de l'arrivée des enregistrements NetFlow. Utilisez cette approche lorsque vous souhaitez une visibilité passive basée sur les flux (équipements, ports et protocoles) depuis votre routeur ou pare-feu, sans vous placer en coupure.