
La version courte.
Le 20 octobre 2026, la CISA a publié ICSA-26-293-02 concernant WAGO OS Linux, le firmware des contrôleurs et panneaux WAGO. Il couvre deux CVE dans les versions de firmware 1.0.0 jusqu'à 4.10.0 sur les CC100, PFC100 G2, PFC200 G2, Touch Panel 600, Edge Controller et WP400. Les scores les plus élevés sont CVSS v3.1 8.8 et CVSS v4.0 8.7.
Les deux failles se trouvent dans la gestion web (WBM). Un utilisateur disposant d'un accès à faibles privilèges peut injecter des commandes shell exécutées en tant que root, et peut modifier des paramètres PROFIBUS protégés tels que l'adressage des équipements. Sur un contrôleur qui pilote une ligne de production, un accès root équivaut au contrôle de cette ligne.
Le correctif est le firmware 4.10.0 (FW32) ou ultérieur. Une mise à jour du firmware redémarre le contrôleur, ce qui implique d'attendre une fenêtre de maintenance. En attendant, limitez l'accès à l'interface de gestion aux seuls ingénieurs autorisés. L'avis ne signale aucune exploitation connue.
Pourquoi un contrôleur WAGO est critique sur la ligne.
Le PFC200 et ses variantes sont des automates compacts fonctionnant sous Linux. Ils exécutent la logique machine, communiquent avec les entrées/sorties et les bus de terrain, et servent souvent de passerelle vers le réseau d'usine via Modbus TCP, OPC UA ou MQTT. Le CC100 remplit le même rôle dans un boîtier plus compact. Les Touch Panel 600 et WP400 sont les HMIs associés.
La WBM est la page navigateur utilisée pour configurer le contrôleur lui-même : paramètres réseau et de routage, utilisateurs, configuration du bus de terrain, firmware. C'est un outil d'ingénierie. Les opérateurs n'en ont pas besoin pour faire fonctionner la ligne.
C'est là que cet avis ouvre une brèche. Dans de nombreuses usines, la WBM est accessible depuis n'importe quel hôte atteignant le contrôleur, car personne n'a séparé le trafic de gestion du trafic de production. Et mettre à jour un contrôleur en fonctionnement implique d'arrêter ce qu'il contrôle. Nos guides sur la gestion des correctifs en environnement opérationnel et la planification des fenêtres de maintenance dans les usines fonctionnant 24h/24 et 7j/7 expliquent pourquoi cela peut prendre des semaines.
Ce que dit l'avis.
- Produit : firmware WAGO versions 1.0.0 jusqu'à, mais non inclus, 4.10.0. Familles de modèles 0751-9x01, 0750-811x, 0750-821x, 0762-420x, 0762-430x, 0762-520x, 0762-530x, 0762-620x, 0762-630x, 0752-8303/8000-0002 et 0762-340x.
- Correctif : firmware 4.10.0 (FW32) ou ultérieur. Le support WAGO peut fournir un firmware personnalisé.
- Secteurs : Chimie, Installations commerciales, Fabrication critique, Énergie, Systèmes de transport, Eau et eaux usées. Déployé dans le monde entier. WAGO a son siège en Allemagne.
- Coordination : CERT@VDE avec WAGO, sous la référence WAGO VDE-2026-096. Signalé à la CISA par Ievgen Bondarenko.
| CVE | CVSS v3.1 | CVSS v4.0 | Ce qu'elle permet, selon l'avis | Accès dans le vecteur v3.1 |
|---|---|---|---|---|
| CVE-2026-80466 | 8.8 | 8.7 | Des commandes shell injectées dans les paramètres de routage de la WBM sont stockées dans un fichier de configuration, puis traitées par un script auxiliaire root privilégié. Un attaquant à faibles privilèges peut exécuter des commandes en tant que root (CWE-78) | Réseau, faibles privilèges, aucune interaction utilisateur |
| CVE-2026-88850 | 8.1 | 7.2 | La WBM n'applique pas les permissions pour toutes les opérations de configuration PROFIBUS. Un attaquant à faibles privilèges peut modifier des paramètres PROFIBUS appartenant à root, notamment l'adressage des équipements et les paramètres SSA (CWE-862) | Réseau, faibles privilèges, aucune interaction utilisateur |
Lisez attentivement la colonne des privilèges. Faibles privilèges signifie n'importe quel identifiant WBM valide, pas nécessairement un compte administrateur. Chaque compte sur l'interface web du contrôleur est un accès root shell potentiel jusqu'à la mise à jour.
Comment les failles se manifestent.
Le point d'entrée est la page de gestion. Un attaquant a besoin d'un hôte atteignant la WBM et d'un compte à faibles privilèges. Sur un réseau d'usine à plat, cet hôte peut être un PC de bureau, un ordinateur portable de prestataire connecté via un lien d'accès distant, ou un HMI compromis.
La page de routage devient un shell root. Via CVE-2026-80466, l'attaquant écrit des commandes shell dans un paramètre de routage. Le contrôleur stocke la valeur, et un script auxiliaire s'exécutant en tant que root l'exécute ensuite. Un accès root sur le contrôleur permet à l'attaquant d'arrêter le runtime de l'automate, de modifier ce qu'il exécute, ou de l'utiliser pour atteindre le réseau suivant.
Les paramètres PROFIBUS sont modifiés sans les droits appropriés. Via CVE-2026-88850, le même compte peut réécrire des paramètres PROFIBUS qu'il ne devrait pas pouvoir modifier, notamment l'adressage des équipements. Les équipements de terrain qui répondent à une adresse incorrecte cessent d'échanger des données avec le contrôleur, et la machine s'arrête ou se comporte de manière anormale.
Le tableau met en correspondance les failles avec MITRE ATT&CK for ICS. Il décrit ce que les failles permettent, et non une attaque observée. Il utilise ATT&CK v20.
| Tactique | Technique (ID) | Application ici |
|---|---|---|
| Accès initial | Exploitation d'une application exposée (T0819) | Conditionnel : une WBM accessible depuis le réseau bureautique ou internet |
| Persistance, Mouvement latéral | Comptes valides (T0859) | Un compte WBM à faibles privilèges est requis pour les deux CVE |
| Exécution | Interpréteur de commandes et scripts : shell Unix (T1701.003) | Commandes shell injectées dans les paramètres de routage, CVE-2026-80466 |
| Élévation de privilèges | Exploitation pour l'élévation de privilèges (T0890) | Les commandes injectées s'exécutent via un script auxiliaire root, CVE-2026-80466 |
| Perturbation du contrôle de processus | Modification de paramètre (T0836) | Modification de l'adressage PROFIBUS protégé et des paramètres SSA, CVE-2026-88850 |
| Impact | Manipulation du contrôle (T0831) | Conséquence possible : accès root sur le contrôleur pilotant la machine |
| Impact | Perte de productivité et de revenus (T0828) | Conséquence possible : arrêt de ligne dû à un contrôleur modifié ou à des équipements de terrain mal adressés |
Que faire avant et après la mise à jour.
Commencez par les étapes préconisées par le fournisseur et la CISA. Planifiez le firmware 4.10.0 (FW32) ou ultérieur pour chaque équipement concerné. WAGO renvoie aux sections sécurité des manuels PFC100 et PFC200 : restreindre l'accès physique et utiliser un VPN pour l'accès distant. La CISA demande de maintenir les équipements de contrôle hors d'internet, de les placer derrière des pare-feux séparés du réseau bureautique, et de considérer qu'un VPN n'est pas plus sûr que les équipements qui y sont connectés.
Recensez chaque équipement concerné. Listez chaque contrôleur et panneau WAGO avec son numéro de modèle et sa version de firmware. La WBM affiche le firmware, tout comme le projet d'ingénierie. Les panneaux sont également concernés : les Touch Panel 600 et WP400 utilisent la même ligne de firmware.
Limitez la WBM à un sous-réseau d'ingénierie. Le trafic de production du contrôleur, en provenance des HMIs et du SCADA, n'a pas besoin de la WBM. Autorisez les ports de gestion web uniquement depuis les postes d'ingénierie qui configurent les contrôleurs, et bloquez-les depuis le réseau bureautique et le VPN prestataire.
Auditez les comptes. L'exploitation nécessite un identifiant, donc chaque compte sur la WBM est important. Désactivez ceux qui ne sont plus utilisés, changez les mots de passe par défaut et partagés, et attribuez à chaque ingénieur un compte nominatif lorsque le site le permet.
Surveillez la configuration PROFIBUS. Exportez les paramètres PROFIBUS actuels de chaque contrôleur et comparez-les après toute intervention. Un changement d'adressage non planifié mérite une vérification sur la ligne.
Planifiez ensuite la mise à jour. Testez l'application sur la version 4.10.0 sur un équipement de rechange ou un banc de test, puis installez-la lors de la prochaine fenêtre de maintenance de la ligne. Notre article sur la planification des fenêtres de maintenance pour les mises à jour de sécurité explique comment l'intégrer.
Comment Access Gate aide, et ses limites.
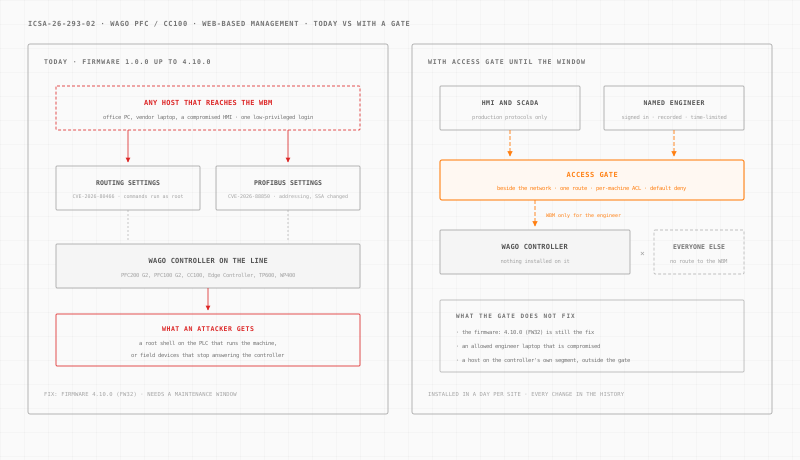
Access Gate est un appliance installé sur chaque site. Il se connecte à votre réseau existant, en parallèle. Vous redirigez ensuite le trafic vers les contrôleurs via lui avec une seule route sur le routeur existant, machine par machine ou cellule par cellule. Rien n'est installé sur les contrôleurs. L'installation prend une journée par site.
Une fois le trafic acheminé via la passerelle, quatre fonctionnalités documentées prennent en charge le travail.
Une règle par machine détermine qui accède à la WBM. Les listes de contrôle d'accès sont en refus par défaut. Une règle permet aux HMIs et au serveur SCADA de conserver leurs protocoles de production vers le contrôleur. Une règle distincte couvre les ports de gestion web. Tout autre hôte n'a aucune route vers la WBM, de sorte qu'un identifiant à faibles privilèges est inutilisable depuis le réseau bureautique.
Une personne nominative s'authentifie en premier. Un Access Screen demande à l'ingénieur de se connecter avec son propre compte d'annuaire avant que son poste de travail n'atteigne le contrôleur. L'accès expire après un délai prédéfini de 15 minutes, 1 heure ou 8 heures.
Les sessions prestataires et ingénieurs sont enregistrées. Avec la gestion des accès privilégiés, un intégrateur ouvre la WBM en tant que session HTTPS dans un navigateur, associée à son nom. L'accès est accordé pour une seule fenêtre d'intervention et se révoque automatiquement, et la session est enregistrée.
Chaque modification de règle est conservée. L'historique des modifications d'enclave enregistre qui a ouvert quelle règle et à quel moment. Sur plusieurs sites, ces règles peuvent être pilotées depuis votre LLM sur Access Gate Performance.
Les limites sont réelles. Access Gate ne corrige pas le firmware : 4.10.0 (FW32) reste le correctif. Il ne détecte pas l'injection de commandes et ne lit pas le trafic PROFIBUS. Un ingénieur autorisé à accéder à la WBM atteint toujours le contrôleur vulnérable, donc un ordinateur portable d'ingénierie compromis reste un risque. Un hôte situé sur le même segment que le contrôleur, en dehors de la passerelle, échappe à son contrôle.
Pour la conception globale, consultez la sécurité des réseaux OT, l'accès distant sécurisé, l'identité OT et notre page sur la cybersécurité industrielle.
Que faire cette semaine.
- Recensez chaque contrôleur et panneau WAGO avec son numéro de modèle et sa version de firmware.
- Identifiez chaque équipement en dessous de la version 4.10.0 et la ligne ou machine qu'il pilote.
- Vérifiez qui peut accéder à chaque WBM depuis le réseau d'entreprise, le VPN prestataire et internet.
- Limitez la gestion web aux postes d'ingénierie qui configurent les contrôleurs.
- Désactivez les comptes WBM inutilisés et changez les mots de passe partagés ou par défaut.
- Exportez la configuration PROFIBUS de chaque contrôleur comme référence de base.
- Planifiez le firmware 4.10.0 dans la prochaine fenêtre de maintenance de chaque ligne, après un test sur banc.
Vous souhaitez voir où une passerelle s'intégrerait dans votre usine ? Construisez votre réseau en quelques minutes. Tous les autres avis que nous avons couverts se trouvent dans l'archive des avis de sécurité ICS.
Sources : Avis ICS de la CISA ICSA-26-293-02 (20 octobre 2026), republiant l'avis WAGO VDE-2026-096 ; le catalogue des vulnérabilités exploitées connues de la CISA, consulté le 20 octobre 2026 (version 2026.10.16) ; et MITRE ATT&CK for ICS v20. Confirmez les modèles concernés et la procédure de mise à jour auprès de WAGO avant de mettre à jour un contrôleur en production.