
In Access Gate geben Sie jeder Maschine einen Namen, z. B. plc-line-1. Der Name führt zur Twin-Adresse der Maschine, sodass jeder Zugriff darüber Access Gate läuft. An den Maschinen oder Ihrem bestehenden Netzwerk ändert sich nichts.
Namen bilden die Grundlage für das Schützen einer Maschine, die Sie über ihren Namen erreichen, eine der Möglichkeiten, Maschinen einzeln zu migrieren. Der empfohlene Weg zum Schutz eines ganzen Subnetzes ist weiterhin eine Regel auf Ihrem Router; Namen helfen in beiden Fällen.
Warum Namen helfen
- Menschen merken sie sich.
plc-line-1ist einfacher als eine Adresse. - Sie ändern eine Adresse an einer Stelle. Wenn sich die Adresse einer Maschine ändert, aktualisieren Sie einen einzigen Eintrag, anstatt Einstellungen über die gesamte Anlage hinweg zu suchen.
- Sie ermöglichen Zertifikate. SSL/TLS-Zertifikate werden für einen Namen ausgestellt, nicht für eine Adresse.
Viele Anlagen verwenden kein DNS für Maschinen, weil feste Adressen einfacher zu handhaben sind. Hier betreibt Access Gate die Namen selbst, aus demselben Inventar, es ist kein zusätzlicher Server einzurichten.
1. Einer Maschine einen Namen geben
- Gehen Sie zu Asset → [Asset] und wählen Sie das Stiftsymbol.
- Geben Sie das Präfix ein: den Namen der Maschine.
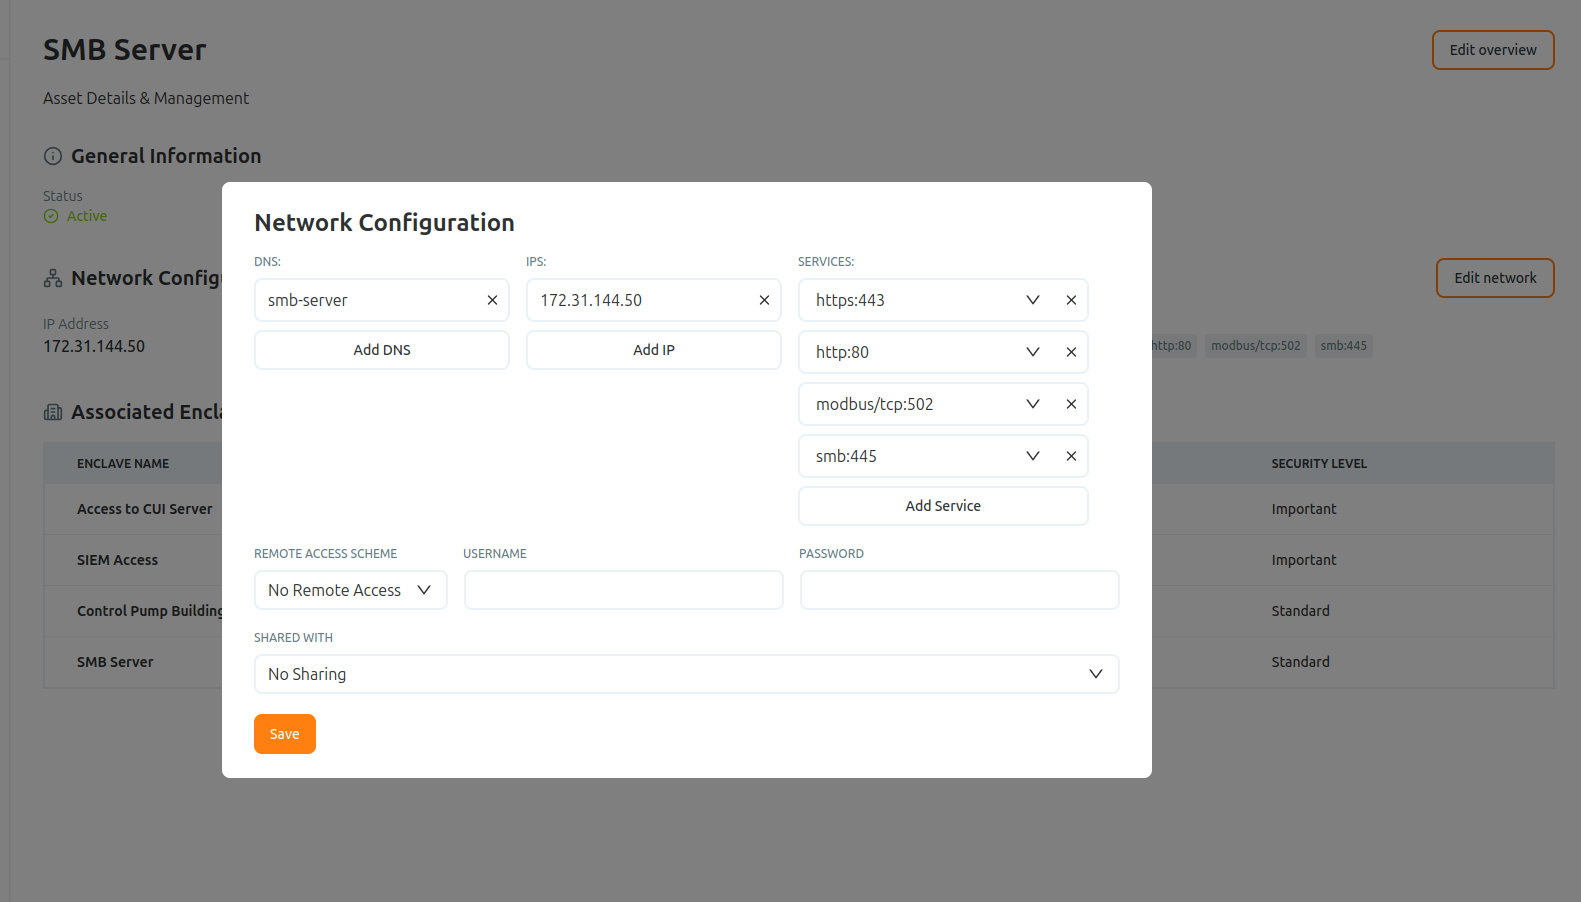
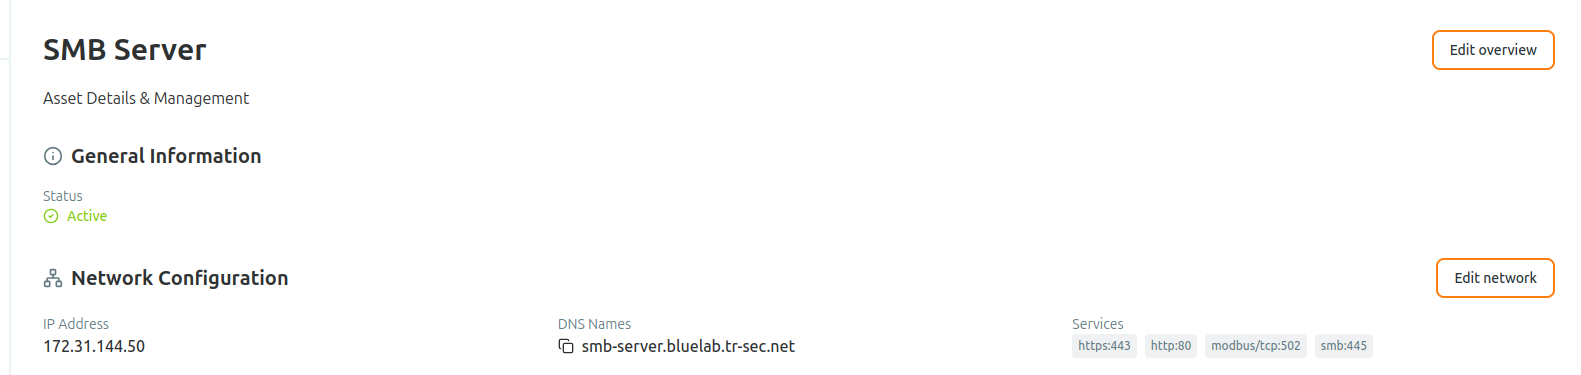
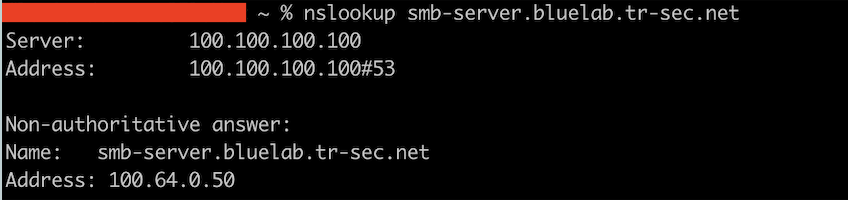
Der Name führt nun zur Twin-Adresse der Maschine, sodass der an sie gesendete Datenverkehr über Access Gate läuft und nicht direkt zur Maschine gelangt.
2. Das Suffix einmal pro Zone festlegen
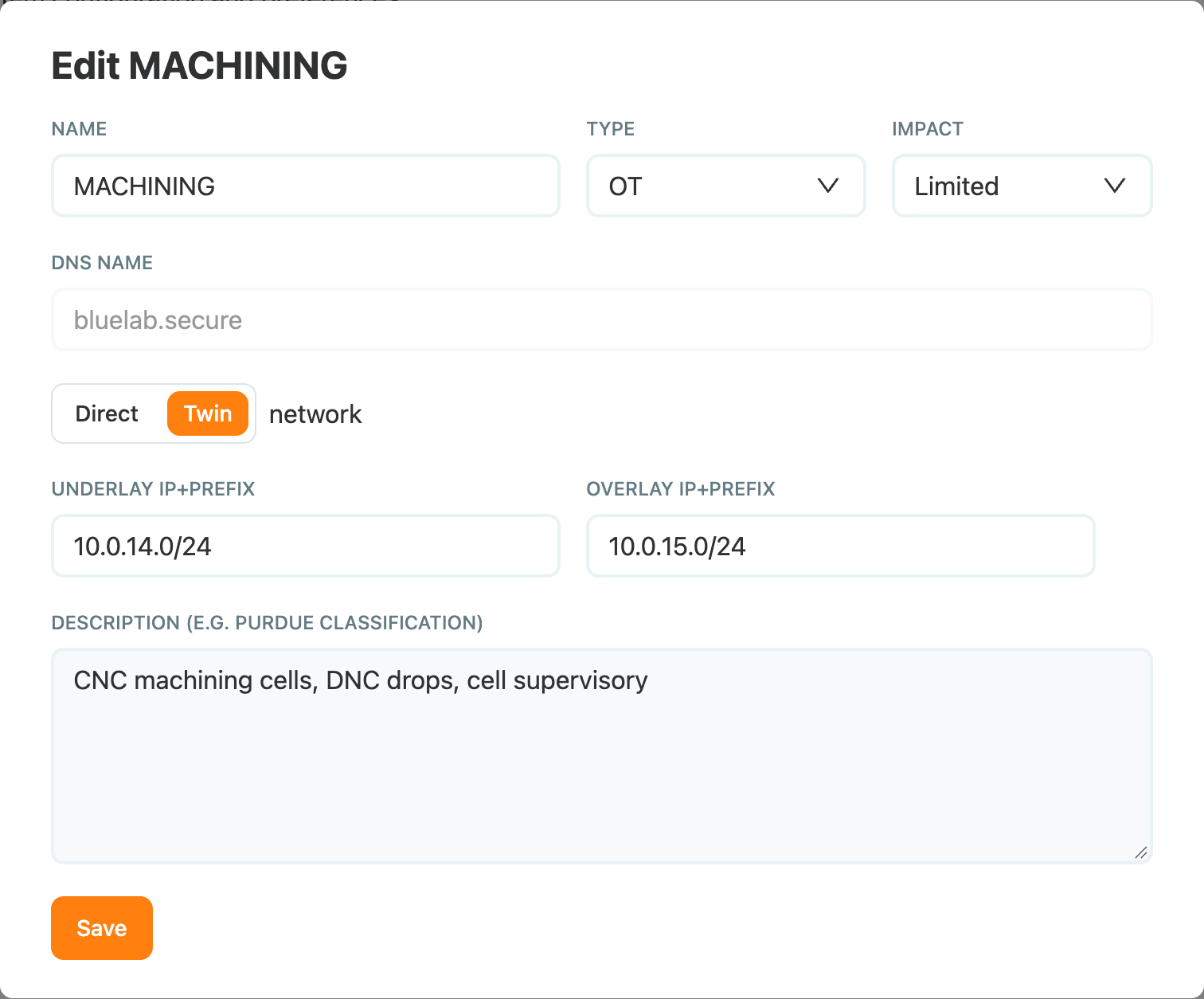
Das Ende des Namens stammt von der Zone der Maschine: von ihrem DNS name unter Settings → Zones. Er wird einmal beim Anlegen der Zone festgelegt, und alle Maschinen dieser Zone verwenden ihn. Wie Sie ihn wählen, steht unter Zonen konfigurieren.
3. Nutzern den Zugriff über Namen ermöglichen
Computer müssen Access Gate nach diesen Namen befragen. Leiten Sie entweder eine Subdomain von Ihrem Unternehmens-DNS an Access Gate weiter, wie unter Schützen einer Maschine, die Sie über ihren Namen erreichen beschrieben, oder weisen Sie einem VLAN den Access Gate-DNS-Server per DHCP zu, wie im Cisco Catalyst-Leitfaden erläutert.
Wenn Namen nicht aufgelöst werden
Access Gate beantwortet DNS-Anfragen auf seinem Schutz-Port, der Verbindung zu Ihrem Router (100.65.0.6 in den Beispielen). Es sind zwei Ports in Betrieb: einer für die Administration, einer für die Verbindung. Wenn ein Computer die Verbindungsadresse nicht erreichen kann, werden Namen dort nicht aufgelöst: Prüfen Sie, ob Ihr Router eine Route dorthin hat und ob keine Firewall DNS (Port 53) auf dem Weg blockiert.
DNS-Server, die Access Gate selbst nutzt
Die oben beschriebenen Namen sind die, die Access Gate beantwortet. Für seine eigenen Zwecke muss Access Gate aber auch selbst einen DNS-Server fragen: nach dem Namen des NTP-Servers (standardmäßig time.google.com), nach dem Namen Ihres Verzeichnisservers (zum Beispiel ldaps://dc01.example.com) und nach den Update-Servern.
Tragen Sie diese DNS-Server unter Settings → Networking → Integrated Services ein:
- Die Änderung wirkt sofort, ohne Neustart.
- Access Gate fragt alle eingetragenen Server gleichzeitig, tragen Sie also nur Server ein, die Ihre internen Namen auflösen können.
- Die Abfragen gehen von der Adresse des Overlay-Ports aus (
100.65.0.6in den Beispielen). Erlauben Sie UDP 53 von dieser Adresse zu diesen Servern. - Ist kein Server eingetragen, kann Access Gate keinen Namen auflösen. Die Logs zeigen dann
lookup <name> on [::1]:53: … cannot assign requested address, etwa wenn es seinen NTP-Server oder ein Verzeichnis erreichen will.
In einem Netzwerk ohne Internetzugang findet Access Gate über diese DNS-Server auch eine lokale Zeitquelle, siehe NTP konfigurieren.