
Access Gate gibt jeder Ihrer Maschinen neben ihrer echten Adresse eine Twin-Adresse. Datenverkehr, der über Access Gate läuft, wird geprüft, protokolliert und dann an die Maschine weitergeleitet. Die Maschine behält ihre echte Adresse, weder an ihr noch an Ihrem Netzwerk ändert sich etwas.
Twin-Adressen einfach erklärt
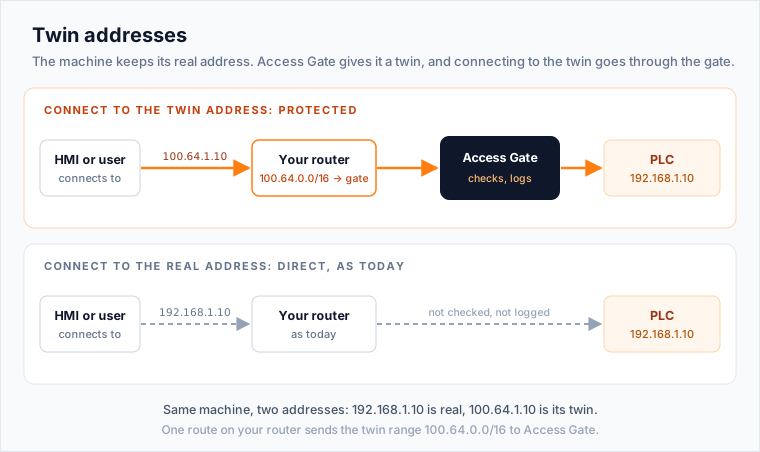
- Ihr echtes Netzwerk bleibt unverändert. Ihre Maschinen behalten ihre Adressen, VLANs, Switches und Firewalls.
- Access Gate fügt einen zweiten Adresssatz hinzu, die Twin-Adressen, üblicherweise im Bereich
100.64.0.0/16. - Access Gate prüft, wer anfragt, protokolliert die Sitzung und leitet sie erst dann an die Maschine weiter.
Der technische Begriff dafür ist Overlay-Netzwerk (die Twin-Adressen), aufgesetzt auf Ihr bestehendes Netzwerk, das Underlay.
Wie der Datenverkehr zu Access Gate gelangt
Eine einzige Änderung auf Ihrem Router schickt den Datenverkehr, den Sie schützen möchten, zu Access Gate. Dafür gibt es zwei Wege:
- Über die Twin-Adresse. Die Nutzer verbinden sich mit der Twin-Adresse der Maschine oder mit einem Namen, der auf sie verweist. Eine Route schickt die Twin-Adressen zu Access Gate, im Quick Start zum Beispiel
100.64.0.0/16nach100.65.0.6. - Über die echte Adresse, mit quellenbasiertem Routing. Die Nutzer verwenden weiterhin die echte Adresse der Maschine. Ihr Router schickt den Datenverkehr dieses Subnetzes trotzdem zu Access Gate. Für die Nutzer ändert sich nichts.
Für den Rollback entfernen Sie einfach diese eine Änderung. Wenn Sie stattdessen eine Maschine nach der anderen umstellen möchten, lesen Sie Verbindungsmethode für Ihre Maschinen wählen.
Wie die Antwort zurückkommt
Access Gate leitet jede erlaubte Verbindung an die echte Adresse der Maschine weiter. Die Maschine sieht die verbindende Person unter deren eigener Twin-Adresse, aus dem Twin-Bereich ihres Subnetzes: 192.168.2.25 erscheint als 100.66.2.25. Die Maschine antwortet an diese Adresse, Ihr Router schickt die Antwort zu Access Gate, und Access Gate gibt sie an die Person zurück.
Warum ein Overlay
- Kein Risiko für die Produktion. Access Gate steht neben Ihrem Netzwerk, nicht im Datenpfad. Fällt es aus, läuft Ihr bestehender Datenverkehr weiter.
- Kein Netzwerk-Redesign. Keine VLAN-Änderungen, keine neuen Adressen für Ihre Maschinen, nur eine Änderung auf Ihrem Router.
- Zugangskontrolle an einer Stelle. Jede geschützte Verbindung läuft über Access Gate. Dort wird sie authentifiziert, erlaubt oder abgelehnt und protokolliert.
Was Sie davon haben
- Zugriff nach Identität: wer welche Maschine erreichen darf, und mit welchem Protokoll.
- Zeitlich begrenzter oder auf eine Aufgabe beschränkter Zugriff.
- Vollständige Sitzungsprotokolle.
- Zugriff mit einem Klick entziehen, ohne Eingriff ins Netzwerk.
Die Sicherheit hängt damit nicht mehr an der Struktur Ihres Netzwerks, sondern an Regeln für Personen und Maschinen. Das macht Access Gate sicher für den Produktionsbetrieb und konform mit NIS2, CMMC und Zero Trust.