
La v26.9 permet de protéger un site plus vite, puis de le maintenir protégé : plusieurs annuaires d'utilisateurs à la fois, une recherche unifiée pour construire les règles d'accès, un contrôle d'accès appliqué au niveau du noyau, la détection des accès à distance non autorisés et une assistance à distance activable à la demande.
Points forts
Plusieurs annuaires à la fois : Active Directory, LDAP, Microsoft 365 et Access Gate
Access Gate synchronise désormais les utilisateurs depuis Active Directory et LDAP, en plus de Microsoft 365 (Entra ID) et de l'annuaire intégré à Access Gate. Vous pouvez connecter plusieurs annuaires en même temps, et chaque population reste là où elle doit être : votre équipe dans l'annuaire de l'entreprise, les prestataires et les intégrateurs dans l'annuaire Access Gate, où vous créez et supprimez leurs comptes sans toucher à celui de l'entreprise.
Chaque utilisateur passe par les mêmes règles d'accès, la même authentification multifacteur et les mêmes rapports de session, quel que soit son annuaire d'origine. Les connecteurs LDAP et Active Directory peuvent aussi synchroniser les actifs, pas seulement les utilisateurs.
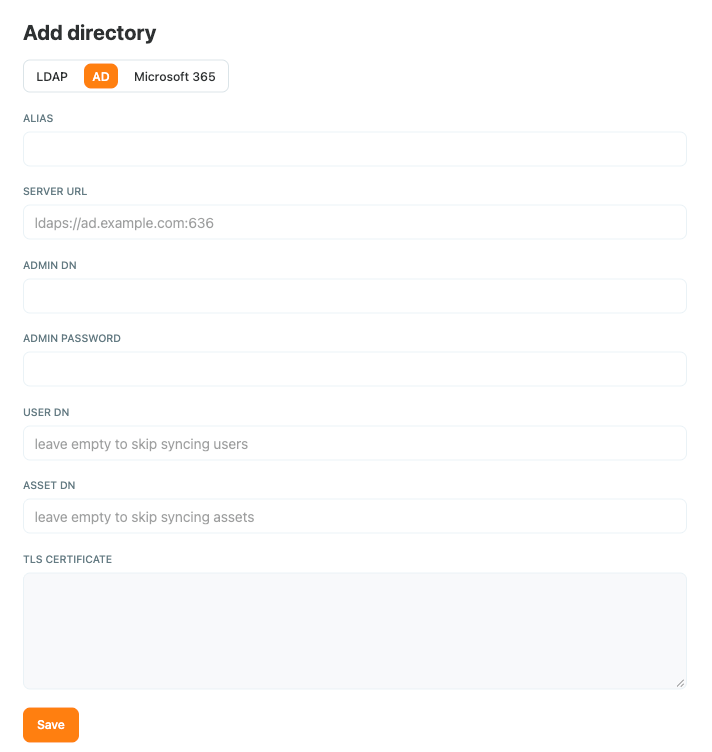
Voir Synchroniser un annuaire d'utilisateurs (LDAP et Active Directory).
Une seule recherche pour construire les règles d'accès, de l'actif isolé à la zone entière
La fenêtre Add New Principals a été repensée. Une seule recherche couvre les utilisateurs, les groupes, les actifs et les zones de tous les annuaires connectés, avec des filtres par annuaire et par zone. Vous pouvez désormais ajouter une zone entière à une règle d'accès en une seule étape, au lieu d'ajouter ses machines une par une.
Avec des annuaires synchronisés et des zones ajoutées en bloc, un nouveau site peut être configuré et protégé en moins d'une journée.
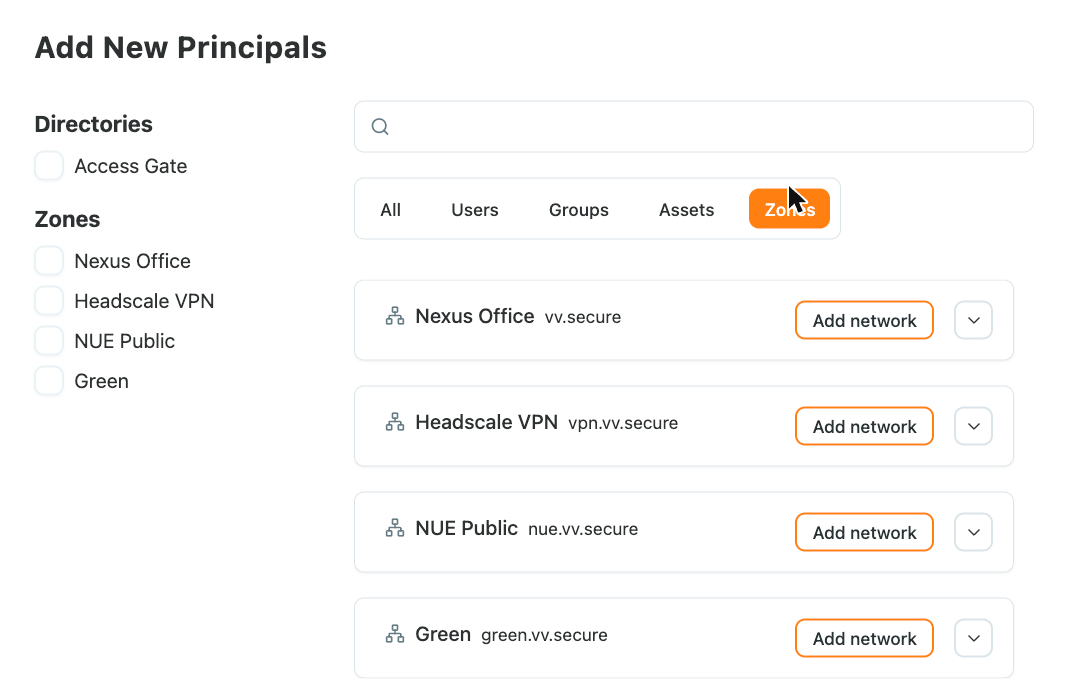
Voir Listes de contrôle d'accès.
Contrôle d'accès appliqué au niveau du noyau
Les règles d'accès sont désormais appliquées plus bas dans le système, au niveau du noyau. Quand une règle change ou qu'une tâche est terminée, les connexions que la règle n'autorise plus sont fermées, y compris les sessions déjà ouvertes. C'est surtout utile pour les connexions longues, comme les sessions SMB vers un partage de fichiers, qui restaient auparavant ouvertes jusqu'à leur fin naturelle.
Détection des accès à distance non autorisés et du trafic OT à risque
De nouvelles règles intégrées détectent :
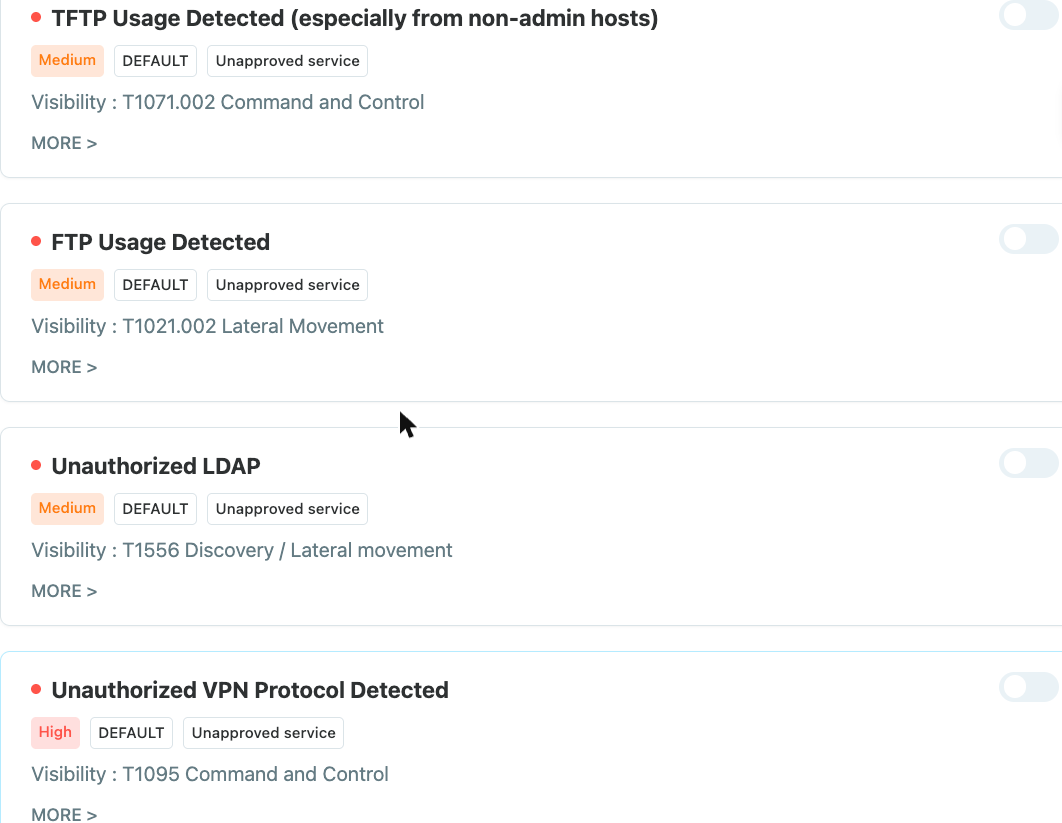
- les outils d'accès à distance et de partage d'écran non autorisés, ainsi que les protocoles d'accès à distance que personne n'a validés, comme des services RDP ou des protocoles VPN ;
- le téléchargement de firmware en HTTP non chiffré, une voie classique pour faire passer un firmware modifié à un automate ;
- l'usage de TFTP, en particulier depuis des postes qui ne sont pas des postes d'administration ;
- l'accès aux applications depuis des adresses IP sur liste noire.
Comme Access Gate se trouve sur le chemin du trafic, ses alertes décrivent une action sur un actif précis, par exemple un prestataire qui ouvre une session de partage d'écran vers un HMI, et non un balayage générique ou un port inhabituel.
Cloud Support : assistance à distance et télémétrie, sur activation
Dans Settings → General → Cloud Support, deux services optionnels aident à faire tourner un parc :
- Remote Support : quand vous avez besoin d'aide, un administrateur l'active et transmet la clé de support au support Trout, en la copiant ou via son QR code. Rien n'est accessible tant que vous ne l'avez pas fait.
- Send Telemetry Data : l'appliance envoie ses indicateurs de santé au serveur distant que vous indiquez, pour suivre de nombreux Access Gate depuis un seul endroit.
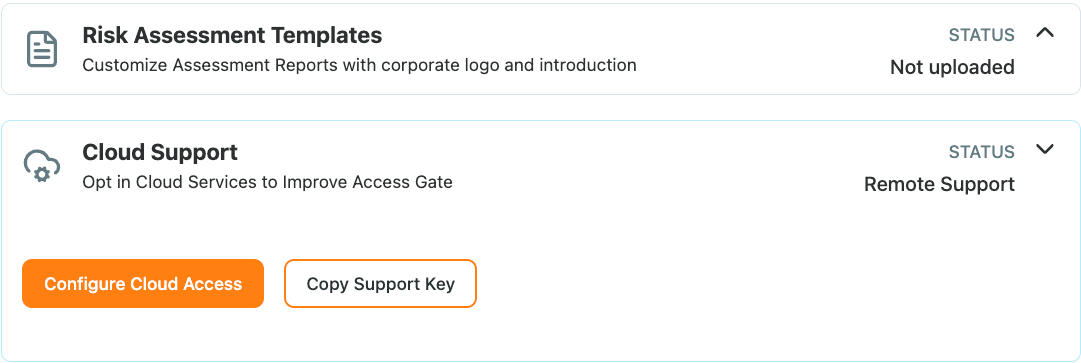
Voir Cloud Support.
Améliorations mineures
- Exploitation du parc : une sauvegarde peut être restaurée sur un autre équipement, par exemple après un remplacement matériel ; une mise à niveau qui échoue restaure désormais la base de données en même temps que le système.
- Machines virtuelles : un écran de connectivité repensé pour les déploiements virtuels, et un arrêt propre quand l'hôte éteint la machine.
- Catégories d'actifs : classez les actifs à partir d'une liste intégrée, pour un inventaire plus lisible dans les rapports de conformité.
- Tailscale : les routes vers les sous-réseaux directement connectés sont propagées, et les actifs connectés via Tailscale sont résolus par le DNS.
- DNS : les noms de domaine internationalisés sont correctement pris en charge.
- Confirmation avant suppression d'une entité dans l'interface.
- Consommation mémoire réduite pour les grands volumes d'enregistrements.
Changements
- Le rôle monitor a été supprimé. Les utilisateurs qui l'avaient doivent recevoir un autre rôle ; voir Rôles des utilisateurs.
- Syslog n'est plus proposé comme source de données.
Corrections
- Les enregistrements DNS sont présents après un redémarrage.
- L'écran d'accès ne s'arrête plus.
- Les actifs peuvent être attribués aux utilisateurs dans les très grands inventaires.
- Une enclave est vidée lorsque tous les services d'un équipement sont supprimés.
- Les certificats du port d'interconnexion appartiennent aux domaines PKI gérés.
- L'écran « Edit Overview » d'un site ne plante plus.
- Les diagnostics ne conservent plus les résultats des commandes précédentes.