
Cambias la dirección a la que se conecta una máquina: en lugar de la dirección real, usas su dirección gemela. El tráfico pasa entonces por Access Gate. No cambia nada más en la máquina, y revertir la dirección deshace el cambio.
Esto mueve una máquina a la vez. La forma recomendada es una regla en tu router, que cubre toda una subred de una vez. Usa esta página cuando quieras probar primero en una sola máquina, o cuando no puedas añadir esa regla.
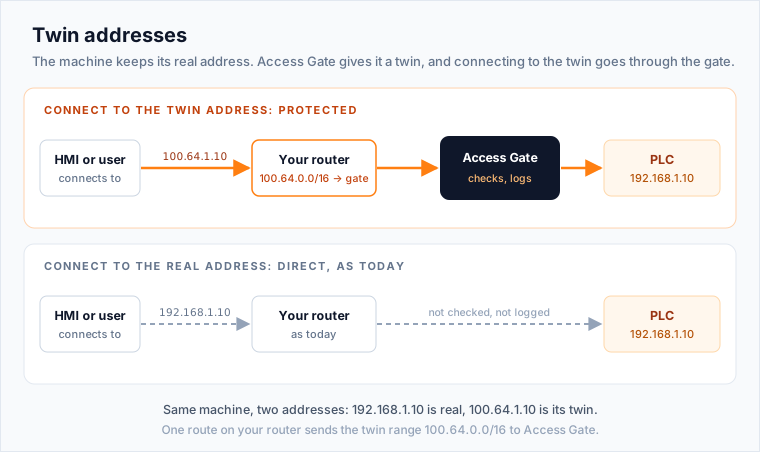
El ejemplo
Un HMI se comunica con un PLC. Quieres que ese tráfico pase por Access Gate.
| Qué | Dirección real | Dirección gemela |
|---|---|---|
| HMI (la máquina que cambias) | 10.0.0.4 | |
| PLC (la máquina con la que se comunica) | 10.0.0.3 | 100.64.100.3 |
Cada dirección gemela conserva el último número de la dirección real: 10.0.0.3 se convierte en 100.64.100.3.
1. Encuentra la dirección gemela
Toma la dirección real de la máquina de destino (el PLC, 10.0.0.3) y sustituye el inicio por su rango gemelo (100.64.100.). El resultado es 100.64.100.3.
2. Cambia la dirección en la máquina
En el HMI, localiza dónde almacena la dirección del PLC: en su configuración de conexión, en su proyecto o en su configuración de cliente. Sustituye la dirección real por la dirección gemela:
PLC address on the HMI: 10.0.0.3 -> 100.64.100.3
Ese es el único cambio. El HMI conserva su propia dirección, puerta de enlace y configuración.
3. Comprueba que funciona
Usa el HMI con normalidad. Debe alcanzar el PLC exactamente igual que antes.
En la consola de Access Gate, el flujo aparece ahora bajo el enclave del PLC. Access Gate arranca en modo de prueba en seco (dry run): muestra lo que bloquearía, pero no bloquea nada hasta que apruebes las reglas.
Para deshacer el cambio, restaura 10.0.0.3 en la configuración del HMI.
Qué ocurre con el tráfico
HMI (10.0.0.4)  [sends to the twin address 100.64.100.3]
  -> Your router  [route 100.64.0.0/16 -> Access Gate]
  -> Access Gate  [checks the enclave, sends it on to the real PLC 10.0.0.3]
  -> PLC (10.0.0.3)
  -> and back the same way to the HMI
No hay nada oculto: cualquier persona que abra la configuración del HMI verá exactamente adónde va su tráfico.
Cuándo usar otra alternativa
- Para cubrir toda una subred de una vez, usa una regla en tu router.
- Si los usuarios acceden a la máquina por su nombre, usa Proteger una máquina a la que se accede por nombre. El nombre apunta a la dirección gemela y no cambia nada en ninguna máquina.
- Si no puedes cambiar la máquina ni añadir una regla en el router, consulta las opciones avanzadas en Elige cómo conectar tus máquinas.
Otras opciones
Definir el rango gemelo
El rango gemelo (el "rango de superposición" u overlay range) es el conjunto de direcciones que Access Gate usa como direcciones gemelas, cada una mapeada uno a uno con una dirección real. El valor predeterminado es 100.64.0.0/16, parte del rango reservado CGNAT, por lo que no debería entrar en conflicto con tus direcciones existentes. Se define en la interfaz de Access Gate:
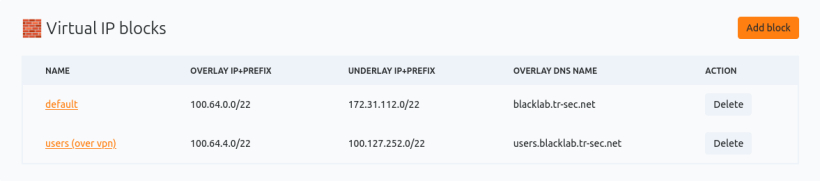
El rango gemelo y la subred real deben tener el mismo tamaño y no deben solaparse. En el ejemplo, 100.64.100.0/24 se mapea a 10.0.0.0/24.
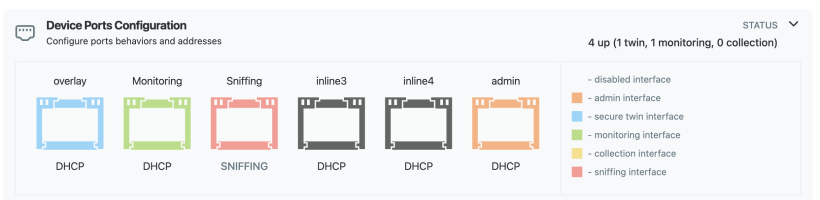
Configurar el puerto de Secure Twin
El puerto de Secure Twin es la interfaz de Access Gate que recibe el tráfico enviado a las direcciones gemelas y lo reenvía a las máquinas reales. En la página de configuración, selecciona el tipo de puerto:
A continuación, introduce los valores de interfaz para el segmento:
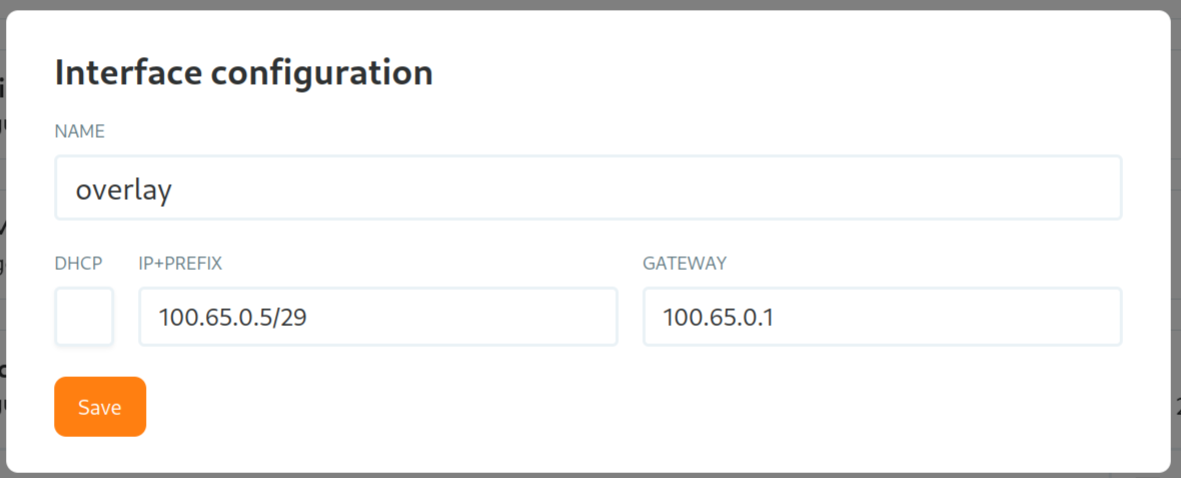
Un ping a la interfaz confirma que está activa antes de enviar tráfico.
Enrutar solo un rango gemelo en un router Linux
Si tu router aún no envía las direcciones gemelas a Access Gate, añade la ruta. El inicio rápido usa el rango completo 100.64.0.0/16. Para enrutar solo el rango del ejemplo:
ip route add 100.64.100.0/24 via 100.65.0.6
Si Access Gate está desplegado en línea (in-line) y ya gestiona tus VLANs y el trunk, el tráfico pasa a través de él sin necesidad de esta ruta. Consulta la descripción general de la arquitectura.
Cómo funciona en términos de red
Twin IPs es una NAT de superposición 1:1 (un "binat"). Access Gate mapea la dirección gemela 100.64.100.3 de vuelta a la real 10.0.0.3, aplica las reglas del enclave y entrega el tráfico. Solo cambia el destino al que apunta el cliente, por lo que su propia IP, puerta de enlace y lógica de vecinos permanecen intactos, y el PLC no se modifica en absoluto.
Para confirmar que el tráfico realmente cruzó el gateway en lugar de quedarse en la subred local, observa el TTL de la respuesta: será inferior al de una respuesta directa.
Si prefieres que sea el router quien realice la redirección en lugar de cambiar la máquina, consulta Redirigir tráfico con la NAT de tu router.