
La v26.9 busca proteger un sitio más rápido y mantenerlo protegido: varios directorios de usuarios a la vez, una búsqueda unificada para crear reglas de acceso, control de acceso aplicado en el núcleo del sistema, detección de accesos remotos no autorizados y asistencia remota que se activa bajo demanda.
Aspectos destacados
Varios directorios a la vez: Active Directory, LDAP, Microsoft 365 y Access Gate
Access Gate ahora sincroniza usuarios desde Active Directory y LDAP, además de Microsoft 365 (Entra ID) y del directorio integrado en Access Gate. Puede conectar varios directorios al mismo tiempo, de modo que cada colectivo esté donde le corresponde: su propio equipo en el directorio corporativo, y proveedores e integradores en el directorio de Access Gate, donde usted crea y elimina sus cuentas sin tocar el corporativo.
Todos los usuarios pasan por las mismas reglas de acceso, la misma autenticación multifactor y los mismos informes de sesión, vengan del directorio que vengan. Los conectores de LDAP y Active Directory también pueden sincronizar activos, no solo usuarios.
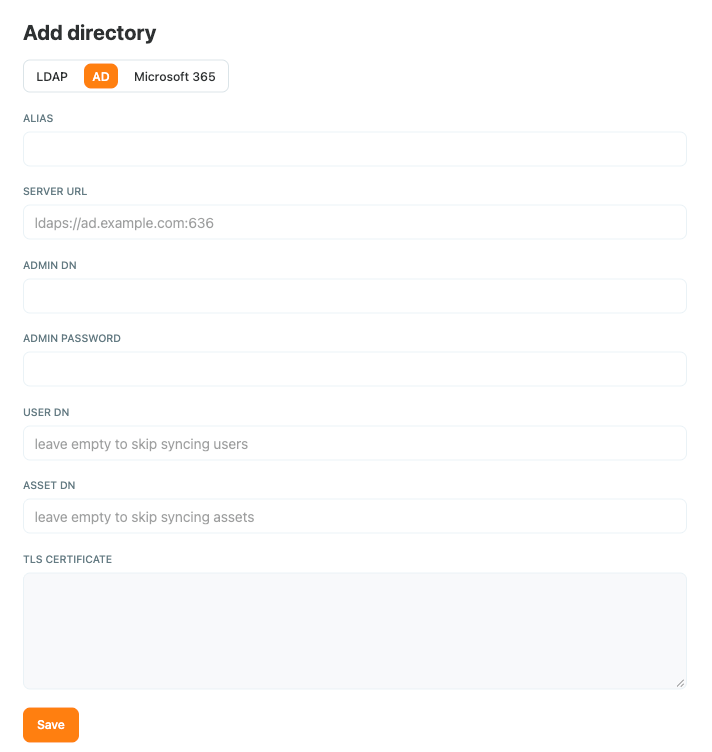
Consulte Sincronizar un directorio de usuarios (LDAP y Active Directory).
Una sola búsqueda para crear reglas de acceso, del activo individual a la zona completa
La ventana Add New Principals se ha rediseñado. Una sola búsqueda abarca usuarios, grupos, activos y zonas de todos los directorios conectados, con filtros por directorio y por zona. Ahora puede añadir una zona completa a una regla de acceso en un solo paso, en lugar de añadir sus máquinas una a una.
Con los directorios sincronizados y las zonas añadidas enteras, un sitio nuevo puede configurarse y protegerse en menos de un día.
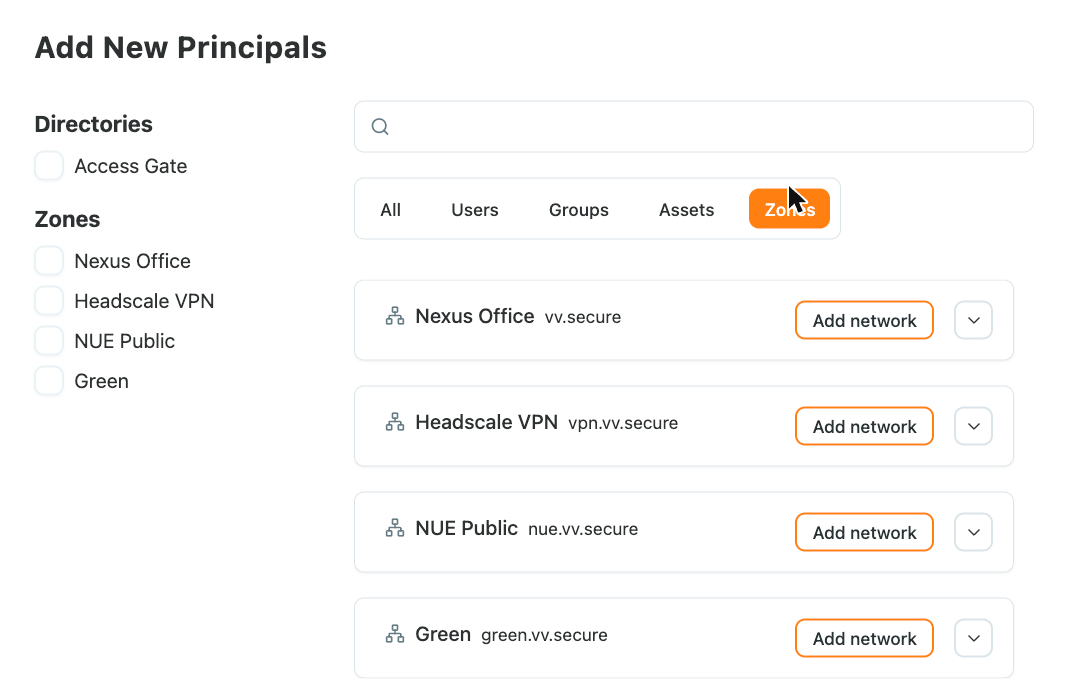
Consulte Listas de control de acceso.
Control de acceso aplicado en el núcleo del sistema
Las reglas de acceso se aplican ahora más abajo en el sistema, en el núcleo (kernel). Cuando una regla cambia o una tarea termina, las conexiones que la regla ya no permite se cierran, incluidas las sesiones que ya estaban abiertas. Esto importa sobre todo en las conexiones de larga duración, como las sesiones SMB hacia un recurso compartido de archivos, que antes seguían abiertas hasta terminar por sí solas.
Detección de accesos remotos no autorizados y de tráfico OT de riesgo
Nuevas reglas integradas detectan:
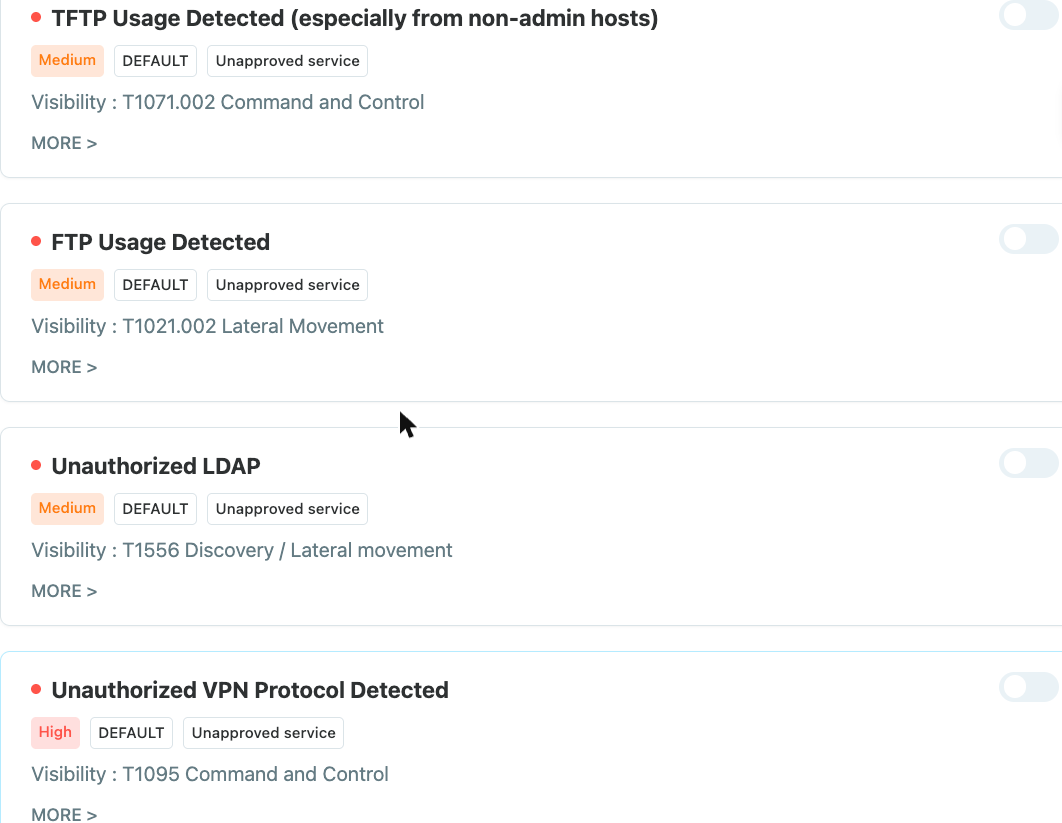
- Herramientas de acceso remoto y de pantalla compartida no autorizadas, y protocolos de acceso remoto que nadie ha aprobado, como servicios RDP o protocolos VPN.
- Descargas de firmware por HTTP sin cifrar, una vía habitual para que un controlador reciba un firmware manipulado.
- Uso de TFTP, sobre todo desde equipos que no son estaciones de administración.
- Acceso a aplicaciones desde direcciones IP en lista negra.
Como Access Gate está en el camino del tráfico, sus alertas describen una acción sobre un activo concreto, por ejemplo un proveedor que abre una sesión de pantalla compartida hacia una HMI, y no un escaneo genérico o un puerto inusual.
Cloud Support: asistencia remota y telemetría, bajo activación
En Settings → General → Cloud Support, dos servicios opcionales ayudan a mantener una flota en marcha:
- Remote Support: cuando necesita ayuda, un administrador lo activa y comparte la clave de soporte con el soporte de Trout, copiándola o mediante su código QR. Nada es accesible hasta que usted lo hace.
- Send Telemetry Data: el equipo envía métricas de estado al servidor remoto que usted indique, para supervisar muchos Access Gate desde un solo lugar.
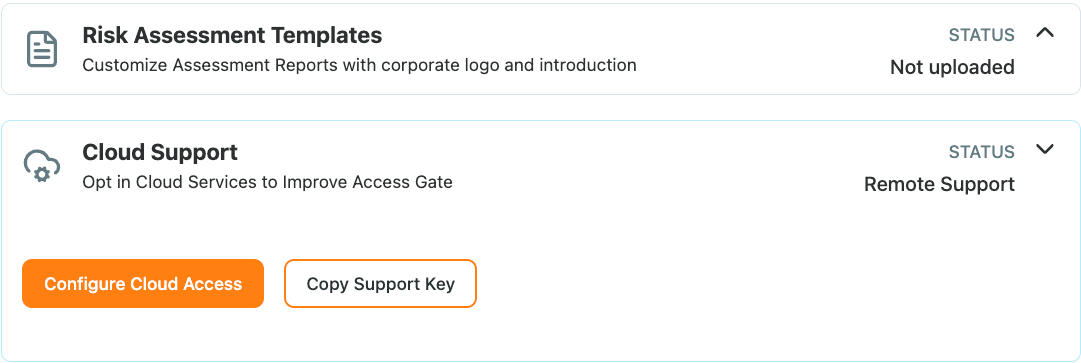
Consulte Cloud Support.
Mejoras menores
- Operación de la flota: una copia de seguridad puede restaurarse en otro equipo, por ejemplo tras sustituir el hardware; una actualización fallida revierte ahora la base de datos junto con el sistema.
- Máquinas virtuales: una pantalla de conectividad rediseñada para despliegues virtuales y un apagado limpio cuando el host apaga la máquina.
- Categorías de activos: clasifique los activos a partir de una lista integrada, para un inventario más claro en los informes de cumplimiento.
- Tailscale: se propagan las rutas a subredes conectadas directamente, y los activos conectados por Tailscale se resuelven por DNS.
- DNS: los nombres de dominio internacionalizados se gestionan correctamente.
- Confirmación antes de eliminar una entidad en la interfaz.
- Menor consumo de memoria con grandes volúmenes de registros.
Cambios
- Se ha eliminado el rol monitor. Hay que asignar otro rol a los usuarios que lo tenían; consulte Roles de usuario.
- Syslog ya no se ofrece como fuente de datos.
Correcciones
- Los registros DNS están presentes tras un reinicio.
- La pantalla de acceso ya no deja de funcionar.
- Se pueden asignar activos a usuarios en inventarios muy grandes.
- Un enclave se vacía cuando se eliminan todos los servicios de un equipo.
- Los certificados del puerto de interconexión pertenecen a los dominios PKI gestionados.
- La pantalla «Edit Overview» de un sitio ya no falla.
- Los diagnósticos ya no conservan los resultados de comandos anteriores.