
v26.9 sorgt dafür, dass ein Standort schneller geschützt ist und geschützt bleibt: mehrere Benutzerverzeichnisse gleichzeitig, eine zentrale Suche zum Erstellen von Zugriffsregeln, Zugriffskontrolle direkt im Kernel, Erkennung nicht genehmigter Fernzugriffe und Fernsupport auf Wunsch.
Highlights
Mehrere Verzeichnisse gleichzeitig: Active Directory, LDAP, Microsoft 365 und Access Gate
Access Gate synchronisiert Benutzer jetzt aus Active Directory und LDAP, zusätzlich zu Microsoft 365 (Entra ID) und dem in Access Gate integrierten Verzeichnis. Sie können mehrere Verzeichnisse gleichzeitig anbinden, sodass jede Gruppe dort verwaltet wird, wo sie hingehört: Ihr eigenes Team im Unternehmensverzeichnis, Dienstleister und Integratoren im Access-Gate-Verzeichnis, in dem Sie deren Konten anlegen und löschen, ohne das Unternehmensverzeichnis anzufassen.
Jeder Benutzer durchläuft dieselben Zugriffsregeln, dieselbe Multi-Faktor-Authentifizierung und dieselben Sitzungsberichte, unabhängig davon, aus welchem Verzeichnis er stammt. Die Konnektoren für LDAP und Active Directory können außerdem Assets synchronisieren, nicht nur Benutzer.
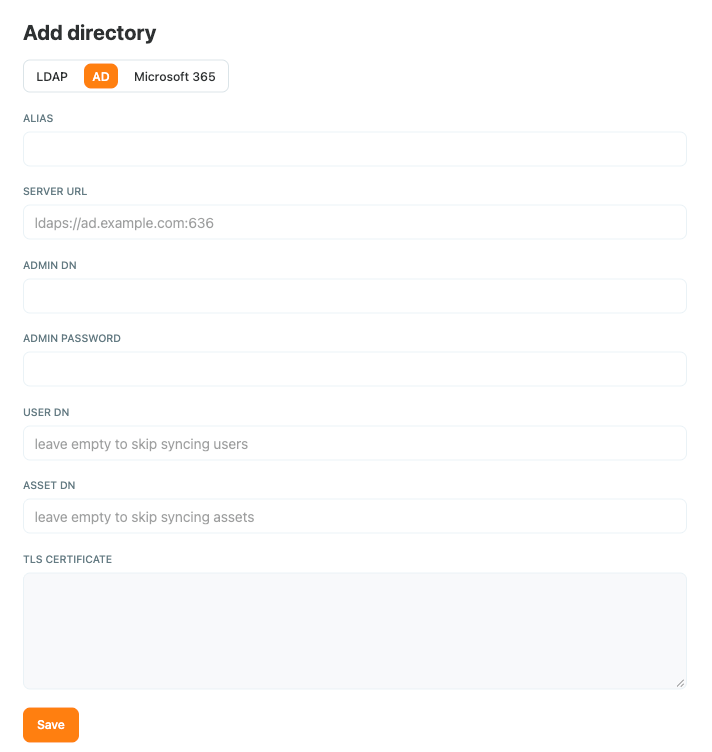
Siehe Benutzerverzeichnis synchronisieren (LDAP und Active Directory).
Eine Suche für Zugriffsregeln, vom einzelnen Asset bis zur ganzen Zone
Das Fenster Add New Principals wurde neu gestaltet. Eine einzige Suche umfasst Benutzer, Gruppen, Assets und Zonen aus allen angebundenen Verzeichnissen, mit Filtern nach Verzeichnis und nach Zone. Sie können jetzt eine ganze Zone in einem Schritt zu einer Zugriffsregel hinzufügen, statt ihre Maschinen einzeln hinzuzufügen.
Mit synchronisierten Verzeichnissen und ganzen Zonen lässt sich ein neuer Standort in weniger als einem Tag einrichten und absichern.
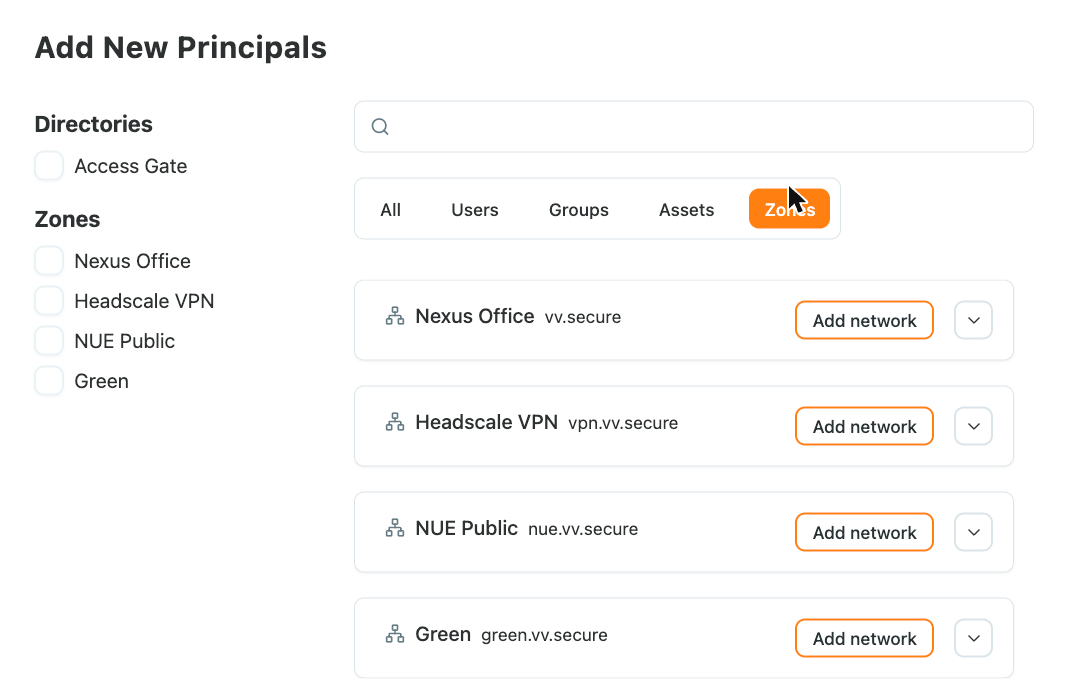
Siehe Access Control Lists.
Zugriffskontrolle im Kernel
Zugriffsregeln werden jetzt tiefer im System, im Kernel, durchgesetzt. Wenn sich eine Regel ändert oder eine Aufgabe abgeschlossen ist, werden Verbindungen, die die Regel nicht mehr erlaubt, geschlossen, auch bereits offene Sitzungen. Das ist vor allem bei langlebigen Verbindungen wichtig, etwa bei SMB-Sitzungen zu einer Dateifreigabe, die bisher offen blieben, bis sie von selbst endeten.
Erkennung nicht genehmigter Fernzugriffe und riskanten OT-Datenverkehrs
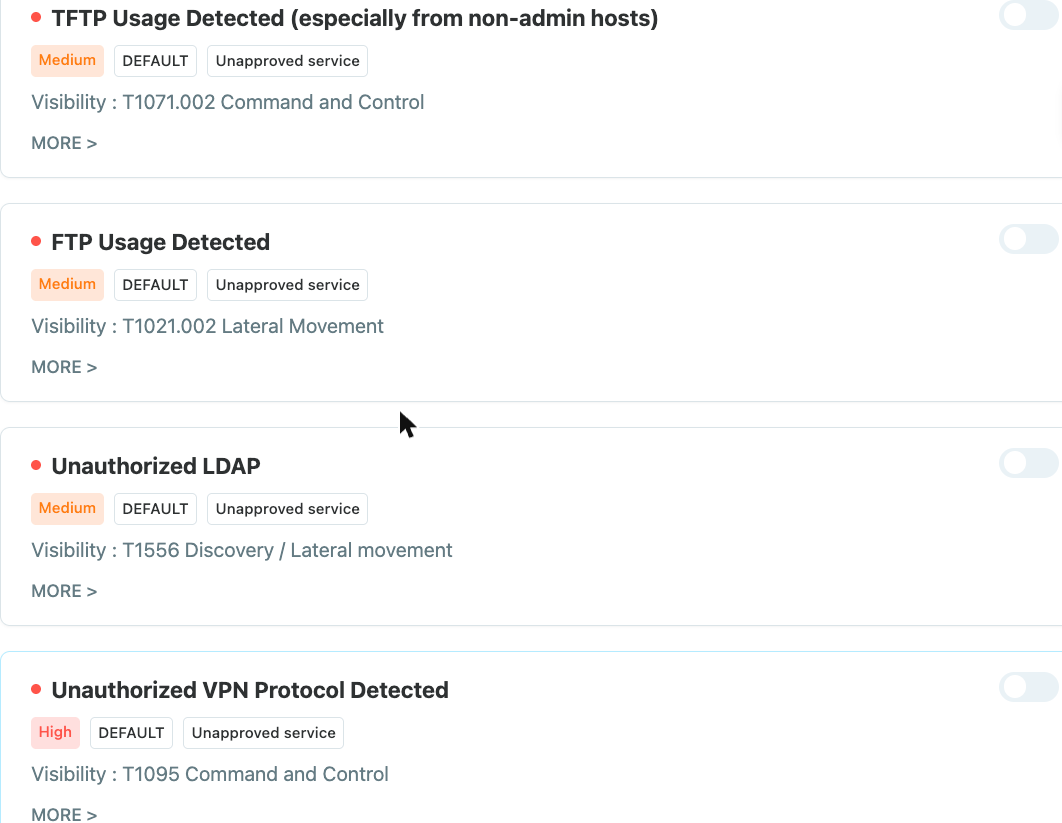
Neue integrierte Regeln erkennen:
- Nicht genehmigte Fernzugriffs- und Bildschirmfreigabe-Tools sowie Fernzugriffsprotokolle, die niemand freigegeben hat, etwa RDP-Dienste und VPN-Protokolle.
- Firmware-Downloads über unverschlüsseltes HTTP, ein üblicher Weg, auf dem eine Steuerung manipulierte Firmware erhält.
- TFTP-Nutzung, besonders von Rechnern, die keine Administrationsarbeitsplätze sind.
- Anwendungszugriffe von IP-Adressen auf der Blacklist.
Da Access Gate im Datenpfad sitzt, beschreiben seine Alarme eine Aktion auf einem bestimmten Asset, etwa einen Dienstleister, der eine Bildschirmfreigabe-Sitzung zu einem HMI öffnet, statt eines allgemeinen Scans oder eines ungewöhnlichen Ports.
Cloud Support: Fernsupport und Telemetrie auf Wunsch
Unter Settings → General → Cloud Support helfen zwei optionale Dienste beim Betrieb einer Flotte:
- Remote Support: Wenn Sie Hilfe brauchen, aktiviert ein Administrator den Dienst und gibt den Support-Schlüssel an den Trout-Support weiter, per Kopie oder über den QR-Code. Erst dann ist ein Zugriff möglich.
- Send Telemetry Data: Das Gate sendet Zustandsdaten an den von Ihnen angegebenen Server, damit Sie viele Gates an einer Stelle überwachen können.
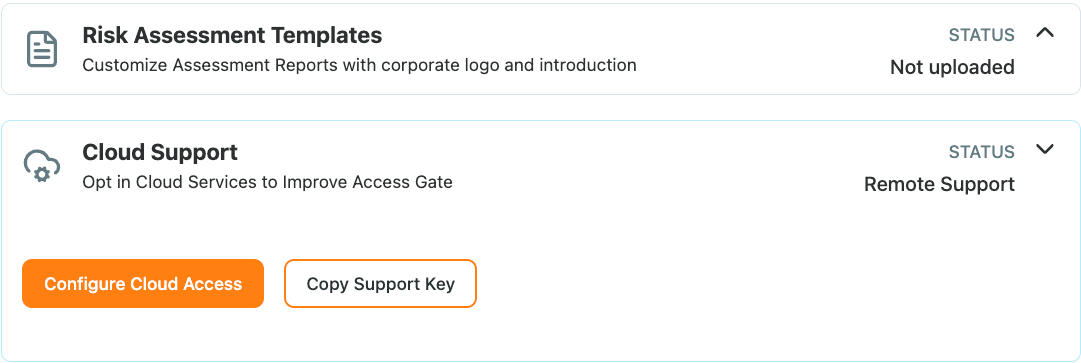
Siehe Cloud Support.
Kleinere Verbesserungen
- Flottenbetrieb: Eine Sicherung lässt sich auf einem anderen Gerät wiederherstellen, etwa nach einem Hardwaretausch; ein fehlgeschlagenes Upgrade setzt jetzt auch die Datenbank zusammen mit dem System zurück.
- Virtuelle Maschinen: ein für virtuelle Bereitstellungen neu gestalteter Konnektivitätsbildschirm und ein sauberes Herunterfahren, wenn der Host die Maschine ausschaltet.
- Asset-Kategorien: Ordnen Sie Assets anhand einer integrierten Liste zu, für ein übersichtlicheres Inventar in Compliance-Berichten.
- Tailscale: Routen zu direkt angebundenen Subnetzen werden weitergegeben, und über Tailscale verbundene Assets werden per DNS aufgelöst.
- DNS: Internationalisierte Domainnamen werden korrekt verarbeitet.
- Bestätigung vor dem Löschen einer Entität in der Oberfläche.
- Geringerer Speicherbedarf bei großen Datensatzmengen.
Änderungen
- Die Rolle monitor wurde entfernt. Benutzern, die sie hatten, sollte eine andere Rolle zugewiesen werden; siehe Benutzerrollen.
- Syslog wird nicht mehr als Datenquelle angeboten.
Fehlerbehebungen
- DNS-Einträge sind nach einem Neustart vorhanden.
- Der Zugriffsbildschirm stellt den Dienst nicht mehr ein.
- Assets lassen sich Benutzern auch in sehr großen Inventaren zuweisen.
- Eine Enklave wird geleert, wenn alle Dienste auf einem Endpunkt entfernt werden.
- Zertifikate am Interconnect-Port gehören zu den verwalteten PKI-Domänen.
- Der Bildschirm „Edit Overview“ eines Standorts stürzt nicht mehr ab.
- Die Diagnose behält die Ergebnisse vorheriger Befehle nicht mehr.