
Une zone est une plage d'adresses nommée, décrite à Access Gate : l'emplacement réel de ses machines, la façon de les joindre, le type de réseau et le nom DNS commun à ses machines. Vous gérez les zones dans Settings > Zones.
Les zones servent partout dans Access Gate. La détection déclenche une alerte lorsque le trafic franchit une frontière de zone qu'il ne devrait pas franchir, les règles d'accès peuvent ajouter une zone entière en une seule étape, chaque machine tient son nom DNS de sa zone, et le VPN annonce les plages des zones aux utilisateurs distants.
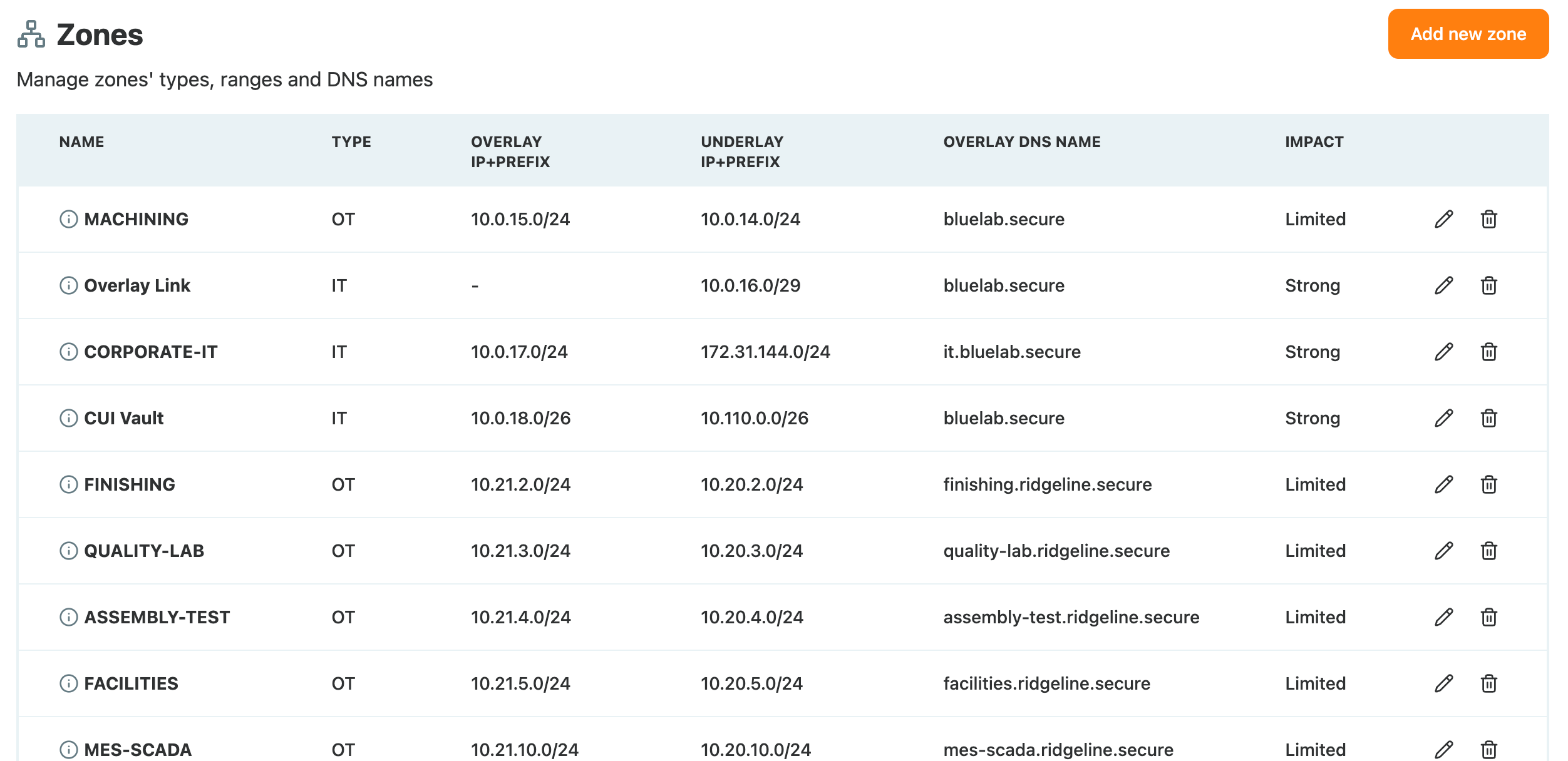
Ce que contient une zone
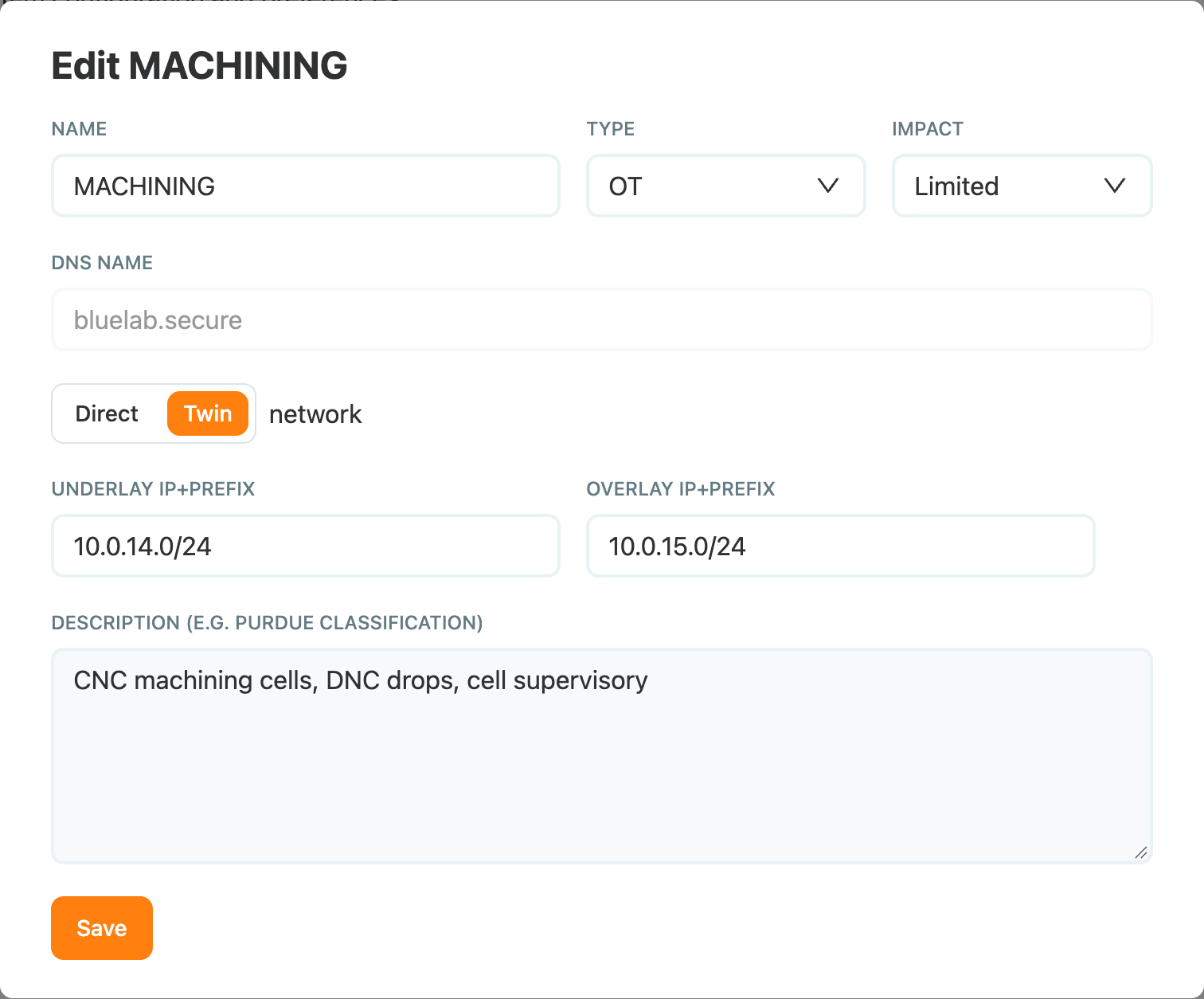
| Champ | Signification | Exemple |
|---|---|---|
| Name | Nom sous lequel la zone apparaît dans Access Gate (règles d'accès, alertes, filtres). | MACHINING |
| Type | Le type de réseau : VPN, IT, OT, Guest, Vendor ou Public. | OT |
| Impact | La gravité d'un incident dans cette zone : Limited, Moderate, Strong ou Critical. | Limited |
| DNS name | Le domaine commun à toutes les machines de la zone. | bluelab.secure |
| Direct / Twin | Indique si les machines sont joignables uniquement à leur adresse réelle ou aussi par une adresse jumelle. | Twin |
| Underlay IP+Prefix | La plage où se trouvent réellement les machines. | 10.0.14.0/24 |
| Overlay IP+Prefix | Zones Twin uniquement : la plage jumelle, routée via Access Gate. | 10.0.15.0/24 |
| Description | Texte libre, par exemple le niveau Purdue. | CNC machining cells, DNC drops |
Zones et VLAN
Une zone ne porte pas d'identifiant VLAN. C'est la plage d'adresses qui la relie à un VLAN : donnez comme underlay à la zone le sous-réseau du VLAN, et zone et VLAN décrivent alors les mêmes machines. Le point de départ habituel est une zone par VLAN.
Une zone ne correspond pas forcément à un VLAN pour autant. Toute plage peut constituer une zone :
- Une partie d'un VLAN. Pour traiter à part quelques machines d'un réseau plat, attribuez-leur leur propre plage, plus petite. Dans l'exemple,
CUI Vaultest le/26qui regroupe les machines qui reçoivent des CUI. - Un réseau d'interconnexion.
Overlay Linkest le/29entre Access Gate et le routeur. - Un site distant ou un pool VPN. Un sous-réseau joignable via un routeur ou un tunnel est une zone comme une autre. Lorsque le VPN Tailscale est connecté, Access Gate crée lui-même les zones du tailnet :
vpn_<pool>pour le pool d'adresses etts_<subnet>pour les sous-réseaux annoncés par d'autres machines du tailnet. Elles n'ont pas d'icône de corbeille, car c'est le VPN qui les gère.
Direct ou Twin
- Direct : les machines sont joignables à leur adresse réelle. La zone n'a qu'une plage underlay.
- Twin : chaque machine reçoit en plus une adresse jumelle dans la plage overlay, et le trafic envoyé à cette adresse passe par Access Gate avant d'atteindre la machine. L'adresse jumelle conserve la partie hôte de l'adresse de la machine : dans
MACHINING, le switch d'adresse10.0.14.25est joignable via Access Gate en10.0.15.25.
Donnez à la plage overlay la même taille que l'underlay, pour que chaque machine dispose d'une adresse jumelle. La manière dont le trafic atteint les adresses jumelles est détaillée dans Choisissez comment connecter vos machines.
Noms DNS
Le DNS name d'une zone sert de suffixe au nom de chaque machine qu'elle contient. Chaque machine a son propre préfixe, défini sur l'asset (Donnez des noms simples à vos machines), et Access Gate assemble les deux :
| Machine | Zone | Nom | Access Gate répond |
|---|---|---|---|
Switch, 10.0.14.25 | MACHINING (Twin, bluelab.secure) | mc-sw01.bluelab.secure | 10.0.15.25, son adresse jumelle |
PLC, 10.20.2.10 | FINISHING (Twin, finishing.ridgeline.secure) | anodize-plc.finishing.ridgeline.secure | 10.21.2.10, son adresse jumelle |
Serveur d'authentification, 10.0.16.6 | Overlay Link (Direct, bluelab.secure) | auth.bluelab.secure | 10.0.16.6, son adresse réelle |
Ainsi, dans une zone Twin, les utilisateurs qui passent par le nom transitent par Access Gate sans avoir à connaître l'adresse jumelle. Vous pouvez interroger Access Gate sur n'importe quel nom (ici sur son adresse d'interconnexion) :
dig @10.0.16.6 mc-sw01.bluelab.secure +short
# 10.0.15.25
Pour les noms DNS, deux approches sont possibles :
- Un domaine pour le site, partagé par plusieurs zones (
bluelab.secureci-dessus). Les noms de machines doivent alors être uniques sur l'ensemble de ces zones. - Un sous-domaine par zone (
finishing.ridgeline.secure,quality-lab.ridgeline.secure). Le nom indique où se trouve la machine, et un même préfixe peut exister dans deux zones.
Pour que les postes utilisent ces noms, ils doivent interroger Access Gate : sur votre DNS d'entreprise, redirigez chaque domaine vers Access Gate, comme décrit dans Protéger une machine accessible par son nom. Avec le VPN Tailscale, Access Gate publie lui-même les domaines sur le tailnet en split DNS.
Type et impact
Le type indique la nature du réseau de la zone et pilote la détection aux frontières de zones :
| Type | Contenu typique |
|---|---|
VPN | Utilisateurs distants connectés par VPN |
IT | Postes de travail bureautiques, serveurs, réseau de l'entreprise |
OT | PLC, HMI, CNC, serveurs SCADA et MES |
Guest | Wi-Fi invités et accès temporaires |
Vendor | Réseaux des fournisseurs et des intégrateurs |
Public | Réseaux exposés à Internet ou joignables depuis Internet |
L'impact fixe le niveau de priorité de la zone dans les alertes et les rapports (voir Matrice de Risque et Étiquettes de Sous-réseau). La plupart des zones OT démarrent à Limited ; celles qui contiennent des CUI ou des systèmes instrumentés de sécurité sont classées plus haut.
Ajouter une zone
- Ouvrez Settings > Zones et cliquez sur Add new zone.
- Saisissez le Name, choisissez le Type et l'Impact.
- Saisissez le DNS name.
- Choisissez Direct ou Twin, puis saisissez l'Underlay IP+Prefix, ainsi que l'Overlay IP+Prefix pour une zone Twin.
- Ajoutez une Description si besoin, par exemple le niveau Purdue.
- Cliquez sur Save.
Pour modifier une zone par la suite, cliquez sur son icône de crayon. Tout est modifiable, sauf le nom DNS.
Récapitulatif
Nous avons décrit le réseau à Access Gate sous forme de zones : un nom, un type et un impact, la plage réelle des machines et, pour les zones Twin, la plage jumelle, routée via Access Gate. Nous avons associé les zones aux VLAN par leur sous-réseau, et utilisé d'autres plages là où un VLAN ne convenait pas. Chaque zone a reçu un nom DNS, qu'Access Gate combine avec le préfixe de chaque machine pour répondre avec l'adresse jumelle ou l'adresse réelle.
Reprenez cette procédure lorsque vous mettez en place un nouveau site, ajoutez un segment réseau ou voulez rendre les machines joignables par leur nom.