
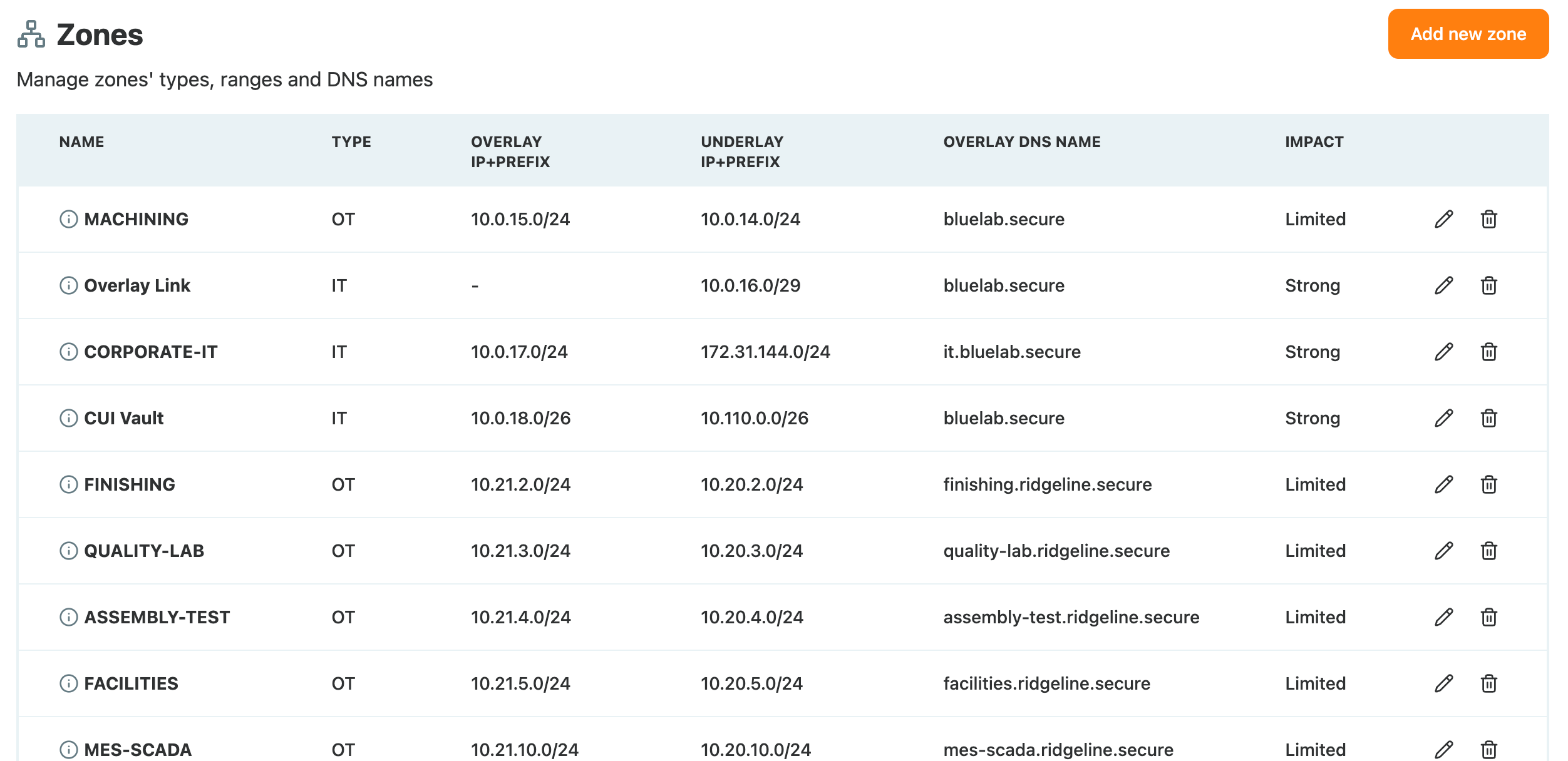
Eine Zone ist ein benannter Adressbereich, den Access Gate kennt. Zu jeder Zone weiß Access Gate, wo sich ihre Geräte tatsächlich befinden, wie sie erreichbar sind, um welche Art von Netzwerk es sich handelt und welchen DNS-Namen ihre Geräte teilen. Sie verwalten Zonen unter Settings > Zones.
Access Gate nutzt Zonen an vielen Stellen. Die Erkennung löst einen Alarm aus, wenn Datenverkehr eine Zonengrenze überschreitet, die er nicht überschreiten darf. In Zugriffsregeln lässt sich eine ganze Zone in einem Schritt hinzufügen, jedes Gerät erhält seinen DNS-Namen aus seiner Zone, und das VPN kündigt die Zonenbereiche den Benutzern im Fernzugriff an.
Die Felder einer Zone
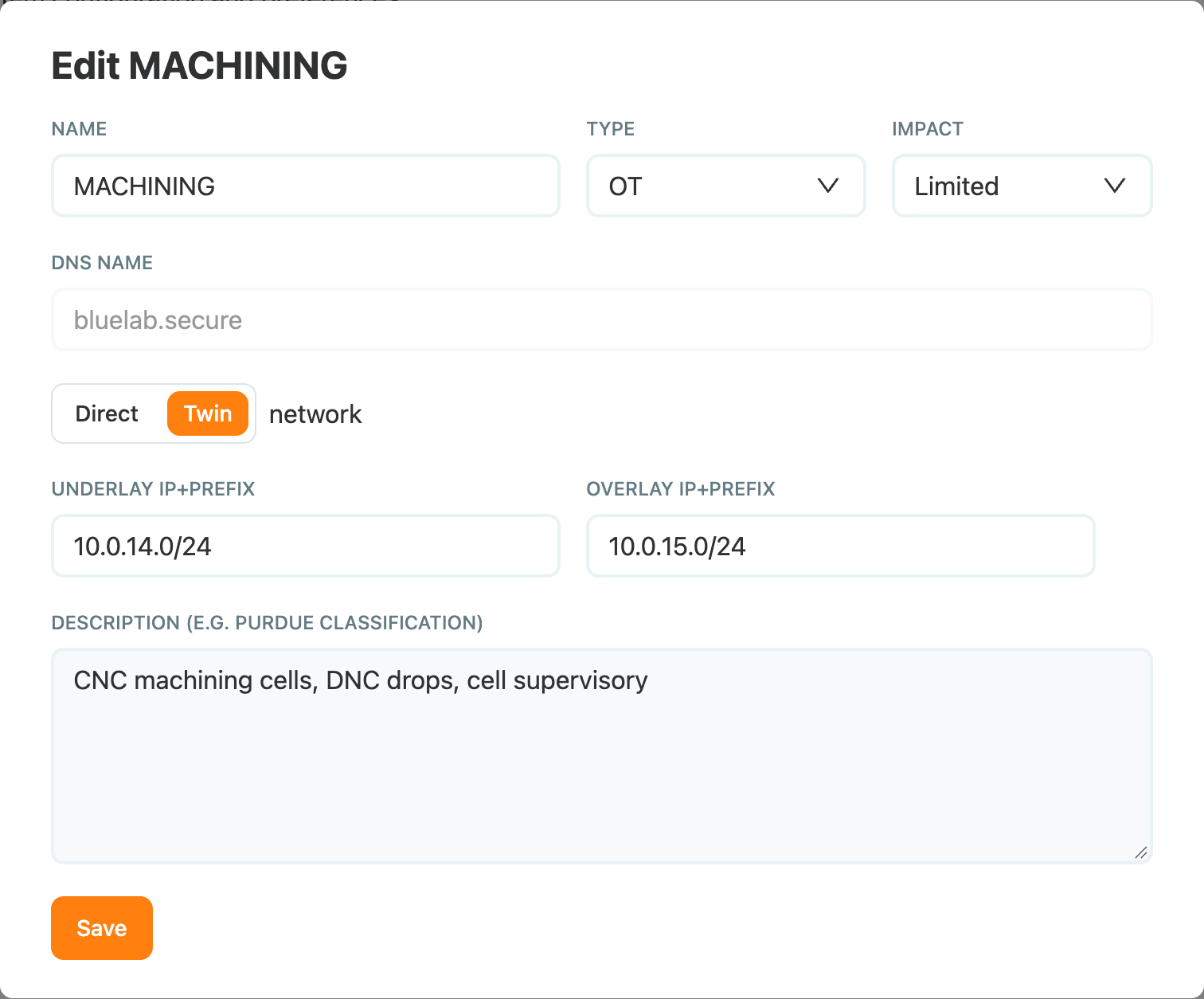
| Feld | Bedeutung | Beispiel |
|---|---|---|
| Name | So erscheint die Zone in Access Gate, etwa in Zugriffsregeln, Alarmen und Filtern. | MACHINING |
| Type | Art des Netzwerks: VPN, IT, OT, Guest, Vendor oder Public. | OT |
| Impact | Wie schwer ein Vorfall in dieser Zone wiegt: Limited, Moderate, Strong oder Critical. | Limited |
| DNS name | Die Domain, die alle Geräte der Zone gemeinsam nutzen. | bluelab.secure |
| Direct / Twin | Ob Geräte nur über ihre echte Adresse erreichbar sind oder auch über eine Twin-Adresse. | Twin |
| Underlay IP+Prefix | Der Bereich, in dem sich die Geräte tatsächlich befinden. | 10.0.14.0/24 |
| Overlay IP+Prefix | Nur Twin-Zonen: der Twin-Bereich, dessen Verkehr über Access Gate läuft. | 10.0.15.0/24 |
| Description | Freitext, z. B. die Purdue-Ebene. | CNC-Bearbeitungszellen, DNC-Anschlüsse |
Zonen und VLANs
Eine Zone enthält keine VLAN-ID. Die Verbindung zu einem VLAN entsteht über den Adressbereich: Wenn Sie der Zone das Subnetz des VLANs als Underlay zuweisen, beschreiben Zone und VLAN dieselben Geräte. Eine Zone pro VLAN ist der übliche Ausgangspunkt.
Eine Zone muss jedoch kein VLAN sein. Jeder Adressbereich kann eine Zone sein:
- Teil eines VLANs. Um einige Geräte eines flachen Netzwerks gesondert zu behandeln, weisen Sie ihnen einen eigenen, kleineren Bereich zu. Im Beispiel ist
CUI Vaultdas/26mit den Geräten, die CUI empfangen. - Ein Transfernetz.
Overlay Linkist das/29zwischen Access Gate und dem Router. - Ein Außenstandort oder ein VPN-Pool. Ein Subnetz, das über einen Router oder einen Tunnel erreichbar ist, ist eine Zone wie jede andere. Wenn das Tailscale-VPN verbunden ist, legt Access Gate die Zonen für das Tailnet selbst an:
vpn_<pool>für den Adresspool undts_<subnet>für Subnetze, die andere Tailnet-Geräte ankündigen. Diese Zonen haben kein Papierkorbsymbol, weil das VPN sie verwaltet.
Direct oder Twin
- Direct: Geräte sind über ihre echte Adresse erreichbar. Die Zone hat nur einen Underlay-Bereich.
- Twin: Jedes Gerät erhält zusätzlich eine Twin-Adresse im Overlay-Bereich, und Datenverkehr an die Twin-Adresse wird über Access Gate zum Gerät geleitet. Die Twin-Adresse übernimmt den Hostanteil der Geräteadresse: In
MACHININGist der Switch mit der Adresse10.0.14.25über Access Gate unter10.0.15.25erreichbar.
Wählen Sie den Overlay-Bereich so groß wie den Underlay-Bereich, damit jedes Gerät einen Twin erhält. Wie der Datenverkehr zu den Twin-Adressen gelangt, erfahren Sie unter Wählen Sie aus, wie Sie Ihre Maschinen verbinden möchten.
DNS-Namen
Der DNS name einer Zone bildet den hinteren Teil des Namens jedes Geräts in dieser Zone. Jedes Gerät hat ein eigenes Präfix, das Sie im Asset festlegen (Geben Sie Ihren Maschinen einfache Namen), und Access Gate setzt beides zusammen:
| Gerät | Zone | Name | Antwort von Access Gate |
|---|---|---|---|
Switch, 10.0.14.25 | MACHINING (Twin, bluelab.secure) | mc-sw01.bluelab.secure | 10.0.15.25, Twin-Adresse |
PLC, 10.20.2.10 | FINISHING (Twin, finishing.ridgeline.secure) | anodize-plc.finishing.ridgeline.secure | 10.21.2.10, Twin-Adresse |
Auth-Server, 10.0.16.6 | Overlay Link (Direct, bluelab.secure) | auth.bluelab.secure | 10.0.16.6, echte Adresse |
Wer in einer Twin-Zone den Namen verwendet, wird also über Access Gate geleitet, ohne die Twin-Adresse zu kennen. Jeden Namen können Sie direkt bei Access Gate abfragen (hier über seine Interconnect-Adresse):
dig @10.0.16.6 mc-sw01.bluelab.secure +short
# 10.0.15.25
Für die DNS-Namen gibt es zwei Ansätze:
- Eine Domain für den Standort, die sich mehrere Zonen teilen (
bluelab.secureoben). Die Gerätenamen müssen dann über diese Zonen hinweg eindeutig sein. - Eine Subdomain pro Zone (
finishing.ridgeline.secure,quality-lab.ridgeline.secure). Der Name zeigt, wo das Gerät steht, und dasselbe Präfix kann in zwei Zonen vorkommen.
Damit Rechner diese Namen auflösen können, müssen sie Access Gate fragen: Leiten Sie jede Domain in Ihrem Unternehmens-DNS an Access Gate weiter, wie unter Schützen Sie eine Maschine, die Sie über ihren Namen erreichen beschrieben. Beim Tailscale-VPN veröffentlicht Access Gate die Domains selbst als Split-DNS im Tailnet.
Type und Impact
Der Type gibt an, um welche Art von Netzwerk es sich handelt, und steuert die Grenzerkennung, siehe Netzwerkzonen für Erkennung:
| Type | Typischer Inhalt |
|---|---|
VPN | Benutzer im Fernzugriff über VPN |
IT | Büro-Workstations, Server, das Unternehmensnetzwerk |
OT | PLCs, HMIs, CNC-Maschinen, SCADA- und MES-Server |
Guest | Gäste-WLAN und befristeter Zugang |
Vendor | Netze von Herstellern, Dienstleistern und Integratoren |
Public | Netze, die zum Internet hin offen oder aus dem Internet erreichbar sind |
Der Impact stuft die Zone in Alarmen und Berichten ein, siehe Risikomatrix und Subnetz-Labels. Die meisten OT-Zonen beginnen bei Limited. Zonen mit CUI oder Safety-Systemen werden höher eingestuft.
Zone hinzufügen
- Gehen Sie zu Settings > Zones und wählen Sie Add new zone.
- Tragen Sie unter Name einen Namen ein, und wählen Sie Type und Impact aus.
- Tragen Sie unter DNS name die Domain ein.
- Wählen Sie Direct oder Twin, und füllen Sie Underlay IP+Prefix aus, bei einer Twin-Zone zusätzlich Overlay IP+Prefix.
- Ergänzen Sie bei Bedarf eine Description, z. B. die Purdue-Ebene.
- Wählen Sie Save.
Um eine Zone später zu ändern, wählen Sie ihr Stiftsymbol. Bis auf den DNS-Namen lässt sich alles bearbeiten.
Zusammenfassung
Wir haben Access Gate das Netzwerk in Form von Zonen beschrieben: Name, Type und Impact, den tatsächlichen Bereich der Geräte und bei Twin-Zonen den Twin-Bereich, der über Access Gate läuft. Die Zonen haben wir über ihr Subnetz den VLANs zugeordnet und andere Bereiche verwendet, wo kein VLAN passte. Jede Zone hat einen DNS-Namen erhalten. Access Gate verbindet ihn mit dem Präfix jedes Geräts und antwortet mit der Twin-Adresse oder der echten Adresse.
Diese Anleitung brauchen Sie, wenn Sie einen neuen Standort einrichten, ein Netzwerksegment hinzufügen oder Geräte über ihren Namen erreichbar machen möchten.