
Imprimir es un flujo de datos como cualquier otro. Cuando el documento es información no clasificada controlada (CUI), el trabajo de impresión transporta CUI por la red, y la página impresa es CUI en papel. Para CMMC, eso hace que la impresora forme parte del perímetro CUI: importa quién puede enviarle un trabajo, cómo viaja ese trabajo y quién recoge la página.
Las impresoras de red son además objetivos fáciles. La mayoría acepta cualquier cosa en el puerto 9100 de cualquiera que pueda alcanzarlas, expone una página web de administración y a menudo mantiene servicios antiguos como FTP, Telnet o SNMP con la configuración por defecto. Colocar la impresora detrás de Access Gate convierte "cualquiera en la red puede imprimir" en "solo los usuarios autenticados de este enclave pueden imprimir".
Los protocolos de impresión deciden qué es posible
- Impresión raw (JetDirect, TCP 9100). La más común. El cliente abre una conexión y envía el trabajo. No hay autenticación ni cifrado: cualquiera que alcance el puerto puede imprimir, y el trabajo atraviesa la red en claro.
- LPD (TCP 515). Más antiguo, con las mismas limitaciones que la impresión raw.
- IPP (TCP 631) e IPP sobre TLS (IPPS). El protocolo moderno. IPPS cifra el trabajo entre el cliente y la impresora, cuando ambos lo admiten.
La consecuencia práctica: con la impresión raw, la accesibilidad es el único control sobre quién puede imprimir, y la ruta de red es la única protección del trabajo. Esa es precisamente la capa que proporciona Access Gate.
Tres capas para asegurar la impresión
Capa 1: controlar quién puede imprimir (Access Gate)
Añada la impresora como un activo con los servicios que necesita: tcp:9100 para imprimir, y http:80 si los usuarios deben ver su página de estado. Colóquela en un enclave y conceda esos servicios a los usuarios o grupos autorizados a imprimir CUI. Consulte Proteger un activo con enclaves y Listas de control de acceso.
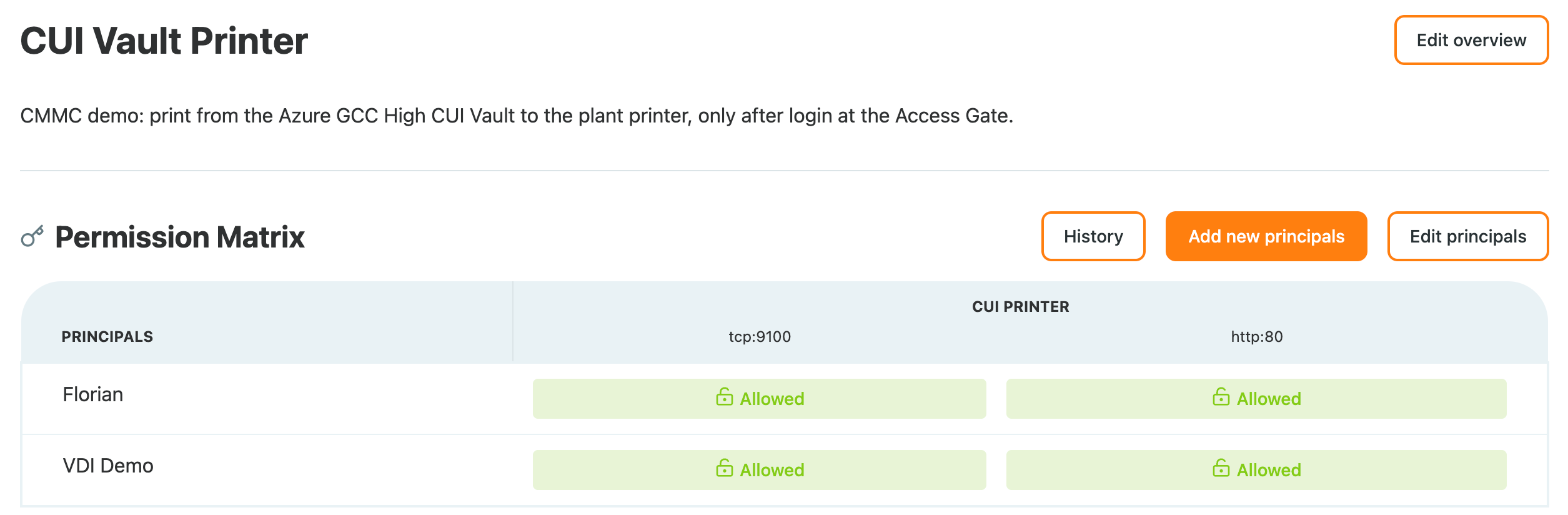
Añada una pantalla de acceso para que los usuarios se autentiquen antes de que la impresora sea alcanzable. Con un directorio Active Directory, los usuarios inician sesión con su nombre principal de usuario (UPN). Consulte Autenticar usuarios con pantallas de acceso.
En el cliente, apunte a la dirección gemela de la impresora, no a su dirección real, para que cada trabajo pase por Access Gate. En Windows, añádala a mano con un puerto TCP raw (vea más abajo la advertencia sobre el asistente Add a printer):
Add-PrinterPort -Name "PRN-01" -PrinterHostAddress "<printer twin address>" -PortNumber 9100
Add-Printer -Name "PRN-01" -DriverName "Microsoft PCL6 Class Driver" -PortName "PRN-01"
"Test page - $(Get-Date)" | Out-Printer -Name "PRN-01"
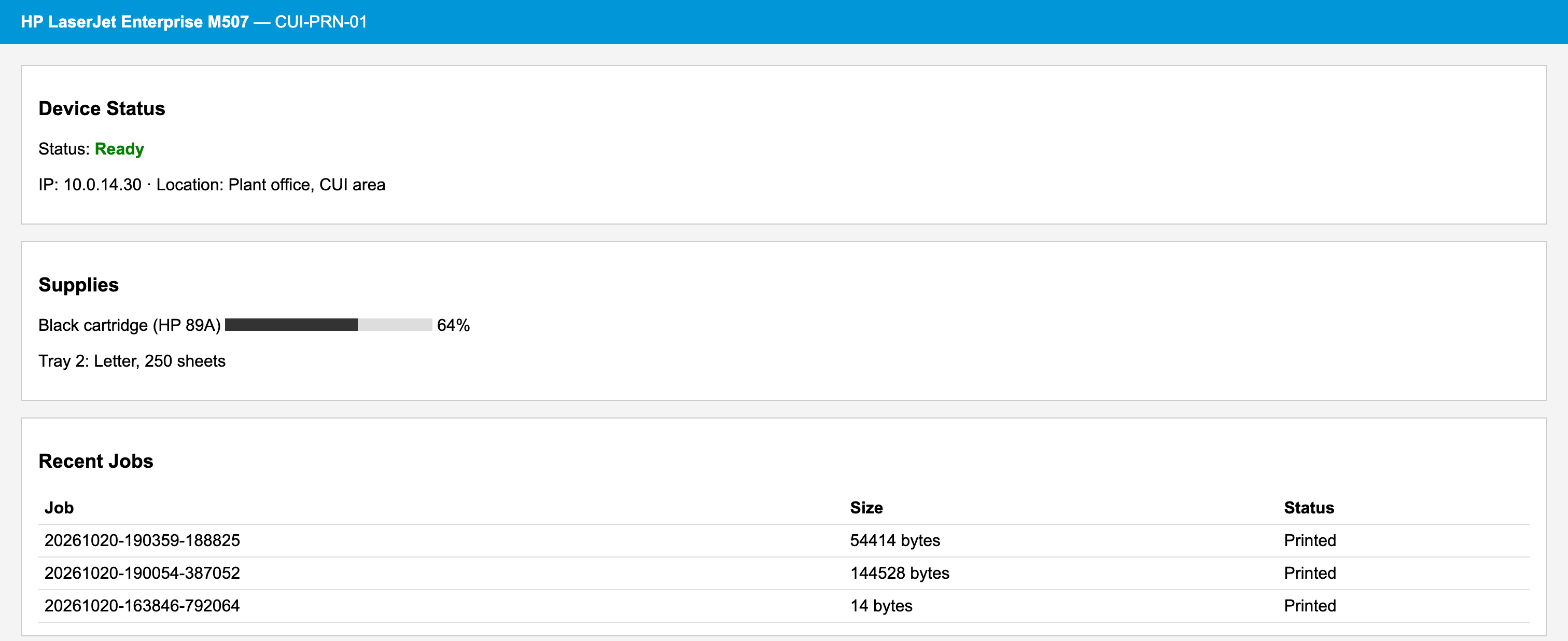
El trabajo llega a la impresora a través de Access Gate. Su página de estado, a la que también se accede por la dirección gemela, muestra los trabajos recibidos:
Los usuarios que no se han autenticado, y cualquier otra máquina, no pueden alcanzar la impresora: Access Gate rechaza la conexión.
Capa 2: proteger el trabajo en el cable
La impresión raw en el puerto 9100 envía el documento en claro. Hay dos formas de protegerlo:
- Use IPPS cuando el cliente y la impresora lo admitan, y conceda el servicio IPPS en lugar de
tcp:9100. - Proteja la ruta. Cuando los usuarios imprimen desde un entorno CUI remoto o en la nube, el trabajo llega a la sede por un túnel cifrado, y solo el último tramo, de Access Gate a la impresora, va en claro. Mantenga ese tramo corto: coloque la impresora en un segmento donde Access Gate sea la única vía de entrada.
Indique con honestidad qué tramos están cifrados en lugar de suponer que lo está toda la ruta.
Capa 3: controlar la página impresa (configuración de la impresora)
Access Gate decide quién puede enviar un trabajo; la impresora decide qué ocurre después. En la propia impresora:
- Retenga los trabajos hasta su liberación (PIN o tarjeta en la impresora), para que la CUI no se quede en la bandeja de salida.
- Desactive lo que no use: FTP, Telnet, LPD, SNMP v1 con la comunidad por defecto, y proteja la página de administración con una contraseña robusta.
- Marque la CUI según lo exija su programa CUI, por ejemplo con un encabezado o una marca de agua configurados en el servidor de impresión o en la aplicación.
Ejemplo: del enclave en la nube de CUI Vault a la planta
La integración de Trout Software y CUI Vault es un flujo de impresión construido de extremo a extremo para CMMC. Los usuarios trabajan en CUI Vault, el enclave gestionado de NtelSec en Microsoft GCC High, e imprimen en una impresora de la planta:
- En el enclave en la nube, los usuarios trabajan en un escritorio virtual. La CUI nunca llega a un puesto de trabajo local.
- Por el camino, el enclave se conecta a Access Gate mediante un túnel IPsec sobre módulos validados FIPS 140-3.
- En la sede, Access Gate comprueba quién imprime, actúa como punto de terminación de la sesión y entrega el trabajo únicamente a la impresora autorizada. El enclave en la nube nunca se enruta hacia la red de la planta.
- En la impresora, el trabajo llega como un trabajo normal. La impresora no necesita ningún cambio.
Las capturas de pantalla de esta página proceden de ese flujo: la identidad VDI Demo es el escritorio en la nube, y los trabajos de la página de estado se imprimieron desde él. Para ver el recorrido completo de la CUI desde el enclave en la nube hasta la máquina, consulte The Last Hop: Carrying CUI From a Cloud Enclave to the Machine That Uses It (en inglés).
Notas y advertencias
- El descubrimiento no atraviesa Access Gate. WSD, mDNS y los demás mecanismos de descubrimiento por difusión se quedan en el segmento local. Los usuarios añaden la impresora por su dirección gemela.
- La impresión raw no tiene acuse de recibo. Windows da el trabajo por terminado cuando la conexión se cierra limpiamente. La página de estado, o el registro de trabajos de la impresora, es la confirmación.
- Las respuestas de la impresora deben volver a través de Access Gate. La impresora ve al usuario bajo su dirección gemela, así que su router debe enrutar las direcciones gemelas hacia Access Gate. Consulte Cómo vuelve la respuesta.
Resumen
Colocó una impresora CUI detrás de Access Gate por capas: un enclave y una pantalla de acceso para que solo los usuarios autenticados puedan enviar un trabajo, un protocolo o una ruta cifrados para que el trabajo esté protegido en el cable, y la configuración de la impresora para que la página impresa y la propia impresora sigan bajo control.
Recurra a esto cuando se imprima CUI in situ y necesite demostrar quién podía imprimir, cómo viajó el trabajo y que nadie más podía alcanzar la impresora.